

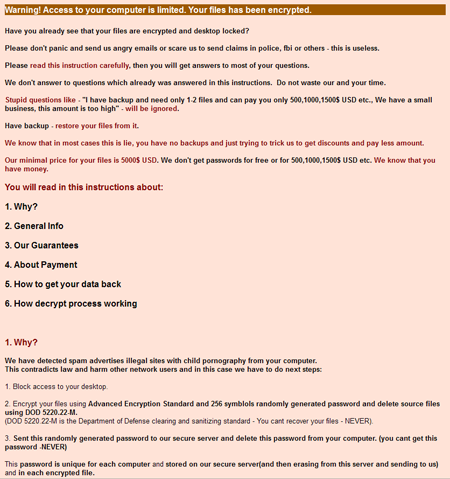

Троянец-шифровальщик атаковал Испанию и Францию

Троянец-шифровальщик атаковал Испанию и Францию

Компания «Доктор Веб» фиксирует продолжающееся в настоящий момент массовое распространение среди зарубежных пользователей троянца-шифровальщика Trojan.ArchiveLock. Модификация этой вредоносной программы, получившая название Trojan.ArchiveLock.20, заражает всё большее количество компьютеров во Франции и Испании.

В августе прошлого года компания «Доктор Веб» сообщала о троянце-шифровальщике Trojan.ArchiveLock. Эта вредоносная программа использует для шифрования файлов стандартный архиватор WinRAR. В целях распространения угрозы злоумышленники применяют метод перебора паролей для доступа к компьютеру жертвы по протоколу RDP. Подключившись к атакуемой рабочей станции, киберпреступники запускают на ней троянца. Получив управление, Trojan.ArchiveLock.20 размещает в одной из системных папок приложение-шифровальщик.

Затем Trojan.ArchiveLock.20 создает список подлежащих шифрованию файлов, после чего очищает Корзину и удаляет хранящиеся на компьютере резервные копии данных. С использованием консольного приложения WinRAR шифровальщик помещает пользовательские файлы по заранее составленному списку в защищенные паролем самораспаковывающиеся архивы, а исходные данные уничтожает с помощью специальной утилиты – восстановление удаленных файлов после этого становится просто невозможным.

Пароль, которым защищаются архивы, может иметь длину более 50 символов. Затем Trojan.ArchiveLock.20демонстрирует на экране инфицированного компьютера сообщение с требованием заплатить 5000 USD за пароль, необходимый для извлечения файлов из архива, предлагая обращаться за «технической поддержкой» по одному из следующих адресов электронной почты:


В настоящее время от действия троянца пострадало значительное количество пользователей в Испании и Франции: только за истекшие 48 часов в службу технической поддержки «Доктор Веб» обратились десятки жертв Trojan.ArchiveLock.20, и подобные запросы продолжают поступать. Несмотря на то, что в демонстрируемом на экране инфицированного компьютера сообщении злоумышленники говорят о невозможности подобрать пароль к архивам, из-за особенностей применяемого хeширования sha1 во многих случаях расшифровка и восстановление файлов возможны, о чем компания «Доктор Веб» сообщала еще в августе 2012 года.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru