


Tunisian Cyber Army взломала сайты Пентагона и Госдепартамента США

Tunisian Cyber Army взломала сайты Пентагона и Госдепартамента США

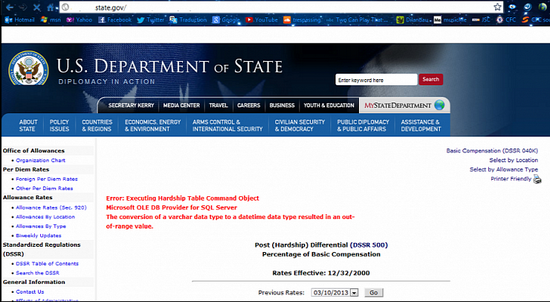
 Tunisian Cyber Army совместно с активистами Al Qaida Electronic Army начала операцию OpBlackSummer. По данным компании illSecure, активисты Tunisian Cyber Army выявили и использовали уязвимости, позволяющие осуществить внедрение SQL–кода на двух доменах, принадлежащих Госдепартаменту США.

Изображение

По словам хакеров, им удалось получить доступ к конфиденциальной информации, а также IP-адресам правительственных компьютеров и серверов. Кроме того, члены Tunisian Cyber Army выявили и, по некоторым данным, использовали XSS-уязвимость на одном из сайтов Пентагона, принадлежащем Национальной Гвардии сухопутных войск.

По информации HackRead, хакеры планируют использовать выявленные уязвимости в ходе операции «Черное лето» (OpBlackSummer). Данную операцию Tunisian Cyber Army планирует провести совместно с китайскими хакерами. Следует отметить, что это далеко не первый случай, когда хакеры выявляют и используют уязвимости в системах защиты сайтов Госдепартамента США. Известно, что в феврале текущего года, в рамках операции OpLastResort, активисты хакерской группировки Anonymous выкрали учетные данные сотен пользователей из баз данных сайта state.gov.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru