


Взломщики могут открыть рабочий стол смартфонов Samsung

Обнаружена уязвимость в защите Samsung Galaxy S III

Взломщики обнаружили серьезную уязвимость в системе безопасности смартфона Galaxy S III. Благодаря данной неисправности любой злоумышленник может обойти блокировку экрана и легко разблокировать устройство.


Вся эта история началась, когда человек по имени Теренс Иден обнаружил ошибку, которая позволяла на короткий промежуток времени получить доступ к рабочему столу на смартфоне Galaxy Note II. Слегка модернизировав предыдущую методику, другой взломщик по имени Шон МакМиллиан обнаружил еще один способ открыть доступ к главному экрану смартфонов из семейства Galaxy, включая Galaxy Note II и Galaxy S III.

Если проследовать всем описанным энтузиастами шагам, можно получить доступ к рабочему экрану смартфона, не вводя при этом правильный код разблокировки. Более этого, данный подход разрешает легко обходить любые защитные механизмы на смартфоне, включая ввод пароля, PIN и пр. Учитывая то, что этот баг был обнаружен более чем на одном смартфоне с программным обеспечением Google, существуют опасения, что теоретически подобная уязвимость существует на всех телефонах с операционной системой Android OS.

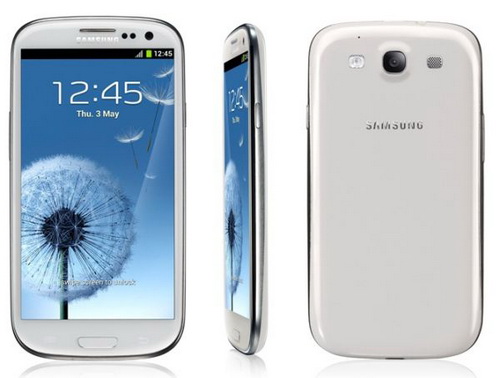
Рекламное фото смартфона Samsung Galaxy S III.


Журналисты ZDNet подтвердили наличие этой ошибки на Galaxy S III и Note II. Самое сложное во всем этом процессе – подгадать время, а дальше можно легко добраться до рабочего стола на смартфоне с системой Android 4.1.2.

Чтобы осуществить взлом вам достаточно просто забраться в меню экстренный вызов (Emergency Call) с экрана блокировки и открыть вкладку экстренные контакты (Emergency Contacts). Отсюда необходимо нажать на кнопку Home, а потом мгновенно нажать на клавишу питания. Нажмите на кнопку Power еще один раз и вас отправят на рабочий экран смартфона, минуя любую блокировку.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru