


Обнаружена более ранняя версия мощного кибер-оружия Stuxnet 0.5

Обнаружена более ранняя версия мощного кибер-оружия Stuxnet 0.5

Корпорация Symantec объявляет об обнаружении более ранней версии одного из наиболее интеллектуальных вирусов –  Stuxnet, впервые в истории использованного в качестве кибер-оружия. Версия с номером 0.5 была активна с 2007 по 2009 год, а её применение могло быть начато ещё в ноябре 2005 года, когда был зарегистрирован её первый C&C-сервер. В отличие от своего более известного преемника – версии 1.001, версия 0.5 использовала совершенно другой механизм атаки. Эксперты Symantec обнаружили также, что более ранняя версия вируса была частично создана на той же той же платформе, что и Flamer.

Полученные экспертами Symantec в ходе исследования данные показали, что Stuxnet версии 0.5 был специально создан для атаки на промышленные установки SIMATIC 400 Station и SIMATIC  H-Station (центрифуги для обогащения урана) иранского завода, расположенного около города Натанз. Атака была построена на выведении из строя центрифуг за счёт создания пятикратных перепадов давления в центрифугах, объединённых в каскады – вирус управлял клапанами  управления подачи и сброса газообразного гексафторида урана. При этом он маскировал свою деятельность, демонстрируя оператору заранее сохранённый снимок монитора нормального состояния центрифуги.

Более поздние версии вируса разрушали центрифуги за счёт управления скоростью их вращения и были обнаружены в июле 2010 года после того, как они стали поражать системы за пределами первоначальной цели. И если факт серьёзного нарушения работы иранского завода по обогащению урана близ города Натанз атаками поздних версий Stuxnet считается общепризнанным, то степень успешности атак более ранних версий вируса до сих пор не раскрыта.

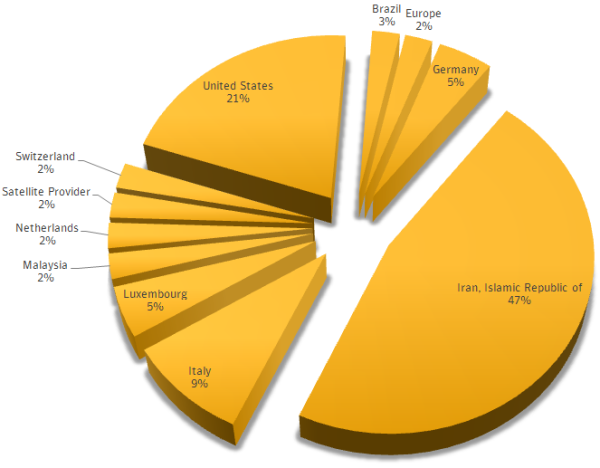
Несмотря на семилетний возраст угрозы и дату её деактивации, Symantec зарегистрировала небольшое количество пассивных заражений по всему миру в течение последнего года.


Рисунок 1. Пассивные заражения, обнаруженные за последний год

Подпишитесь на новости

Микрон заложил недвижимость и оборудование по кредитам на 11,6 млрд руб.

Российский производитель микроэлектроники «Микрон» передал недвижимость и оборудование в залог по кредитным договорам на сумму свыше 11,6 млрд рублей. Большая часть этих денег предназначалась для рефинансирования прежних займов. Отдельно компания привлекла 380 млн рублей у материнского холдинга «Элемент», в том числе тоже на погашение долгов.

Об этом выяснил CNews, изучив корпоративные документы «Микрона». Самая крупная — кредитная линия на 8,56 млрд рублей, открытая в декабре 2023 года до января 2031-го.

Она пошла на рефинансирование кредитов 2019 и 2021 годов. В обеспечение передали 23 объекта недвижимости залоговой стоимостью 2,37 млрд рублей и права аренды земли.

В октябре 2025-го предприятие привлекло ещё 2,8 млрд рублей для замены кредита 2022 года. Дополнительные помещения снова отправились в залог. Финансовый апгрейд здесь выглядит так: старый кредит меняют на новый.

Займ у «Элемента» на 380 млн рублей оформлен в январе 2026-го. Его цели — расчёты с Фондом развития промышленности и пополнение оборотных средств.

По итогам 2025 года «Микрон» получил убыток. В июне акционеры решили не выплачивать дивиденды. Представители «Элемента» на запрос CNews не ответили.

RSS: Новости на портале Anti-Malware.ru