


КНР открещивается от обвинений во взломе американских компаний

Китайцы резко отреагировали на обвинения Mandiant

Китайские власти резко выступили против обвинений американской компании Mandiant Corp, согласно которым китайская военная организация похитила существенные объемы данных у западных корпораций. Напомним, что эксперты по безопасности также назвали США «целью номер один» для китайских государственных хакеров.


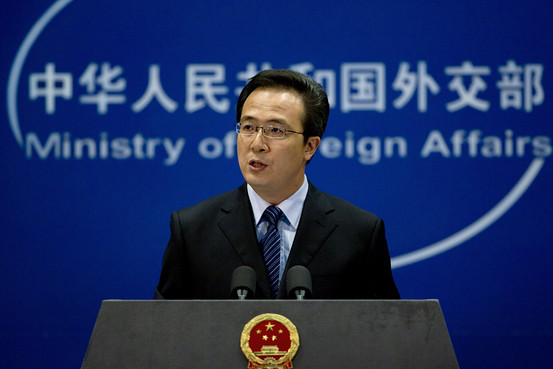
Проводя пресс-конференцию, представитель Китайского Министерства Иностранных Дел Хонг Леи полностью отрицал любые обвинения Mandiant Corp, которая заявила в недавнем отчете, что группа, связанная с Народно-освободительной армией, похитила данные у 100 американских компаний за прошедшие 7 лет.

«Кибератаки полностью анонимны. Очень сложно отследить источник атаки, поэтому я не могу понять, как американский отчет можно считать достоверным», – говорит господин Хонг.

В то же время, пресс-секретарь министерства сказал, что Китай сам часто оказывается жертвой сетевых взломщиков. Он также добавил, что большая часть этих атак исходит напрямую из США. По его словам, на Китай насылали вирусы, а китайские персональные компьютеры оказывались под контролем представителей иностранных держав.

Хонг Леи.

Когда его спросили, считает ли что правительство США ответственно за атаки, господин Хонг сказал, что он может лишь подтвердить, что нападения совершались с территории США. Он добавил, что не понимает, как представители США могли прийти к выводу, что государство КНР было причастно к сетевым нападениям.

Напомним, что представители Mandiant Corp. написали в 74-страничном отчете, что группа взломщиков, связанная с People's Liberation Army с 2006 года украла данные у 141 компании (115 из которых были расположены в США). Mandiant не указала точные названия пострадавших компаний, однако добавила, что китайцы напали на огромное количество технологических, информационных и энергетических компаний.

Тем не менее, Китайское Министерство Обороны полностью отрицает свое участие в атаках: «Китайские военные никогда не поддерживали хакерскую деятельность, поэтому заявлять, что к нападениям причастны китайские военные непрофессионально».

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru