


КНР открещивается от обвинений во взломе американских компаний

Китайцы резко отреагировали на обвинения Mandiant

Китайские власти резко выступили против обвинений американской компании Mandiant Corp, согласно которым китайская военная организация похитила существенные объемы данных у западных корпораций. Напомним, что эксперты по безопасности также назвали США «целью номер один» для китайских государственных хакеров.


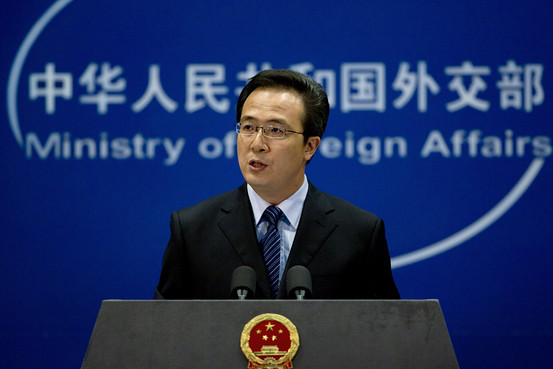
Проводя пресс-конференцию, представитель Китайского Министерства Иностранных Дел Хонг Леи полностью отрицал любые обвинения Mandiant Corp, которая заявила в недавнем отчете, что группа, связанная с Народно-освободительной армией, похитила данные у 100 американских компаний за прошедшие 7 лет.

«Кибератаки полностью анонимны. Очень сложно отследить источник атаки, поэтому я не могу понять, как американский отчет можно считать достоверным», – говорит господин Хонг.

В то же время, пресс-секретарь министерства сказал, что Китай сам часто оказывается жертвой сетевых взломщиков. Он также добавил, что большая часть этих атак исходит напрямую из США. По его словам, на Китай насылали вирусы, а китайские персональные компьютеры оказывались под контролем представителей иностранных держав.

Хонг Леи.

Когда его спросили, считает ли что правительство США ответственно за атаки, господин Хонг сказал, что он может лишь подтвердить, что нападения совершались с территории США. Он добавил, что не понимает, как представители США могли прийти к выводу, что государство КНР было причастно к сетевым нападениям.

Напомним, что представители Mandiant Corp. написали в 74-страничном отчете, что группа взломщиков, связанная с People's Liberation Army с 2006 года украла данные у 141 компании (115 из которых были расположены в США). Mandiant не указала точные названия пострадавших компаний, однако добавила, что китайцы напали на огромное количество технологических, информационных и энергетических компаний.

Тем не менее, Китайское Министерство Обороны полностью отрицает свое участие в атаках: «Китайские военные никогда не поддерживали хакерскую деятельность, поэтому заявлять, что к нападениям причастны китайские военные непрофессионально».

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru