

SMS-спаммеры ищут номера телефонов жертв с помощью специальной программы

SMS-спаммеры ищут номера телефонов жертв с помощью специальной программы

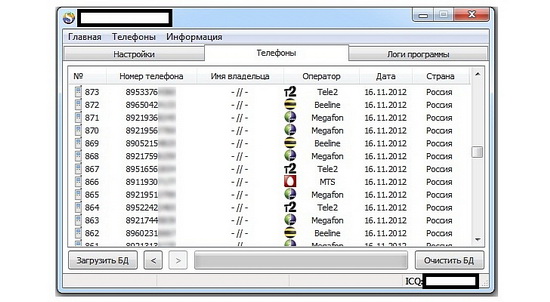
 За последние несколько лет SMS-спам стал серьезной проблемой, но мало кто из жертв когда-либо задаётся вопросом, как спаммеры получают номера телефонов, на которые посылают сообщения? По данным специалистов компании Webroot, зачастую для сбора базы номеров мобильных телефонов своих жертв мошенники используют специальную программу, которая позволяет им осуществлять поиск мобильных номеров предполагаемых жертв в общедоступном сегменте сети Интернет.

Сообщается, что на днях вышла новая версия известной программы для поиска номеров мобильных телефонов. Новая версия программы позволяет пользователям не только находить номера телефонов, но также определять имя владельца номера, название оператора мобильной связи, дату и страну происхождения.

Данная программа предназначена для поиска номеров, предоставляемых мобильными операторами России и Украины, но подобные приложения, скорее всего, используются киберпреступниками по всему миру.

Чтобы защитить собственный номер мобильного телефона от таких инструментов, эксперты советуют не оставлять номера телефонов на сайтах, не обеспечивающих их защиту от программ автоматического сбора контактной информации.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.
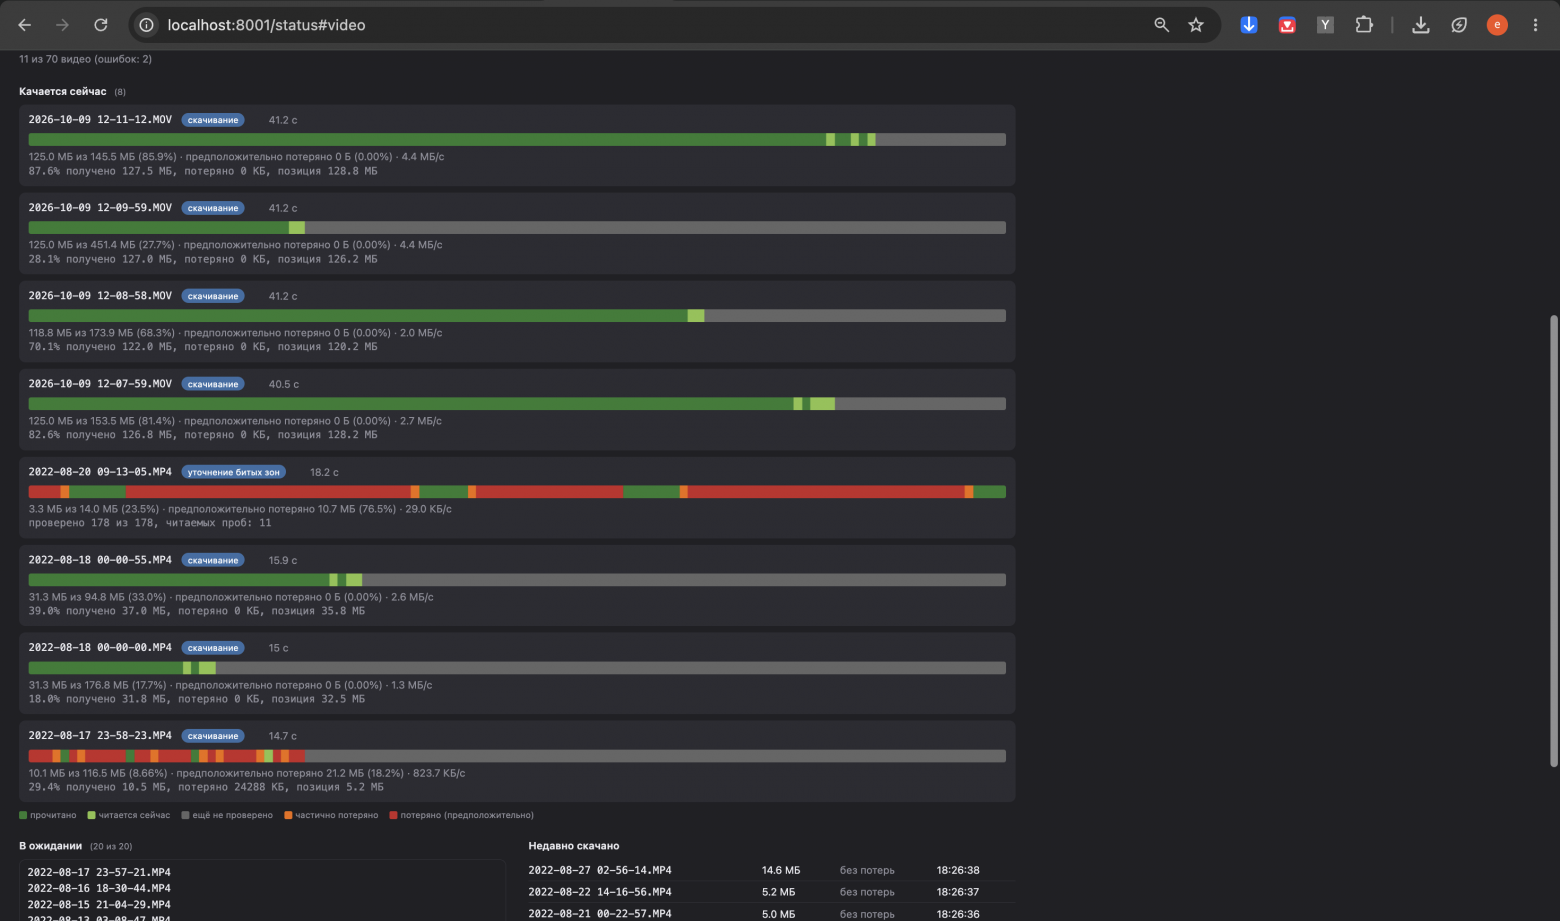
 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.
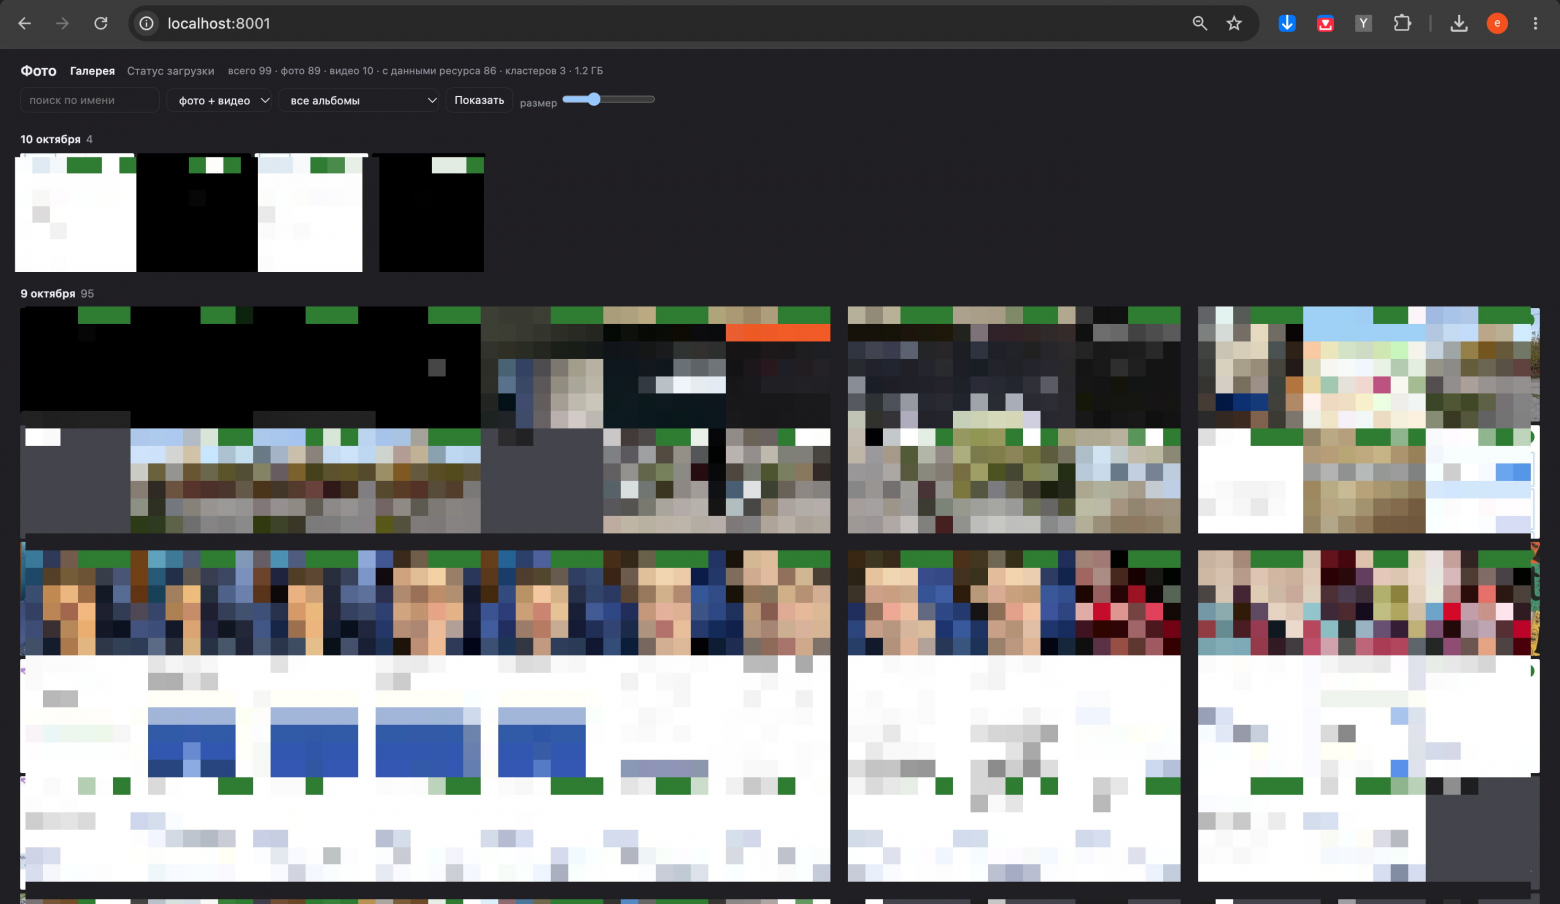
 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru