

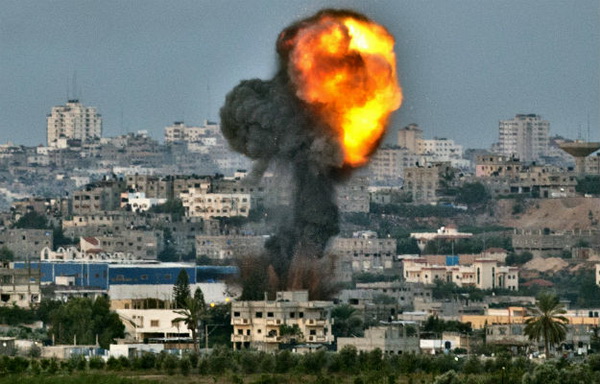

Израильские военные ведут прямые трансляции бомбардировок Газы в Twitter

Израильские военные ведут прямые трансляции бомбардировок Газы в Twitter


 Отдел по связям с общественностью при штабе Армии обороны Израиля организовал прямые трансляции боевых действий в секторе Газа в Twitter. Трансляция ведется с аккаунта @IDFSpokesperson в режиме прямого эфира. Также с данного аккаунта в режиме реального времени поступают данные об успехах израильской армии в рамках операции «Облачный столп» (Operation Pillar of Defense). В частности, появилась информация о том, что Армии обороны Израиля удалось уничтожить лидера военного крыла палестинского движения ХАМАС.


Первые черно-белые прямые трансляции боевых действий были организованны в ходе первой войны США в Персидском заливе. Это был первый случай, когда гражданские лица могли наблюдать боевые действия, идущие за тысячу километров от них, в режиме реального времени, спокойно сидя у себя в гостиной. Позже стало появляться видео на YouTube. Затем стали появляться сервисы, предоставляющие интернет-пользователям доступ по запросам к прямым трансляциям с видеокамер, встроенных в каски солдат сил НАТО в Ираке и Афганистане. Изображение с таких камер было уже цветным. Похоже, что Армия обороны Израиля решила вывести прямые трансляции боевых действий на новый технологический уровень, обеспечив подачу информации в социальные сети в режиме реального времени непосредственно на ленту новостей.

Как уже сообщалось ранее, военный конфликт между Израилем и Палестиной перешёл в "горячую" фазу не только в реальном, но и в виртуальном мире, разделив практически всё мировое сообщество, включая сообщество хакеров,  на 2 лагеря:сочувствующих Палестине и сочувствующих Израилю. Так члены хакерской группировки Anonymous объявили о начале операции Израиль (OpIsrael). В рамках данной операции активисты группировки уже атаковали множество сайтов, в том числе сайты правительственных органов и финансовых учреждений Израиля.  Вполне возможно, что данные трансляции спровоцируют новые атаки хакеров (не только Anonymous) на Twitter.


Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru