


Кибермошенники пугают своих жертв хакерами Anonymous

Кибермошенники пугают своих жертв хакерами Anonymous


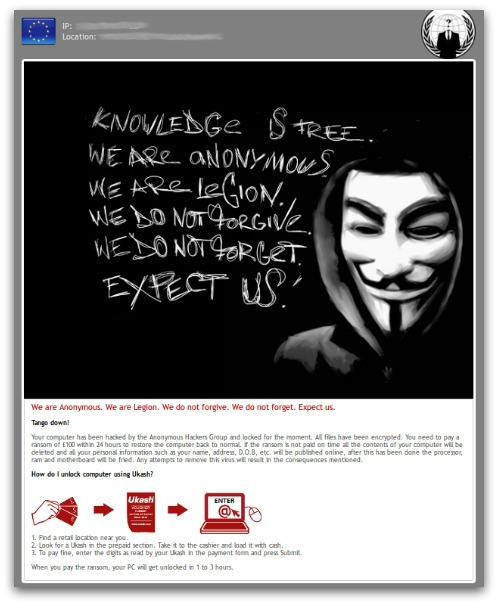
Новая версия вредоносной программы Reveton, требующая у пользователей инфицированных компьютеров заплатить выкуп, угрожает стереть всю информацию, имеющуюся на инфицированном компьютере. Так же интересен тот факт, что данная версия Reveton якобы создана членами хакерской группировки Anonymous.


В сообщении, которое выдает вредоносная программа, говорится о том, что в случае, если жертва не заплатит £100 через электронную систему онлайн-платежей Ukash, то вся информация, хранящаяся на инфицированном компьютере, будет уничтожена, а персональные данные: имя, адрес, дата рождения и т.д., будут выложены в Интернет. Хотя и утверждается, что программу создали члены Anonymous, однако, как утверждают специалисты компании F-Secure, Anonymous не причастны к созданию данного вредоноса. Все указывает на то, что создатели программы просто решили проявить креативность и запугать своих жертв не полицией и другими госструктурами, как это часто бывает в программах подобного рода, а хакерами. При этом создатели вредоноса, скорее всего, рассчитывали запугать интернет-пользователей, плохо осведомленных о деятельности Anonymous.

Как утверждают эксперты, то, что вредоносная программа требует выкуп в английских фунтах, свидетельствует о том, что создавший ее злоумышленник, скорее всего, находится на территории Великобритании. Хотя некоторые специалисты склоняются к мысли, что валюта, в которой вредонос требует выкуп, может изменяться в зависимости от языковых настроек операционной системы инфицированного компьютера. В остальном текст сообщения, выдаваемый вредоносной программой, является абсолютно стандартным для программ подобного рода. Жертвам предлагается заплатить выкуп посредством системы Ukash после чего в течение 1-3 часов их компьютер будет разблокирован.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru