


Пентагон требует усилить защиту американских частных сетей

Пентагон требует усилить защиту американских частных сетей

Заместитель министра обороны США Эштор Картер недавно выступил с резкой критикой существующей защиты компьютерных сетей в стране. По его словам компании не уделяют достаточного внимания потенциальным кибер-атакам.


«Надеюсь, что мы не окажемся в ситуации, когда проблему начнут решать, уже после того, как произойдет катастрофа», – заявил Картер на ежегодной конференции Ассоциация Военно-воздушных сил.

По мнению американских политиков, в последние годы нападения других стран и преступных группировок на американскую компьютерную инфраструктуру значительно участились. Для сравнения в июле 2012 стало известно, что количество атак США со стороны хакеров увеличилось в 17 раз в период с 2009 по 2011 год. При этом все попытки властей ужесточить законодательство в этом вопросе были встречены многочисленными протестами в связи с опасением за сохранность частной информации пользователей.

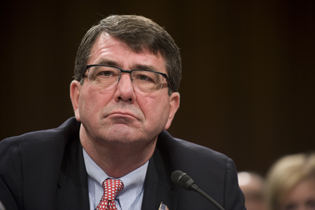
Заместитель министра обороны США Эштор Картер.

Картер уверяет, что Пентагон делал все возможное для защиты собственных сетей и разработки так называемых «атакующих инструментов». Однако оградить американскую кибер-структуру от вторжения оказалось крайне сложно, ведь ее большая часть находится в частной собственности.

«Национальные сети контролируются различными силами, которые крайне замедляют процесс их защиты. Наши инициативы рассматриваются слишком медленно», – сказал Катер в интервью Рейтер после выступления на конференции.

Картер считает, что многие компании либо не инвестируют в создание надежной защиты от кибер-атак, либо вкладывают в это направление слишком мало средств. Более всего его разочаровало, что этим летом Конгресс так и не смог одобрить законопроект по кибер-безопасности. По его мнению, предлагаемые в проекте меры могли значительно усилить надежность сетевых барьеров в стране. Нынешняя администрация в результате вынуждена работать в рамках существующего законодательства, которое значительно ограничивает простор для действия.

Напомним, что обновленный законопроект Cybersecurity Act of 2012 был представлен в июле 2012. В его рамках задумывалось создание добровольной системы, где частные компании поощрялись бы со стороны правительства за следования определенным практикам в своей работе. Однако в нем также присутствуют элементы жестко раскритикованного Cyber Information Sharing & Protection Act (CISPA). Данный законопроект был принят в апреле, но получил много негативных отзывов из-за того, что в его рамках компании получали право передавать персональные данные пользователей без их разрешения.

В прошлом месяце советник президента Обамы по вопросам борьбы с терроризмом сказал, что Белый Дом рассматривает возможность выпуска закона по защите критически уязвимых точек в национальной компьютерной безопасности, однако он не сказал, когда этот закон будет введен в силу и какого рода материалы он будет включать в себя.

Во время конференции Картер обратился к сотням топ-менеджеров и военных, заявив, что защита частных компьютерных сетей непосредственно связана с проблемами антимонопольного характера и вопросами конфиденциальности пользовательских данных. В числе наиболее спорных тем – количество данных, которые можно распространять между частными компаниями. Не определено также, до какой степени правительство может вмешиваться в работу частных сетей.

Ребром стоит и вопрос финансирования. Бюджеты Пентагона сокращаются с каждым годом. Ситуация особенно усугубится, если Конгресс не сможет привлечь дополнительные $500 млрд, до того как в январе начнутся масштабные сокращения. Картер полагает, что уменьшение военного бюджета нанесет непоправимый урон многим программам Пентагона.

Дебора Планкетт – директор информационного управления АНБ, в чьи обязанности входит защита государственных компьютеров США, заявила, кто Конгресс в следующем году все таки одобрит введение совершенно нового законодательства по защите сетевой безопасности страны. По ее словам, во время «холодной войны» США и СССР никогда не позволили бы себе столь откровенных действий, какие предпринимаются сегодня со стороны других стран по отношению к Соединенным Штатам в Интернете.

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru