Корпорация Symantec сообщает об обнаружении поддельного антивируса Windows Risk Minimizer. Подделка рекламируется при помощи нежелательных рассылок электронной почты с популярных сервисов. Сообщения с рекламой антивируса содержали ссылки на скомпрометированные домены, с которых пользователь перенаправлялся на сайт поддельного антивируса. Специалисты Symantec обнаружили 300 взломанных доменов, которые использовались всего несколько часов.
При открытии сайта поддельного антивируса пользователю показывается якобы системное сообщение JavaScript, в котором говорится, что компьютер пользователя заражен. После того, как пользователь кликает на «OK», запускается «процесс сканирования».
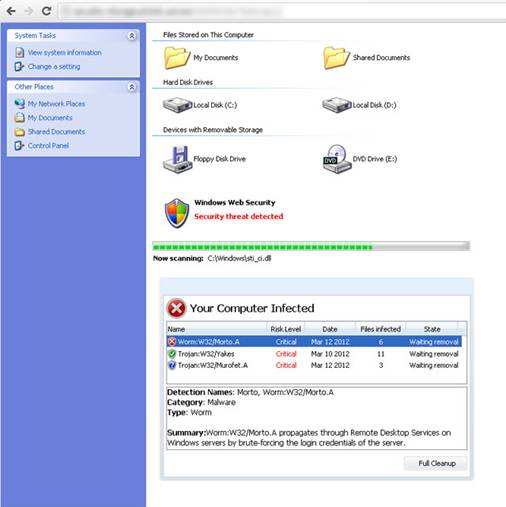
На странице программы представлена флеш-анимация, имитирующая реалистичные значки, панель загрузки, а также окна диалогов. Неудивительно, что поддельный антивирус выявляет множество вирусов. Распаковка флеш-архива и его последующий анализ показали, что в нем содержится множество дополнительных файлов. Во время воспроизведения ролик выбирает файлы случайным образом и заявляет, что они заражены (названия вирусов также выбираются наугад).
После завершения сканирования появляется сообщение службы безопасности Windows, сообщающее результаты процедуры. Данный диалог может быть перемещен по экрану, а также могут быть выбраны или исключены различные инфекции.
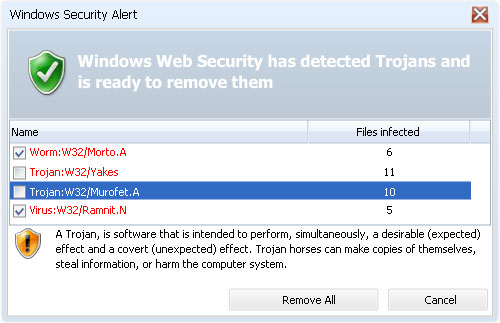
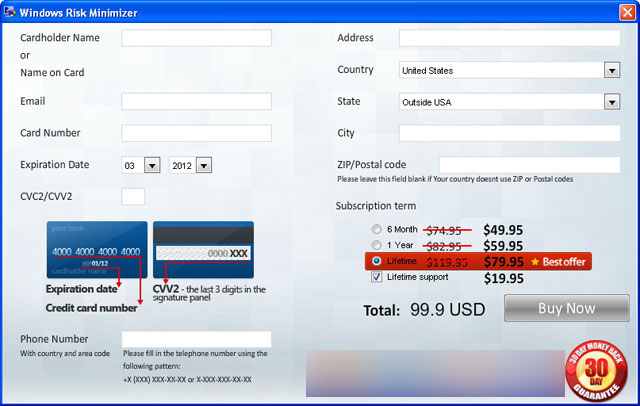
Когда пользователь пытается закрыть окно, появляется предупреждение о последствиях, которые якобы могут наступить, если вирус не будет побежден. После нажатия кнопки «Удалить все» в окне системы безопасности Windows Security, пользователю предлагается загрузить вредоносный файл, содержащий Windows Risk Minimizer. После его запуска появляется вполне профессионально выглядящее окно.
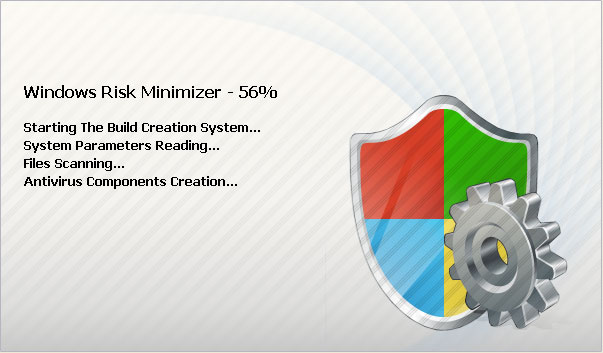
После этого, конечно, «антивирус» находит новые угрозы. Однако после закрытия окна вредоносное ПО продолжает выводить всплывающие окна и уведомления на панели задач. Все сообщения направлены на то, чтобы убедить пользователя в наличии заражений компьютера и подтолкнуть его к приобретению бесполезной программы.
Сообщение дает пользователю ложные сведения о том, что браузер Google Chrome заражен. После нажатия на кнопку «Предупредить атаку» открывается платежное окно.
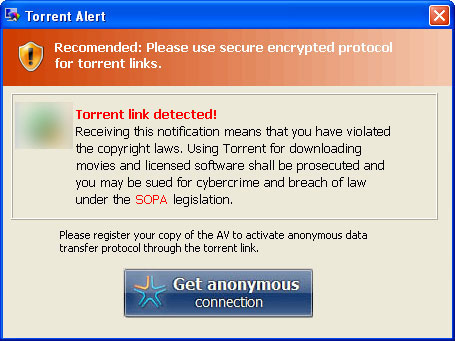
Другое сообщение заявляет о нелегальном использовании BitTorrent, ссылаясь на требования SOPA (Stop Online Piracy Act). В этом случае кнопка «Предупредить атаку» отсутствует, но вместо нее пользователю предлагается получить анонимное соединение (Get anonymous connection), для которого также открывается окно оплаты.
Еще один тип предупреждающего сообщения сообщает пользователю о попытке кражи его идентификационных данных.
Подобные виды атак убеждают пользователя в серьезном заражении, поэтому несложно понять, как злоумышленникам удается обмануть множество пользователей и заставить их приобрести бесполезное ПО. При цене $99.90, включая поддержку, эта программа не является дешевой.
Чтобы не заразиться поддельными антивирусами, убедитесь, что ваша операционная система, браузер и антивирусное ПО обновлены и содержат последние обновления ИБ. Клиенты Symantec.cloud, а также пользователи других антивирусных продуктов Symantec уже защищены от подобных угроз при помощи улучшенной системы анализа ссылок.










