


YouTube распространяет спам о канадских аптеках

YouTube распространяет спам о канадских аптеках

Знаменитый сервис компании Google YouTube помогает в рассылке спама об онлайн-аптеках. Это еще один пример, когда известный бренд используется злоумышленниками для осуществления своих коварных планов. И YouTube с его более двумя миллиардами просмотров в день стал в центре внимания.


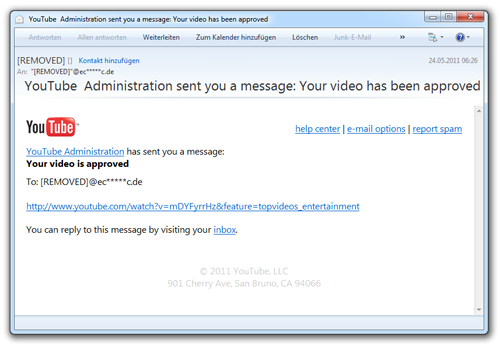
Рассылаемые сообщения от администратора YouTube выглядят очень правдоподобно, что почти не выдает злого умысла киберпреступников. Вот пример письма.


Тема письма, которое владелец аккаунта на YouTube получает по электронной почте:

• Администрация YouTube отправила вам письмо: ваше видео было одобрено администрацией

• Администрация YouTube отправила вам письмо: предупреждение о незаконном видео

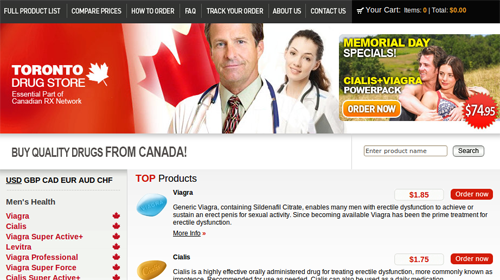
Ссылка, указанная в каждом письме, ведет на не непроверенные веб-сайты, с которых запрос переправляется на сайт канадской онлайн-аптеки. Среди них немало взломанных официальных сайтов медицинских учреждений и фальшивых страниц несуществующих аптек:

• tabletrxdrugstorepills.com
• medicarerxdrugstore.com
• idldoctor.com


В соответствии с последним отчетом о продаже медикаментов в Интернете (Internet Drug Outlet report) почти 95 % проверенных сайтов не соответствуют международным стандартам и/или стандартам ассоциации NABP (National Association of Boards of Pharmacy) о безопасности пациентов. Они также обозначены в списке «нерекомендованных для интернет-покупок» на сайте NABP.

Эта цифра 95 % не изменилась в сравнении с данными прошлогоднего отчета NABP, что свидетельствует о плачевном положении дел с онлайн-продажами медикаментов.

Специалисты лаборатории безопасности G Data советуют не пользоваться услугами подобных аптек и не подвергать ваше здоровье опасности от использования фальшивых медикаментов! Также не вводите данные кредитных карт или другую личную информацию, которая будет в дальнейшем использоваться для обогащения преступников. И, имейте в виду, что во время посещения таких сайтов ваш компьютер может подхватить компьютерный вирус, которые не смогут вылечить какие-либо из предлагаемых на сайте препаратов.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru