


YouTube распространяет спам о канадских аптеках

YouTube распространяет спам о канадских аптеках

Знаменитый сервис компании Google YouTube помогает в рассылке спама об онлайн-аптеках. Это еще один пример, когда известный бренд используется злоумышленниками для осуществления своих коварных планов. И YouTube с его более двумя миллиардами просмотров в день стал в центре внимания.


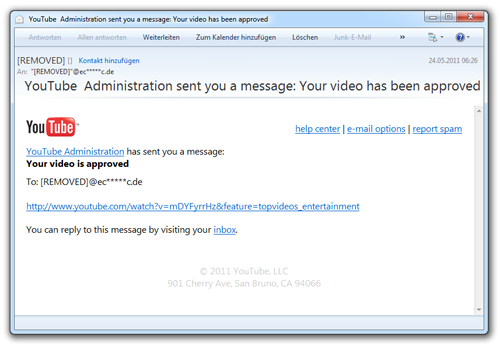
Рассылаемые сообщения от администратора YouTube выглядят очень правдоподобно, что почти не выдает злого умысла киберпреступников. Вот пример письма.


Тема письма, которое владелец аккаунта на YouTube получает по электронной почте:

• Администрация YouTube отправила вам письмо: ваше видео было одобрено администрацией

• Администрация YouTube отправила вам письмо: предупреждение о незаконном видео

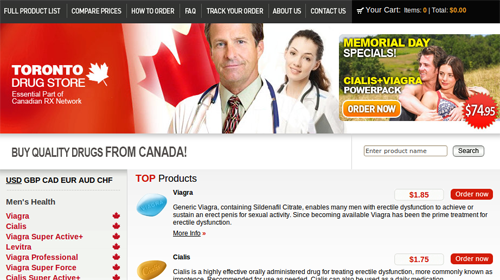
Ссылка, указанная в каждом письме, ведет на не непроверенные веб-сайты, с которых запрос переправляется на сайт канадской онлайн-аптеки. Среди них немало взломанных официальных сайтов медицинских учреждений и фальшивых страниц несуществующих аптек:

• tabletrxdrugstorepills.com
• medicarerxdrugstore.com
• idldoctor.com


В соответствии с последним отчетом о продаже медикаментов в Интернете (Internet Drug Outlet report) почти 95 % проверенных сайтов не соответствуют международным стандартам и/или стандартам ассоциации NABP (National Association of Boards of Pharmacy) о безопасности пациентов. Они также обозначены в списке «нерекомендованных для интернет-покупок» на сайте NABP.

Эта цифра 95 % не изменилась в сравнении с данными прошлогоднего отчета NABP, что свидетельствует о плачевном положении дел с онлайн-продажами медикаментов.

Специалисты лаборатории безопасности G Data советуют не пользоваться услугами подобных аптек и не подвергать ваше здоровье опасности от использования фальшивых медикаментов! Также не вводите данные кредитных карт или другую личную информацию, которая будет в дальнейшем использоваться для обогащения преступников. И, имейте в виду, что во время посещения таких сайтов ваш компьютер может подхватить компьютерный вирус, которые не смогут вылечить какие-либо из предлагаемых на сайте препаратов.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru