


Спам-активность в I квартале 2011 года: спамеры восстанавливают утраченные позиции

Спам-активность в I квартале 2011 года: спамеры восстанавливают утраченные позиции

«Лаборатория Касперского» опубликовала отчет о деятельности спамеров в первом квартале 2011 года. По заключению экспертов, злоумышленники стремительно восстанавливают свои позиции, утраченные после закрытия ряда крупных ботнетов в конце 2010 года.


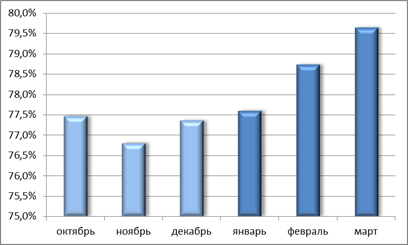
В течение первых трех месяцев нового года доля почтового мусора неуклонно росла. В итоге количество спама в I квартале в среднем составило 78,6%, сообщает Информационная служба «Лаборатории Касперского». Это на 1,4% больше, чем в конце 2010 года, но все же на 6,5% ниже, чем год назад. Тем не менее, при сохранении данной тенденции уже в следующем квартале количество спама может достичь 80%.


Доля спама в почтовом трафике в I квартале 2011 года

Одним из наиболее эффективных методов борьбы с преступниками, занимающимися рассылкой нежелательной почты, являются скоординированные действия правоохранительных органов и инициативных групп. Так, закрытие во второй половине 2010 года командных центров ботнетов Pushdo/Cutwail и Bredolab привело к почти двукратному сокращению количества непрошенных писем. Однако злоумышленники, очевидно, сделали определенные выводы из своих поражений и стали заранее готовить «пути для отступления»: после закрытия 16 марта командного центра ботнета Rustock, одного из лидеров в рассылке спама, доля спама лишь на несколько дней снизилась на 2-3%.

Новыми плацдармами для спамеров все чаще становятся страны со слабо развитым законодательством в области борьбы с киберпреступлениями. Именно туда злоумышленники стараются переносить ботнеты. Таким образом, снижение удельного веса в спам-расслыках стран Восточной и Западной Европы (-5,64% и -2,36% соответственно) частично компенсируется увеличением доли африканского континента, которая достигла 3,50%, обогнав США и Канаду. Ранее доля государств Африки в глобальном спам-трафике не превышала одного процента.

Активность злоумышленников сказалась и на увеличении количества писем, содержащих вредоносные вложения. Доля таких спам-сообщений в среднем составила 3,5%. За этот же период увеличилось количество срабатываний почтового антивируса на территории США, что может быть связано с попытками хозяев ботнетов восстановить свои зомби-сети в этой стране. Более того, чтобы обойти почтовые фильтры и обмануть пользователей, спамеры часто прибегали к различным уловкам, среди которых стоит отметить подделки под обычные письма или личную переписку.

«Лаборатория Касперского» призывает пользователей быть бдительными и проверять подлинность сообщений, прежде чем совершать с ними какие-либо действия.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru