


Владельцы «рекламных» ботнетов зарабатывают до $2000 в сутки

Владельцы «рекламных» ботнетов зарабатывают до $2000 в сутки

Подробно изучив функционал и бизнес-модель «рекламного» ботнета Artro, эксперты «Лаборатории Касперского» пришли к выводу: при использовании определенных схем обмана рекламодателей, доход злоумышленников от накрутки трафика и кликов может доходить до 2 тысяч долларов США в сутки.


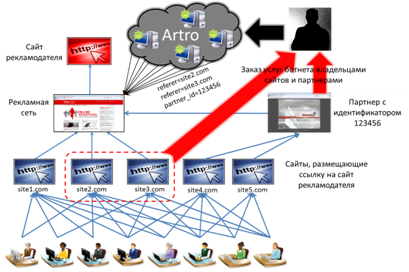
Многие сайты, заинтересованные в увеличении посещаемости своих ресурсов, пользуются услугами рекламных сетей. При этом посредник получает определенную сумму за каждого перенаправленного пользователя, сообщает информационная служба «Лаборатории Касперского». Желая увеличить свой доход, некоторые владельцы сайтов, размещающих у себя рекламные ссылки, пользуются услугами ботнетов, чтобы имитировать переходы пользователей с их сайтов на рекламируемые ресурсы.


Схема обмана рекламодателей

При такой схеме мошенничества в выигрыше остаются владельцы ботнета, недобросовестные партнеры, сайты, размещающие рекламные ссылки, и рекламные сети. При этом последние, по мнению экспертов «Лаборатории Касперского», могут даже не знать о том, что заработать им помогает зомби-сеть. Однако по-настоящему обманутым в данной ситуации остается, как правило, только рекламодатель: платя за переходы пользователей на свой собственный сайт, он получает исключительно виртуальных посетителей.

Зная, сколько в среднем за сутки каждый модуль совершает кликов, среднюю стоимость рекламных сервисов за клик, минимальное количество ботов в зомби-сети и вероятную доля владельцев ботнета от продажи трафика, авторы исследования, Алексей Кадиев и Мария Гарнаева подсчитали примерный доход злоумышленников: «По нашим оценкам, он составляет 1-2 тысячи долларов США в сутки. И это только за счет обмана рекламодателей. Помимо этого, киберпреступники могут зарабатывать на загрузках сторонних вредоносных программ. Однако оценить доходность данного вида преступного бизнеса практически невозможно».

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru