


Бесплатные антивирусы набирают обороты

Бесплатные антивирусы набирают обороты

Известность брендов McAfee, Symantec или других разработчиков антивирусных решений вовсе не означает, что они безраздельно доминируют на мировом рынке. К такому выводу пришли специалисты независимой компании OPSWAT.

Недавно OPSWAT опубликовала результаты квартального исследования рынка антивирусной защиты, которое проводилось в период с ноября 2010 по февраль 2011 года. Причем данные основанны исключительно на предпочтениях обычных людей, использующих антивирусы на своих домашних компьютерах. В "опросе" приняло участие 92000 респондентов, находящихся как на территории Северной Америки, так и в других странах мира.

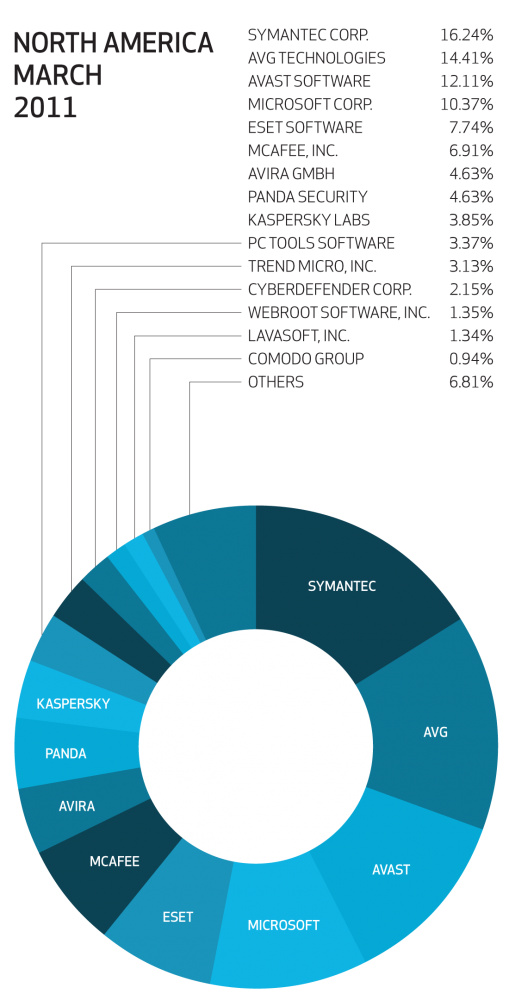
Итак, согласно данным OPSWAT, за последние полгода ситуации на рынке средств защиты от вредоносных программ и других угроз в США сильно не изменилась. Как и прежде компания Symantec продолжает удерживать лидирующие позиции; ее доля составляет 16.24%. Стремительный рост показала AVG. Она занимает второе по популярности место (14.4 %). На третьем и четвертом местах продукты компаний Avast (12.1%) и Microsoft (10.4 %), соответственно (рис. 1).

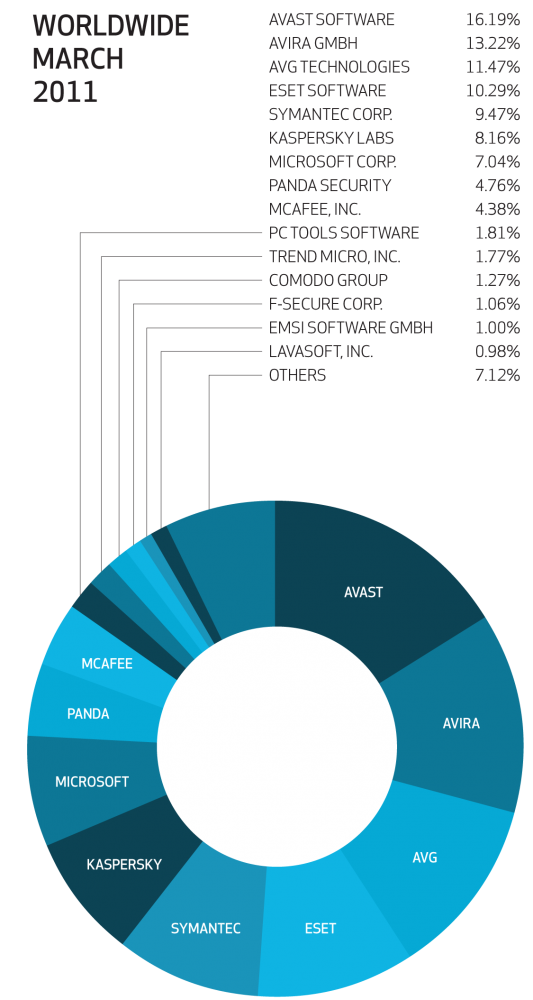
А вот в остальном мире ситуация несколько иная. Результаты «опроса» показали, что доминирующие позиции занимают бесплатные антивирусные решения. В сумме на них приходится более 40% инсталляционной базы. Наиболее популярными являются решения компаний  Avast (16.2 %), Avira (13.2 %), AVG (11.5 %). Однако коммерческие аналоги не спешат сдавать позиции, и следом идут продукты компаний ESET (10.3%), Symantec (9.5%) и "Лаборатории Касперского" (8.2%) (рис. 2).

Для сравнения, приведем результаты аналогичного исследования компании Gfk, в результате которого выяснилось, что российский пользователь больше доверяет защиту своих компьютеров коммерческим антивирусным решениям, разработанных компаниями "Лаборатория Касперского" (43%) и ESET (32%). Но, стоит отметить тот факт, что бесплатный антивирус от компании Avast тоже пришелся по душе нашим согражданам, он занял третье место, отобрав у остальных игроков 27%.

По мнению экспертов Anti-Malware.ru, ситуация на российском рынке скорей исключение из правил и все идет к тому, что среднестатистический пользователь будет выбирать именно бесплатный продукт. Кстати сказать, подтверждение тому уже есть. Недавно компания Avast заявила, что количество их активных пользователей в месяц, находящихся на территории нашей страны  превысило отметку 7 миллионов, притом, что их общая база пользователей в мире составляет более 150 миллионов. Сейчас же, по оценке Anti-Malware.ru, на российском антивирусном рынке в сегменте персональных пользователей почти безраздельно правят "Лаборатория Касперского" и Eset - более 80%.


Рисунок 1. Данные исследования в США.        Рисунок 2. Данные исследования в мире.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru