


Сохранение конфиденциальности пользователей даже в обход закона

Сохранение конфиденциальности пользователей даже в обход закона

Такую цель преследует крупный шведский провайдер Bahnhof, планируя предоставить своим пользователям доступ к Интернет через зашифрованную частную виртуальную сеть (VPN).

Согласно источнику, в настоящий момент Швеция готовится принять директиву о сохранении данных (Data Retention Directive), согласно которой все интернет провайдеры или операторы, предоставляющие услуги связи будут обязаны сохранять персональные  данные пользователей, по крайней мере, в течение полугода. Однако Bahnhof, в целях сохранения приватности и анонимности для своих пользователей, решила пойти в обход закона.

По словам генерального директора Bahnhof Джона Карлунга, компания будет сохранять данные пользователей только при входе в сеть, а затем весь трафик пойдет через зашифрованное VPN соединение другой страны.

Такой ход даст компании возможность сохранить конфиденциальность для своих клиентов, не нарушая закон. Ведь если весь трафик будет зашифрован, то никто, даже сам провайдер, не будет знать о деятельности пользователей в сети. А это означает, что в случае необходимости он не сможет предоставить властям или борцам против пиратства никаких данных о нарушителе.

Конечно, это решение создаст трудности остальным интернет – провайдерам страны, так как эта услуга будет предоставлена пользователям абсолютно бесплатно. Однако, для тех кто не хочет сохранить свою анонимность в сети, останется возможность обычного соединения, но, как ни странно, на эту услугу будет введена дополнительная оплата.  

Это не первая «акция протеста» со стороны компании. В 2009 году в Швеции была принята директива по контролю над соблюдением прав на интеллектуальную собственность (Intellectual Property Rights Enforcement Directive (IPRED)), что вызвало бурю возмущения со стороны пользователей. Ведь согласно закону, автор имеет право на получение персональной информации о нарушителе. Вскоре после этого, компания заявила пользователям, что не будет передавать их данные.

И напоследок. Нельзя не отметить тот факт, что именно этот провайдер предоставляет хостинг для ресурса WikiLeaks, который арендует под свои нужды два сервера компании. Кроме того именно эта страна является «родным домом» для торрента The Pirate Bay, где хранятся пиратские копии продукции медиа-индустрии.

Лучшие LLM ошибаются с ядовитыми грибами в каждом девятом случае

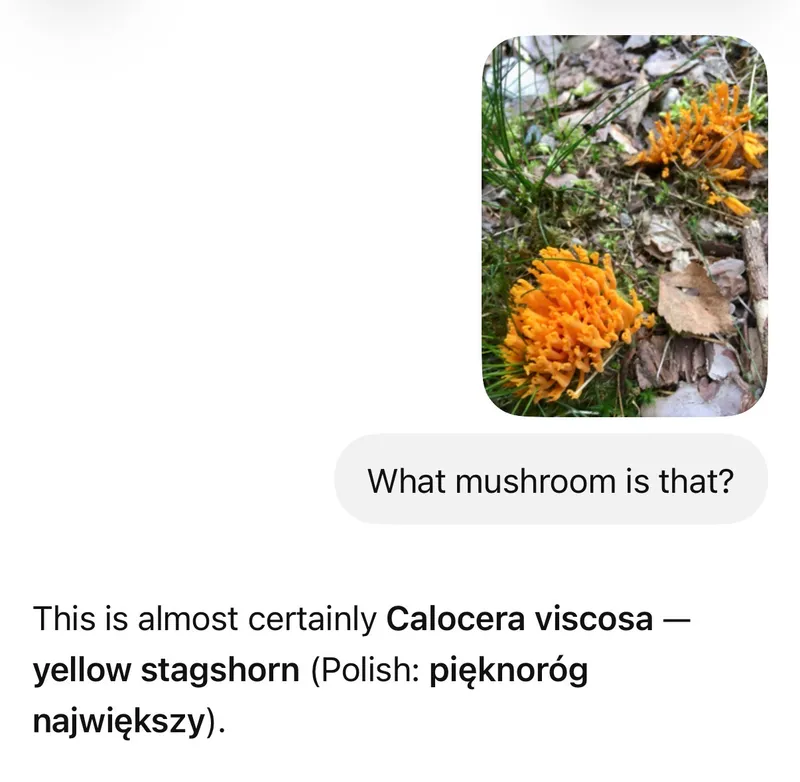
Разработчик Пётр Мигдал проверил, можно ли доверить нейросети самый рискованный этап тихой охоты — определение грибов по фотографии. Короткий ответ: если очень хочется однажды поужинать дважды, то можно. В бенчмарк вошли 1040 фотографий 55 видов грибов, наиболее распространённых в Польше.

Изображения взяли из датасета FungiTastic, созданного на основе Atlas of Danish Fungi. Полная база содержит свыше 600 тыс. снимков с экспертной классификацией, а для части образцов вид подтверждён анализом ДНК.

Модели показывали каждую фотографию и просили назвать пять наиболее вероятных видов на латыни. Дополнительно их не обучали и специальные инструменты не подключали.

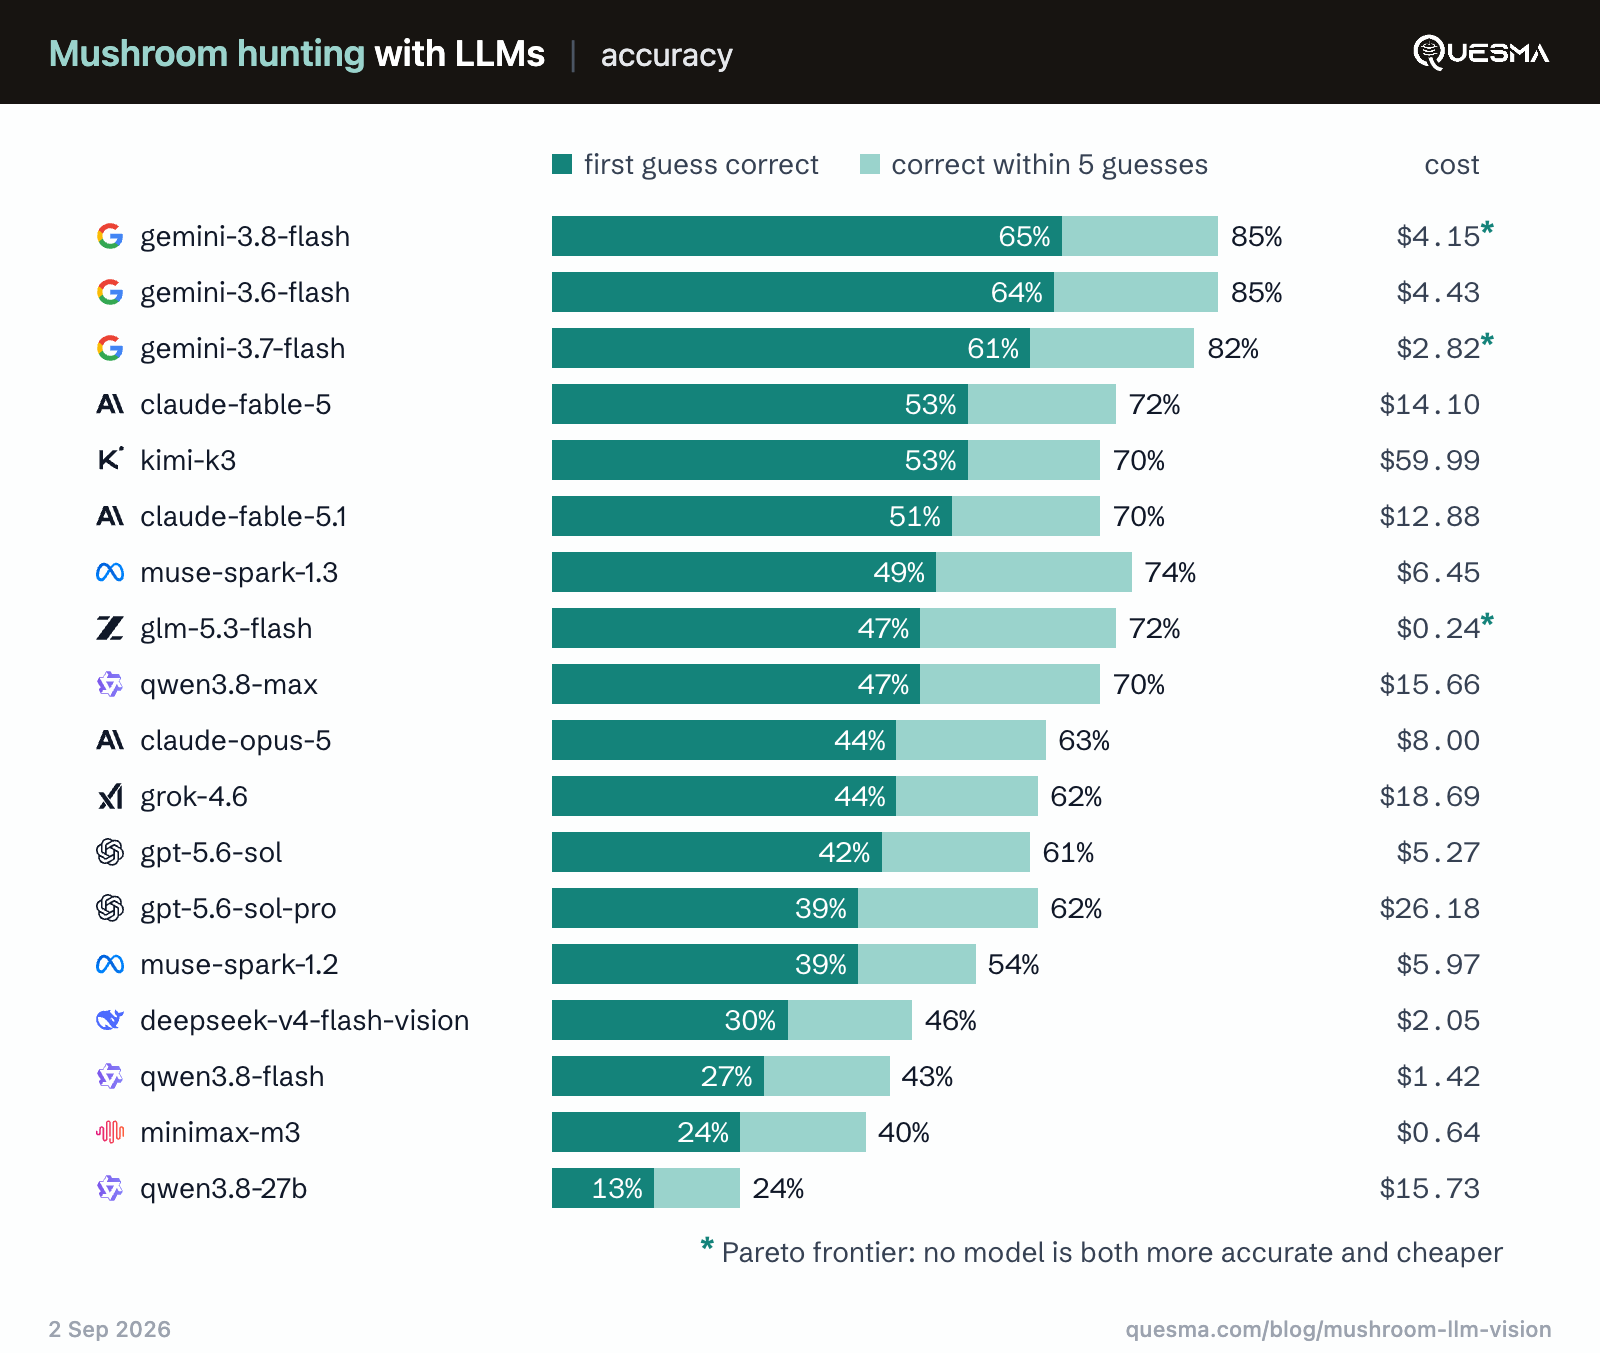
Лучше остальных справилась Gemini 3.8 Flash: правильный вид оказался на первом месте в 65% случаев и попал в пятёрку ответов в 85%. Немного отстали Gemini 3.6 Flash с результатами 64% и 85%, а также Gemini 3.7 Flash — 61% и 82%. Внизу таблицы расположились Qwen 3.8 27B, MiniMax-M3 и Qwen 3.8 Flash.

Но высокая точность закончилась там, где начался вопрос безопасности. Gemini 3.8 Flash и Gemini 3.6 Flash примерно в 11% случаев определяли ядовитые грибы как съедобные виды. У GPT-5.6 Sol доля опасных ошибок достигла 24%, у Claude Opus 5 — 29%, а у Qwen 3.8 27B — 36%. То есть последняя модель потенциально отправляла в корзину не тот гриб чаще чем в каждом третьем случае.

Есть важная оговорка: нейросети напрямую не спрашивали, можно ли есть находку. Они определяли вид, а затем исследователь сопоставлял ответы с таблицей съедобности. Некоторые модели и вовсе отказывались давать классификацию.

RSS: Новости на портале Anti-Malware.ru