


Zeus атакует VPN системы

Zeus атакует VPN системы

В настоящее время, зломушленники охотясь за интересующей их информацией придумывают различные способы ее добычи. Причем, изобретая новые способы, они расширяют горизонты своей деятельности, открывая охоту на интеллектуальную собственность компаний и персональные данные, принадлежащие сотрудникам корпораций.

Согласно источнику, исследователями компании Trusteer обнаружена новая модификация бот-нета Zeus, которая собирает аутентификационные данные к аккаунтам серверных приложений; данная версия бот-нета нацелена на решения компании Citrix.

В инсталляторе Zeus 2.0 обнаружен код, посредством которого зараженному компьютеру передается инструкция создать скриншот при каждом клике мыши и отправлять их злоумышленнику; причем меткой к "действию" является текст "/citrix/" в адресной строке браузера. Исследователи полагают, что данная "функция" перехватывает идентификационные данные для доступа к аккаунту в Citrix Access Gateway, которые вводятся с помощью виртуальной клавиатуры.

Заметим, что экранная клавиатура используется, дабы избежать перехвата данных другими вредоносами, так называемыми "кейлоггерами".

Как сообщает Trusteer, найденный код является явным доказательством того, что бот-нет Zeus уже переквалифицировался в средство атаки на корпоративные сети. В связи с этим, специалисты по безопасности настоятельно рекомендуют администраторам установить надежную защиту для используемых в их компании VPN систем, ограничив доступ для доверенных приложений и пользователей; поддерживать в актуальном состоянии все программное обеспечение, и, не лишним будет рассказать пользователям о необходимости соблюдения элементарных правил безопасности.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.
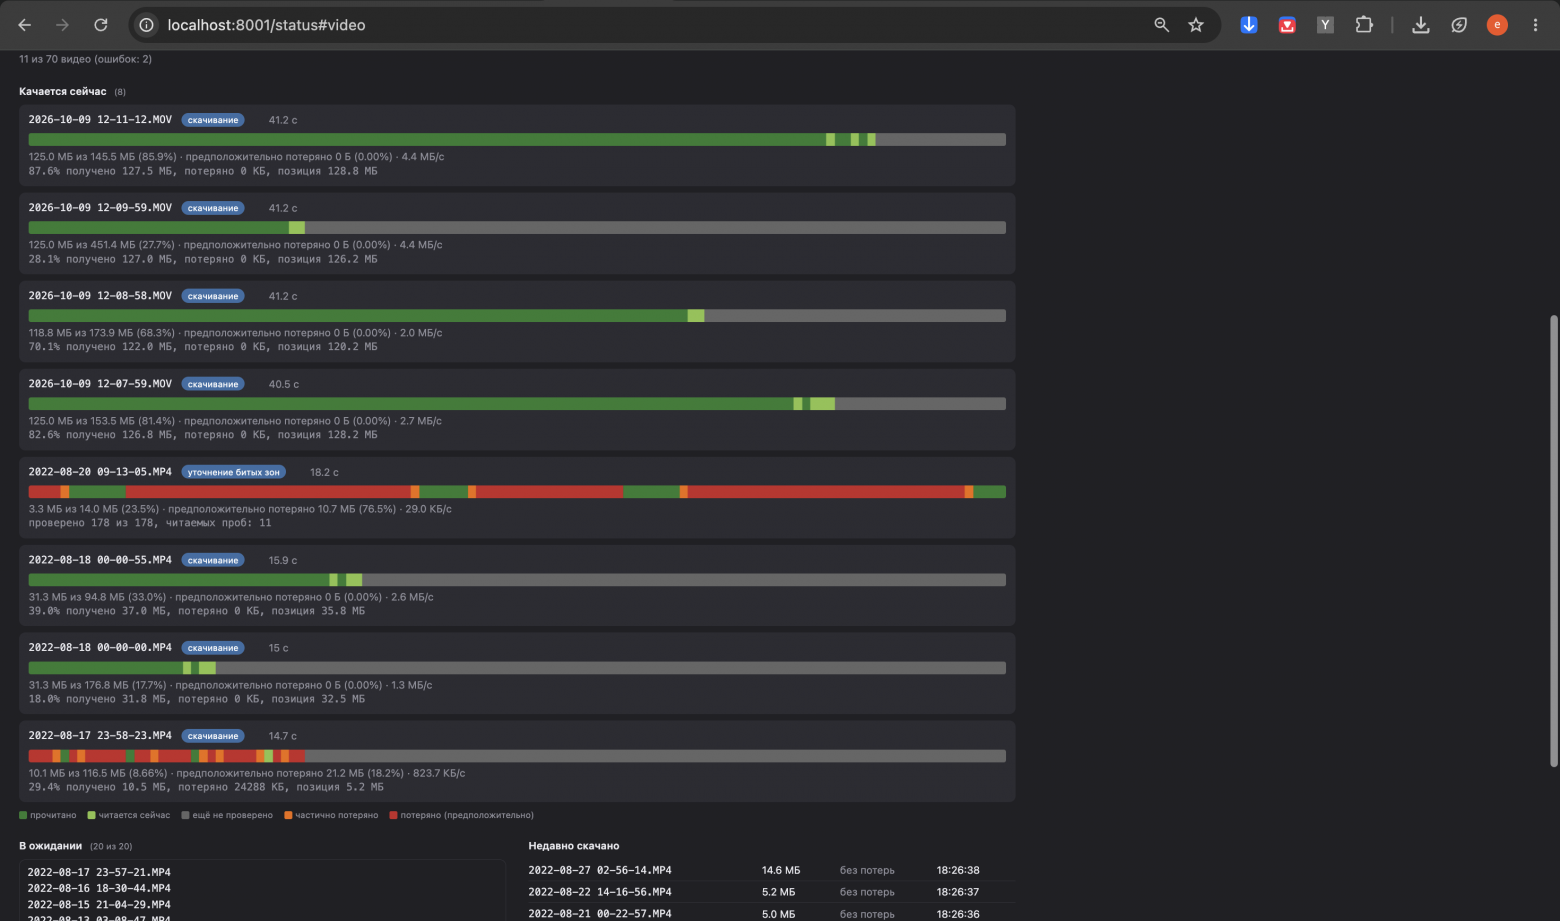
 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.
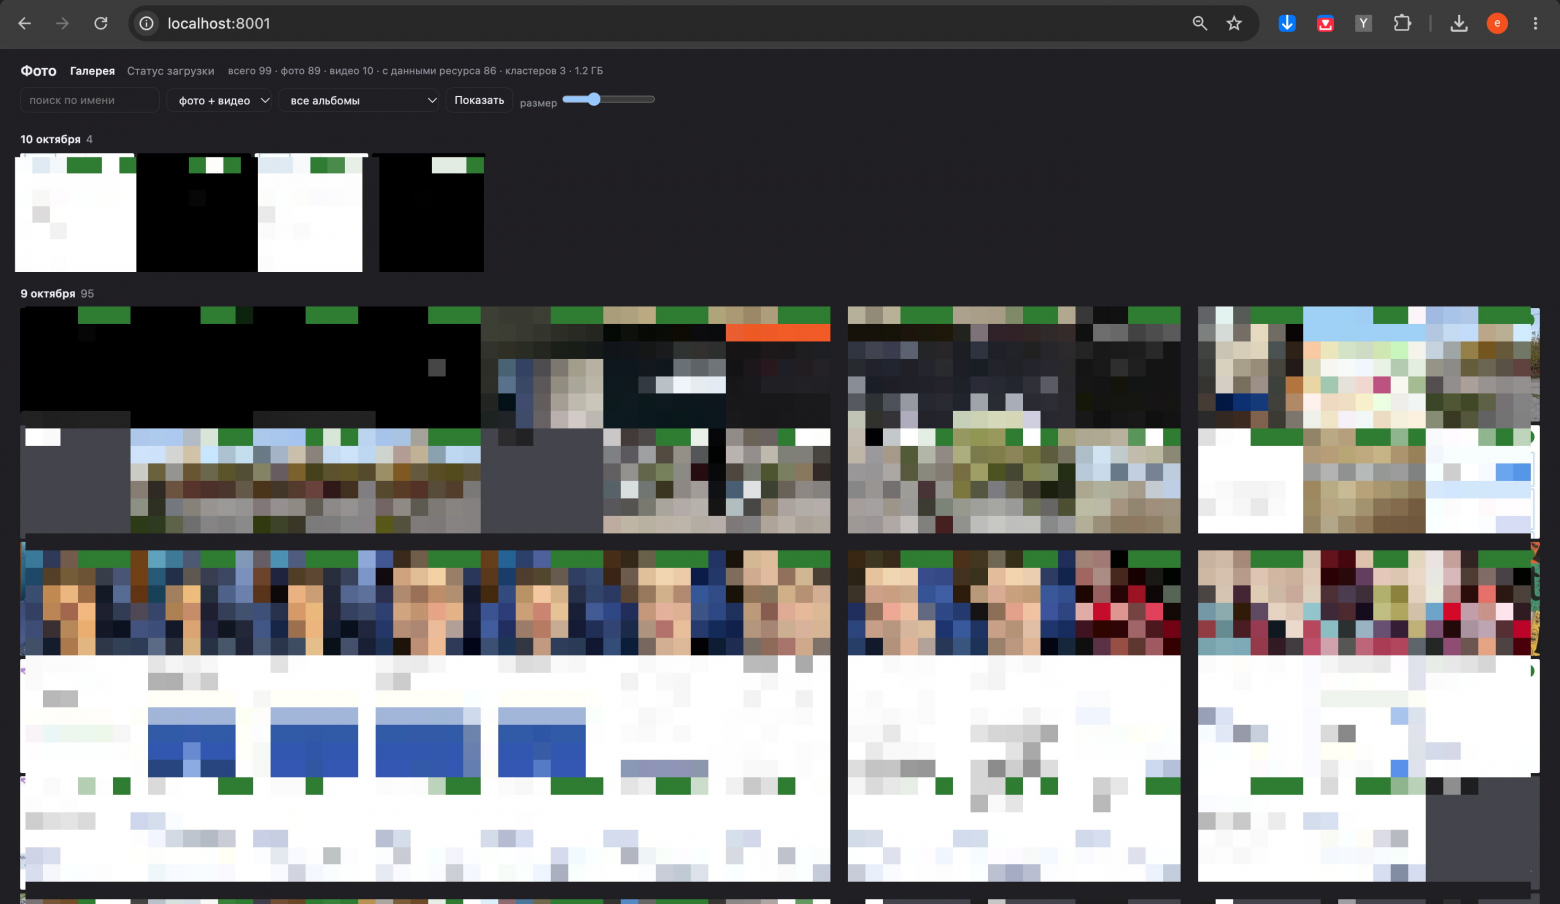
 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru