



G-Data предупреждает о новых махинациях спамеров

G-Data предупреждает о новых махинациях спамеров

Эксперты лаборатории безопасности компании G Data Software отмечают значительное увеличение числа спама с фальшивыми сообщениями о выигрыше. Потенциальным жертвам сообщают о «выигранном» подарочном сертификате для eBay, новейшей модели iPhone или LCD телевизоре.


На первый взгляд схема действий мошенников ничем не отличается от стандартного алгоритма. Онлайн-преступники всегда пытались завладеть личными данными пользователей, сообщая о неожиданном выигрыше и высылая фальшивые уведомления. Привычным методом атаки было размещение в теле письма ссылки на инфицированный сайт с целью внедрения вредоносного кода в систему и дальнейшего похищения информации. Сегодня специалисты G Data Software отмечают появление новой формы ловушки с гарантией личного контакта по телефону.

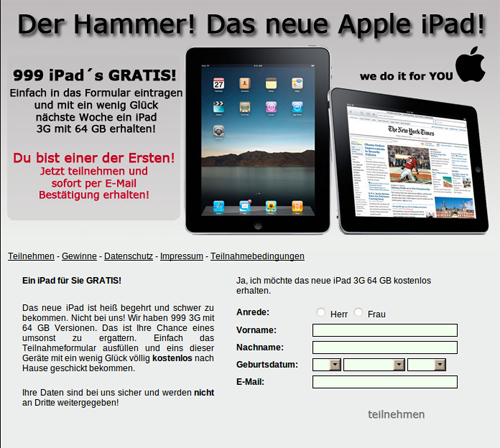
В персональных спам-письмах преступники обещают неожиданный выигрыш в виде подарочных сертификатов, iPad, iPhone, машин, денег наличными или LCD-телевизора. Ссылка в письме отправляет пользователя на веб-сайт, где «выигравший» должен зарегистрироваться как участник.


После получения спам-письма специалисты тестовой лаборатории G Data Software решили зарегистрироваться на сайте для получения обещанного вознаграждения. Через 30 секунд после удачной регистрации раздался телефонный звонок от злоумышленников. Записанный голос просил подтвердить указанные данные. Для этого необходимо было нажать определённое сочетание клавиш и поговорить с сотрудником call-центра для сверки персональных данных. И именно здесь ловушка захлопывается: неосознанно пользователь подписывается на платный абонемент какого-либо журнала или на другие виды товаров.

Содержание письма

Кому: (скрыто)
Тема: 250 евро в подарок для покупки на eBay

Уважаемый Господин (скрыто)
Вы стали счастливым обладателем подарочного сертификата в 250 евро для покупки на eBay.
С данным сертификатом Вы можете купить на аукционе любой товар стоимостью до 250 евро.
Господин (скрыто) , данный сертификат Вы можете получить бесплатно по адресу
www........z
………………………………………………………………………………………………………………………………………………………….
Примечание:
Данное письмо было отправлено на адрес: (скрыто)
Вы получили данное письмо, так как Вы являетесь заказчиком услуги в Интернет на получение новостных статей от (скрыто)
Пожалуйста, не отвечайте на данное письмо. Оно не будет доставлено.
Отказ от рассылки:
Для того чтобы отказаться от рассылки, кликнете по ....biz/unsubscribe.


G Data Software рекомендует получателям таких писем удалять их, не читая, никогда не регистрироваться на подозрительных сайтах, не заполнять анкеты или предоставлять любые данные по телефону. По оценкам специалистов лаборатории безопасности G Data Software, также персональные данные могут использоваться преступниками для дальнейших махинаций или продажи их черном рынке. Пользователям, которые угодили в ловушку, G Data Software рекомендует сохранять спокойствие и не пугаться предупреждений от преступников. Если же дело доходит до письма с просьбой об уплате просроченного долга, получателю необходимо ответить письменно.

ВложениеРазмер
Image icon Sample-iPad.png210.3 КБ
Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru
