



G-Data предупреждает о новых махинациях спамеров

G-Data предупреждает о новых махинациях спамеров

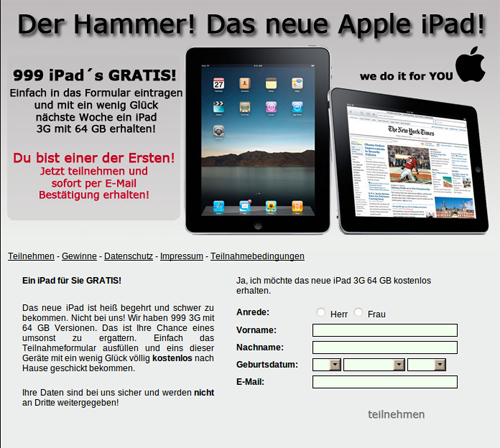
Эксперты лаборатории безопасности компании G Data Software отмечают значительное увеличение числа спама с фальшивыми сообщениями о выигрыше. Потенциальным жертвам сообщают о «выигранном» подарочном сертификате для eBay, новейшей модели iPhone или LCD телевизоре.


На первый взгляд схема действий мошенников ничем не отличается от стандартного алгоритма. Онлайн-преступники всегда пытались завладеть личными данными пользователей, сообщая о неожиданном выигрыше и высылая фальшивые уведомления. Привычным методом атаки было размещение в теле письма ссылки на инфицированный сайт с целью внедрения вредоносного кода в систему и дальнейшего похищения информации. Сегодня специалисты G Data Software отмечают появление новой формы ловушки с гарантией личного контакта по телефону.

В персональных спам-письмах преступники обещают неожиданный выигрыш в виде подарочных сертификатов, iPad, iPhone, машин, денег наличными или LCD-телевизора. Ссылка в письме отправляет пользователя на веб-сайт, где «выигравший» должен зарегистрироваться как участник.


После получения спам-письма специалисты тестовой лаборатории G Data Software решили зарегистрироваться на сайте для получения обещанного вознаграждения. Через 30 секунд после удачной регистрации раздался телефонный звонок от злоумышленников. Записанный голос просил подтвердить указанные данные. Для этого необходимо было нажать определённое сочетание клавиш и поговорить с сотрудником call-центра для сверки персональных данных. И именно здесь ловушка захлопывается: неосознанно пользователь подписывается на платный абонемент какого-либо журнала или на другие виды товаров.

Содержание письма

Кому: (скрыто)
Тема: 250 евро в подарок для покупки на eBay

Уважаемый Господин (скрыто)
Вы стали счастливым обладателем подарочного сертификата в 250 евро для покупки на eBay.
С данным сертификатом Вы можете купить на аукционе любой товар стоимостью до 250 евро.
Господин (скрыто) , данный сертификат Вы можете получить бесплатно по адресу
www........z
………………………………………………………………………………………………………………………………………………………….
Примечание:
Данное письмо было отправлено на адрес: (скрыто)
Вы получили данное письмо, так как Вы являетесь заказчиком услуги в Интернет на получение новостных статей от (скрыто)
Пожалуйста, не отвечайте на данное письмо. Оно не будет доставлено.
Отказ от рассылки:
Для того чтобы отказаться от рассылки, кликнете по ....biz/unsubscribe.


G Data Software рекомендует получателям таких писем удалять их, не читая, никогда не регистрироваться на подозрительных сайтах, не заполнять анкеты или предоставлять любые данные по телефону. По оценкам специалистов лаборатории безопасности G Data Software, также персональные данные могут использоваться преступниками для дальнейших махинаций или продажи их черном рынке. Пользователям, которые угодили в ловушку, G Data Software рекомендует сохранять спокойствие и не пугаться предупреждений от преступников. Если же дело доходит до письма с просьбой об уплате просроченного долга, получателю необходимо ответить письменно.

ВложениеРазмер
Image icon Sample-iPad.png210.3 КБ
Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru
