



Социальная инженерия стала индустрией с низким порогом входа: массовые атаки стоят копейки, а целевые — всё сложнее отличить от легитимных коммуникаций. Эксперты в студии AM Live обсудили, как меняются атаки, почему человек остаётся слабым звеном и как выстроить эффективное обучение.
- 1. Введение
- 2. Как меняется социальная инженерия
- 3. Экономика атаки и метрики
- 4. Опасные сценарии для бизнеса
- 5. Обучение и мотивация сотрудников
- 6. Подходы к управлению человеческим риском
- 7. Темы обучения в 2026 году
- 8. Выводы
Введение
Социальная инженерия давно не ограничивается почтовым фишингом. Сегодня это многоступенчатые, глубоко персонализированные атаки, которые атаки, в которых злоумышленники используют авторитет, срочность и привычные модели поведения. Злоумышленники используют искусственный интеллект, дипфейки и данные из утечек, чтобы подготовить убедительную атаку, способную обойти часть технических средств защиты. При этом вопрос уже не в том, как научить человека никогда не ошибаться, а в том, как минимизировать цену этой ошибки.
Эксперты в студии AM Live обсудили, как меняется социальная инженерия, какие сценарии наиболее опасны для бизнеса, как строить обучение и управлять человеческими рисками.
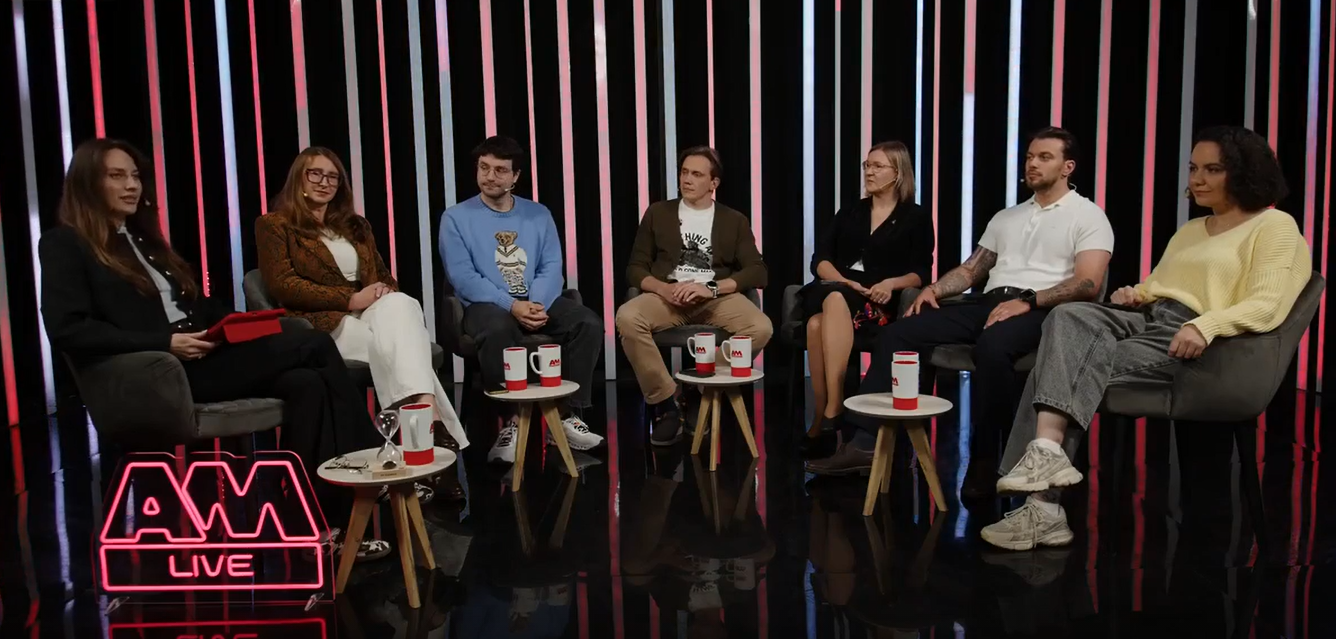
Рисунок 1. Эксперты в студии AM Live
Участники эфира:
- Светлана Бурикова, руководитель департамента обучения, «Эфшесть/F6».
- Роман Павленко, директор по продажам, Phishman.
- Анастасия Фёдорова, руководитель коммерческих образовательных программ Positive Education, Positive Technologies.
- Денис Поладьев, директор по информационной безопасности, «РТК-ЦОД».
- Харитон Никишкин, генеральный директор, Secure-T.
- Светлана Калашникова, менеджер по продукту, «Лаборатория Касперского».
- Юрий Другач, генеральный директор, StopPhish.
Ведущая и модератор эфира — Елизавета Шатунова, начальник Центра реагирования Подразделения ИБ, ГУП «Московский метрополитен».
Как меняется социальная инженерия
Светлана Бурикова отметила, что фишинговые письма остаются одной из самых популярных техник злоумышленников. По данным исследований «Эфшесть/F6», каждые 8 секунд отправляется фишинговое письмо. ИИ позволяет быстро адаптировать и распространять такие письма в большом количестве.
Атаки воздействуют на эмоции, используют громкие инфоповоды и техники вроде ClickFix: пользователю показывают поддельное сообщение об ошибке или проверке и убеждают его самостоятельно выполнить вредоносную команду.
Анастасия Фёдорова добавила, что примерно в 60% успешных атак используются методы социальной инженерии. Злоумышленники стали активно использовать искусственный интеллект, что делает атаки веерными и статистически более успешными. Атаки идут через все каналы: мессенджеры, электронную почту, телефонные переговоры. Ключевая задача — формировать у пользователей критическое мышление.
Анастасия Фёдорова, руководитель коммерческих образовательных программ Positive Education, Positive Technologies
Светлана Калашникова отметила рост сложных целевых атак, когда мошенники пристально изучают компанию, понимают, через кого хотят зайти, и используют многоступенчатые атаки. Это может быть атака с Fake Boss, когда имитируется звонок от руководителя с призывом к срочному действию. Сотрудник не успевает понять, что это комплексная атака, потому что не готов к такому сценарию.
Харитон Никишкин привёл данные отчёта Positive Technologies: каждая вторая атака на компанию — это социальная инженерия. 85% всех кейсов идут через электронную почту, но растёт доля мессенджеров и социальных сетей.
ИИ удешевляет стоимость атаки: нейронка может пропарсить соцсети, найти должность, круг общения, а также сгенерировать фишинговый сценарий за пару минут. Он привёл кейс: бухгалтер открыл вирусное вложение, ИБ почистили, но мошенники нашли специалиста ИБ этой компании в LinkedIn, создали фейковый Telegram-профиль под него и снова вернулись к бухгалтеру от имени службы безопасности. В итоге они получили доступ к почтовому серверу и атаковали партнёров.
Юрий Другач заявил, что ничего принципиально не изменилось: фишинг всё так же популярен, как раньше. ИИ просто помогает злоумышленникам писать письма без ошибок. Акцент сместился на многоходовки: недостаточно просто отправить ссылку или файл, теперь это многоступенчатые атаки.
Юрий Другач, генеральный директор, StopPhish
Денис Поладьев согласился, что атаки стали комплексными. Почтовые шлюзы снимают 80–85% фишинговых рассылок, поэтому атакующие изменились — это уже целая индустрия с центрами в Юго-Восточной Азии, Польше, Украине, Латинской Америке. Порог входа снизился благодаря ИИ, атаки стали более сложными и циничными. Он привёл пример: сотруднику приходит сообщение от коллеги с просьбой перейти по ссылке и поддержать петицию о присвоении звания Героя России родственнику, погибшему в СВО. Дальше работает схема с порталом «Госуслуги».
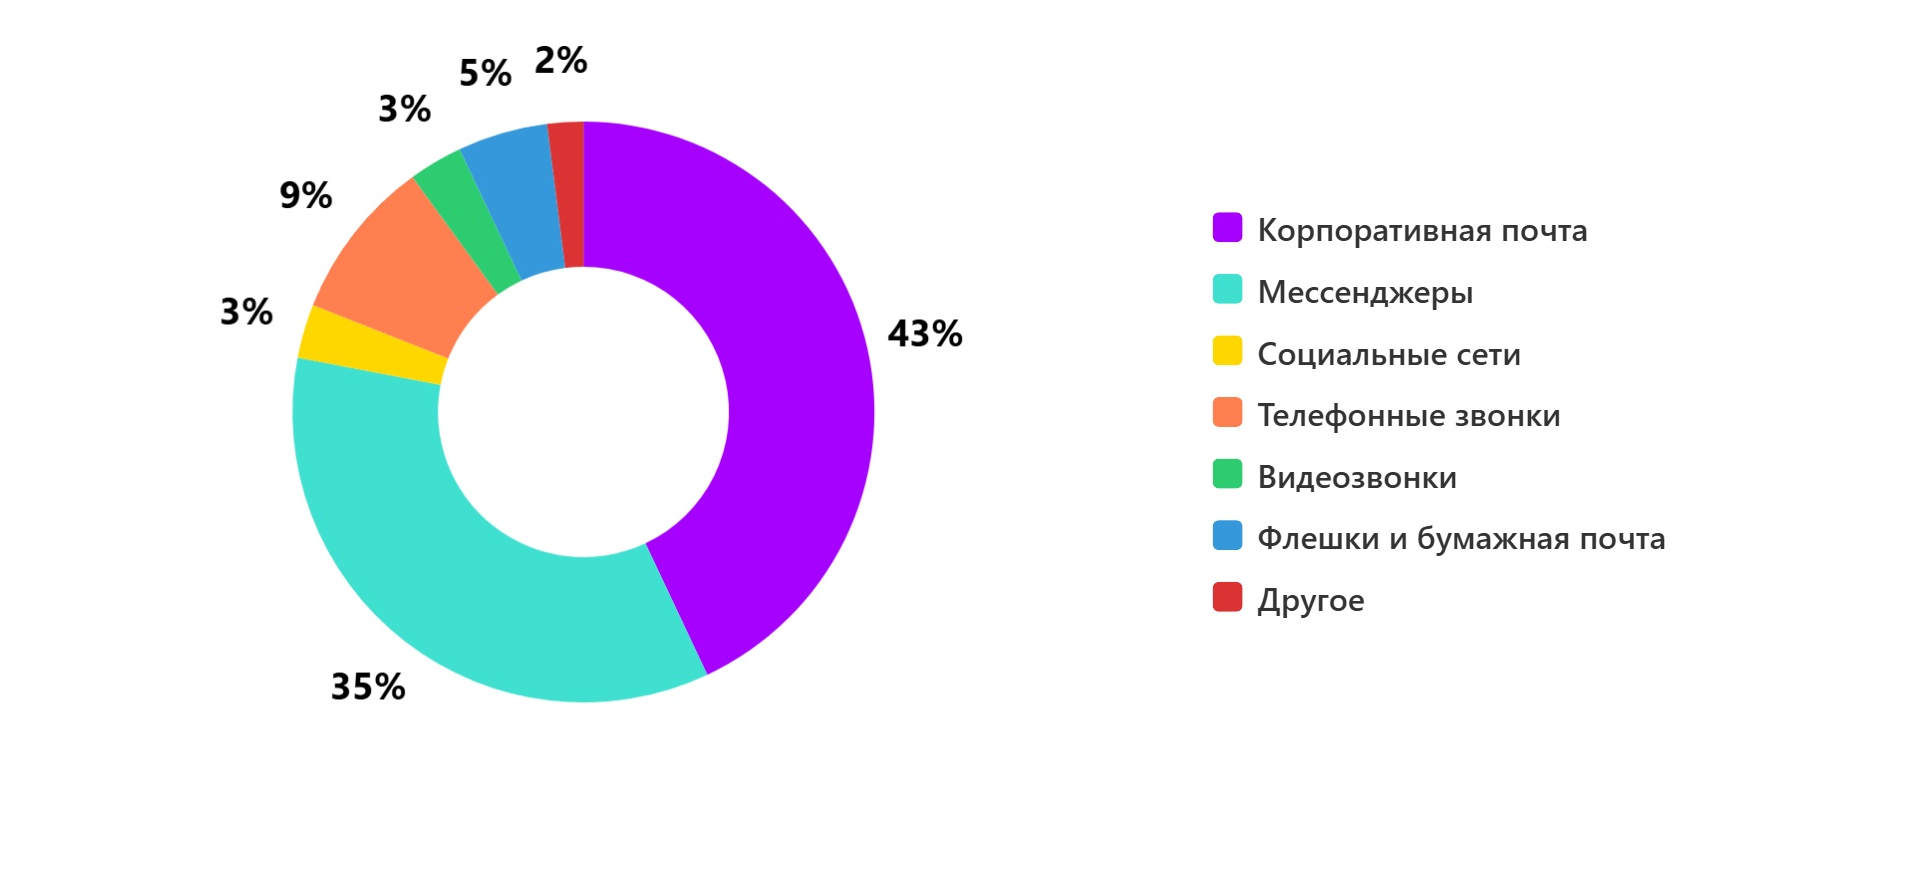
В первом опросе зрители назвали наиболее опасные каналы социальной инженерии:
- Корпоративная почта — 43%.
- Мессенджеры — 35%.
- Телефонные звонки — 9%.
- Флешки и бумажная почта — 5%.
- Социальные сети — 3%.
- Видеозвонки — 3%.
- Другое — 2%.
Рисунок 2. Какой канал социальной инженерии сегодня наиболее опасен?
Экономика атаки и метрики
Анастасия Фёдорова отметила, что массовые атаки обходятся очень дёшево. Заказать фишинговую рассылку под конкретную компанию стоит около 160 долларов на теневом рынке. Вектор смещается не только на качественно подготовленных злоумышленников, но и на массовые атаки, в том числе со стороны хактивистов. Компании должны беспокоиться не только о защите ресурсов организации, но и о личной кибербезопасности.
Светлана Калашникова отметила, что если тема фишингового письма грамотно подготовлена (индексация зарплат, премии, реструктуризация), сотрудники попадаются в 25–30% случаев. Для достоверных метрик нужно проводить несколько разных фишинговых атак на разные подразделения с разными сценариями. Отслеживать нужно долю открытых писем, переходов по ссылкам и случаев ввода данных.
Светлана Калашникова, менеджер по продукту, «Лаборатория Касперского»
Харитон Никишкин добавил, что у злоумышленников два основных мотива: финансовая выгода и политические или идеологические убеждения (хактивисты). Социальная инженерия позволяет сократить путь к цели: вместо долгого взлома технических средств защиты проще выманить доступ у сотрудника. Существуют бизнес-модели «фишинг как сервис», «вирусы как сервис», продажа утечек. Социалка сокращает время до взлома.
Классические метрики Security Awareness делятся на поведенческие (реакция на фишинг: открыл письмо, перешёл по ссылке, ввёл данные, сообщил о подозрении) и обучающие (прохождение курсов и тестов). Они считаются по каждому сотруднику, затем агрегируются по отделу и организации.
Сейчас заказчики запрашивают Human Risk Management — подход, который учитывает роль сотрудника, уровень доступа и критичность возможного ущерба, а также коммуникационные метрики для оценки эффективности информирования.
Опасные сценарии для бизнеса
Роман Павленко поделился практическими сценариями, которые, по его словам, эффективны на 70%:
- Бухгалтерия реагирует на письма от техподдержки «1С» с требованием срочно установить плагин.
- Секретариат — звонок от курьера с цветами, где в коробке флешка, которую вставляют сразу после получения.
- Зумеры — письмо от отдела кадров о тестовой группе для внедрения AI-платформы с сокращением рабочего графика.
- QR-коды на входе с обещанием льгот или билетов в Дубай.
- Шаблон мобилизации: письмо о квоте на бронь от мобилизации с опросником.
Роман также рассказал, как научил родителей и бабушку с дедушкой отвечать злоумышленникам положительно на их вопросы, например, о совершённых операциях. Скрипт ломается, и злоумышленник просто сбрасывает звонок.
Роман Павленко, директор по продажам, Phishman
Юрий Другач привёл кейс с премией: письмо отправили девяти сотрудникам, трое открыли, кто-то переслал коллегам, в итоге со 140 IP-адресов получили 600 открытий и ввод логинов и паролей. Второй кейс: письмо 200 сотрудникам отдела делопроизводства, связанное с их контекстом, дало 99,5% переходов по ссылке, а 20% получателей ввели учётные данные.
Харитон Никишкин рассказал про мессенджеры: злоумышленники создают чат, где просят подтвердить прикрепление к поликлинике или замену домофона, затем выманивают код от «Госуслуг» и создают панику. Звонят якобы из Федерального казначейства или Роскомнадзора, удерживают на линии, выпытывают про счета. ИБ сложно контролировать такие атаки. Кроме того, человек в панике теряет критическое мышление, всё больше усугубляя ситуацию и идя на поводу у мошенников.
Анастасия Фёдорова отметила, что вектор смещается: недостаточно просто знать, как выглядят типовые атаки, нужно формировать у сотрудников критическое мышление и понимание, куда обращаться в случае подозрений. У сотрудника всегда должна быть возможность прийти за консультацией к службе безопасности.
Анастасия также подчеркнула, что границы между личной и корпоративной безопасностью стираются:
«Личного уже нет. Мы настолько публичны, что информация о нас утекает постоянно. Поэтому важно формировать культуру, где сотрудник осознаёт свою роль в защите и компании, и себя самого».
Денис Поладьев добавил, что сценарии стали кастомными из-за утечек. Был кейс, когда топ-менеджеру позвонили по сценарию с домофонами и чётко рассказали про управляющую компанию, жену, адрес — подготовка потрясающая. Он также отметил, что в компании вынуждены согласовывать сценарии фишинга с HR-директором, чтобы не вызывать бурю негатива среди сотрудников.
Денис Поладьев, директор по информационной безопасности, «РТК-ЦОД»
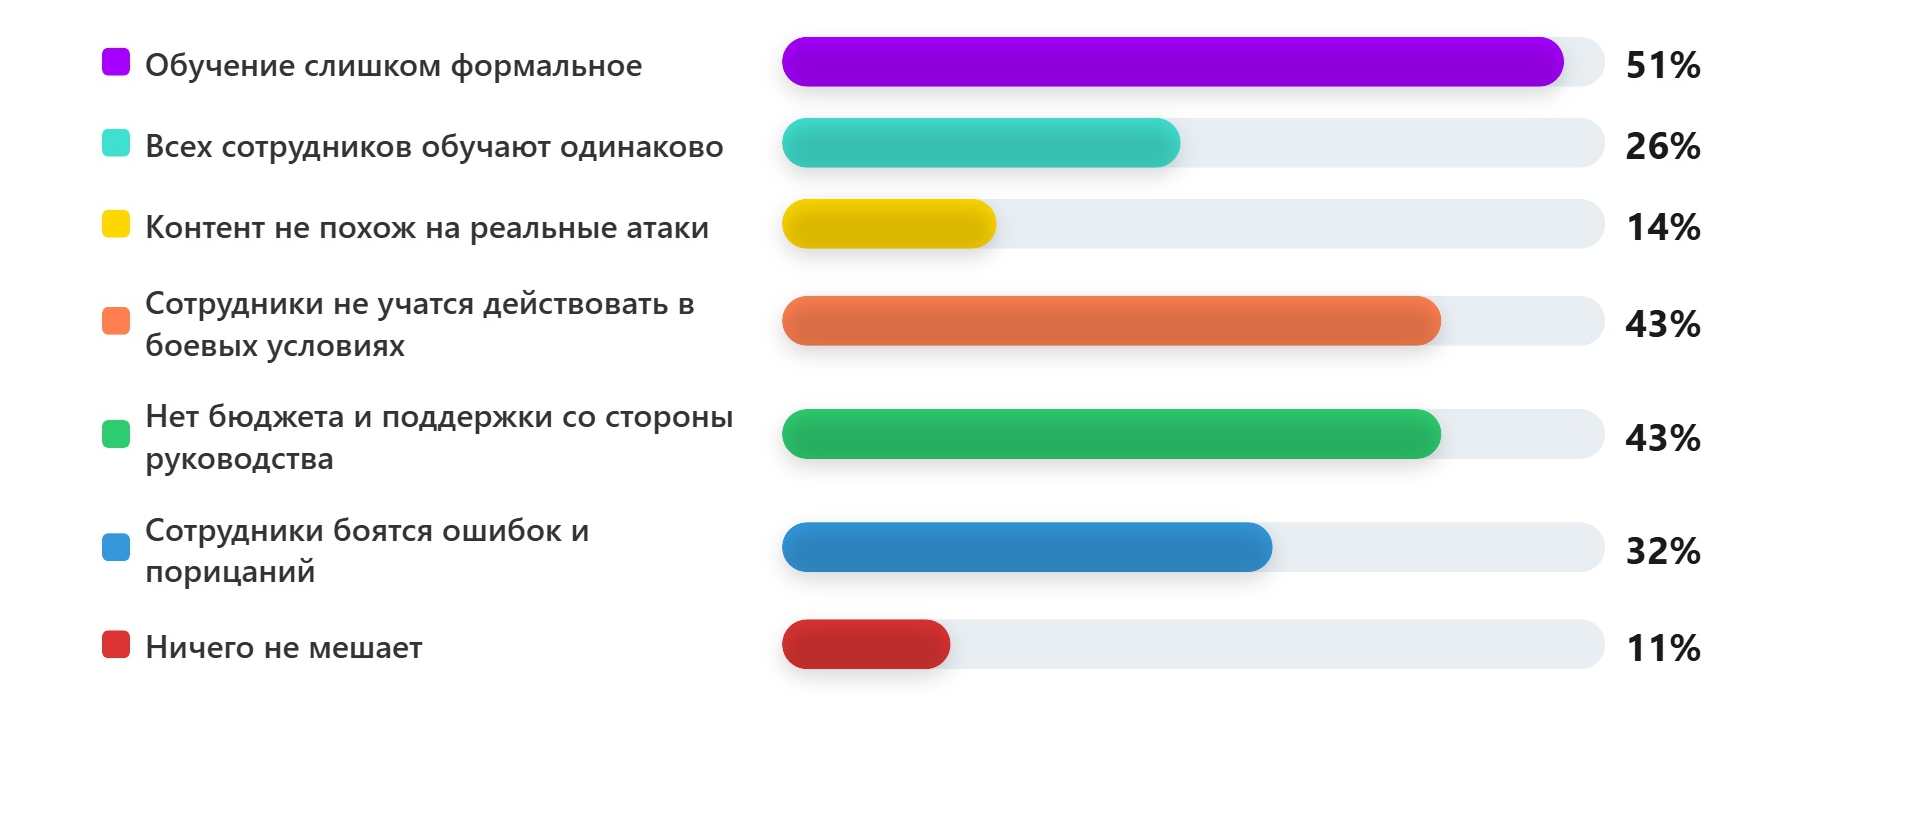
Во втором опросе зрители поделились, что мешает повышению киберграмотности и осведомлённости сотрудников по ИБ в их компании (мультивыбор):
- Обучение слишком формальное — 51%.
- Нет бюджета и поддержки со стороны руководства — 43%.
- Сотрудники не учатся действовать в боевых условиях — 43%.
- Сотрудники боятся ошибок и порицаний — 32%.
- Всех сотрудников обучают одинаково — 26%.
- Контент не похож на реальные атаки — 14%.
- Ничего не мешает — 11%.
Рисунок 3. Что мешает повышению киберграмотности и осведомлённости в вашей компании?
Обучение и мотивация сотрудников
Юрий Другач отметил, что начинать обучение нужно с личной информационной безопасности: как действовать, если потерял телефон, должны ли быть видны СМС на экране, нужен ли ПИН-код на сим-карту и так далее. Именно этот курс получает наибольшее количество положительных отзывов, потому что он про самого человека. После него растут лояльность и доверие к подразделению ИБ, и дальше уже можно выстраивать культуру кибербезопасности.
Юрий также подчеркнул, что обучение не должно быть формальным. Он привёл в пример зарубежный подход, при котором сотрудники проходят курсы добровольно, а безопаснику приходится проявлять творчество, чтобы замотивировать человека. В российских реалиях, когда на 15 000 сотрудников приходится три безопасника, это особенно сложно, но к этому нужно стремиться.
Вместо классических презентаций лучше использовать тренажёры, где сотрудник видит реальные сценарии: голосовые дипфейки, кружочки от руководителя в мессенджере. Это позволяет показать конкретику, которую нельзя передать через слайды.
Светлана Бурикова подчеркнула, что обучение руководителей, причём не только топ-менеджеров, которые принимают стратегические решения — это очень важно. Особенно когда ИБ ложится в общую стратегию риска в компании. Также нужно говорить с линейными руководителями, которые способны повлиять на поведение своей команды. Им нужно объяснять, что они держат оборону компании, но делать это через примеры, которые близки и понятны: личная защита, личные потери. Защита компании звучит более абстрактно, чем личная безопасность и потеря личных средств. И только потом через эти примеры можно привести человека к тезису, что он отвечает за оборону компании.
Светлана Бурикова, руководитель департамента обучения, «Эфшесть/F6»
Светлана Калашникова рассказала про игру-симуляцию, которую они проводят с клиентами. Участники команд сталкиваются с реальными сценариями атак и должны выработать решение, построить стратегию по защите своей компании. За полтора часа участники команды ИБ начинают смотреть по-другому на все процессы и на то, что происходит с компанией, какие потери она несёт, если всё будет зашифровано — вплоть до того, что нельзя будет выплатить зарплату сотрудникам или даже попасть в офис.
Светлана отметила, что это подход, который заметно отличается от традиционного обучения. Но он очень эффективный, и его можно проводить, например, в рамках недель построения культуры киберграмотности. Также она подчеркнула важность смены формата обучения: уходить от классических курсов, даже если они с примерами и кейсами, к более вовлекающим форматам, и разбирать реальные кейсы атак.
Харитон Никишкин рассказал про креативный способ мотивации сотрудников. Один из заказчиков интегрировал обучающую платформу со СКУД — системой контроля и управления доступом, регулирующей проход в офис по картам. Если сотрудник попадается на фишинг, у него блокируется пропуск в офис до тех пор, пока он не пройдёт курс. Харитон отметил, что не рекомендует так делать, но это креативно.
Он также добавил, что традиционный формат обучения утомляет сотрудников. При этом у людей есть желание знать, как им защититься — им нужны практические рекомендации.
Харитон Никишкин, генеральный директор, Secure-T
Денис Поладьев отметил, что в Security Awareness важны не число сотрудников, кликнувших на фишинговое письмо, а число тех, кто сообщил об атаке, и скорость, с которой они это сделали.
Именно эта метрика говорит о вовлечённости людей в процесс безопасности. Он подчеркнул, что для этого нужно выстроить доверие между сотрудниками и службой ИБ, чтобы человек не боялся сообщить об ошибке.
Также Денис отметил, что при формировании культуры безопасности важно учитывать профиль компании. У каждой организации своя культура — где-то она более айтишная, где-то более строгая, где-то более творческая и расслабленная. Нужно тонко чувствовать эту культуру и встраивать киберкультуру именно в неё. Без работы с HR и без формирования общей культуры меры кибербезопасности работать не будут.
Елизавета Шатунова отметила, что личная безопасность сотрудника становится частью корпоративной безопасности. Она также обратила внимание на психологические факторы, которые используют злоумышленники и подчеркнула важность обучения и объяснения сотрудникам, почему компания проводит такие мероприятия.
Елизавета Шатунова, начальник Центра реагирования Подразделения ИБ, ГУП «Московский метрополитен»
Подходы к управлению человеческим риском
Харитон Никишкин рассказал о трёх уровнях зрелости: базовая бумажная безопасность, базовый процесс (фишинг и курсы для всех без учёта специфики) и зрелый процесс (сегментированное обучение и коммуникационные программы). Human Risk Factor — это эволюция Awareness-решений. Классические решения учитывают поведенческие и обучающие метрики, но не учитывают, какие пользователи наиболее подвержены риску. Нужны коэффициенты уровня риска для разных групп, учёт внешних факторов (инциденты, обучение) и возможность редактировать формулу риска.
Анастасия Фёдорова считает, что культура кибербезопасности в компании во многом зависит от того, как выстроено обучение для разных ролей. Это подход, который они пропагандируют для своих клиентов: обучающий контент должен быть адаптирован под конкретную роль сотрудника — топ-менеджера, мидл-менеджмента или линейного специалиста. Для топ-менеджмента обучение — это не только личная кибербезопасность, но и формирование управленческого опыта по принятию решений в случае киберкризиса.
Светлана Калашникова отметила, что большинство компаний на рынке находятся на уровне комплаенса — обучение проводится формально, для галочки. Переход к Human Risk Management пока сложен для большинства организаций: такой подход требует интеграции данных о поведении сотрудников из разных источников и даёт много ложных срабатываний. Нужно тратить много времени на настройку плейбуков и проверку каждого случая, чтобы обучать только при реальном опасном поведении, а не при ложном детекте.
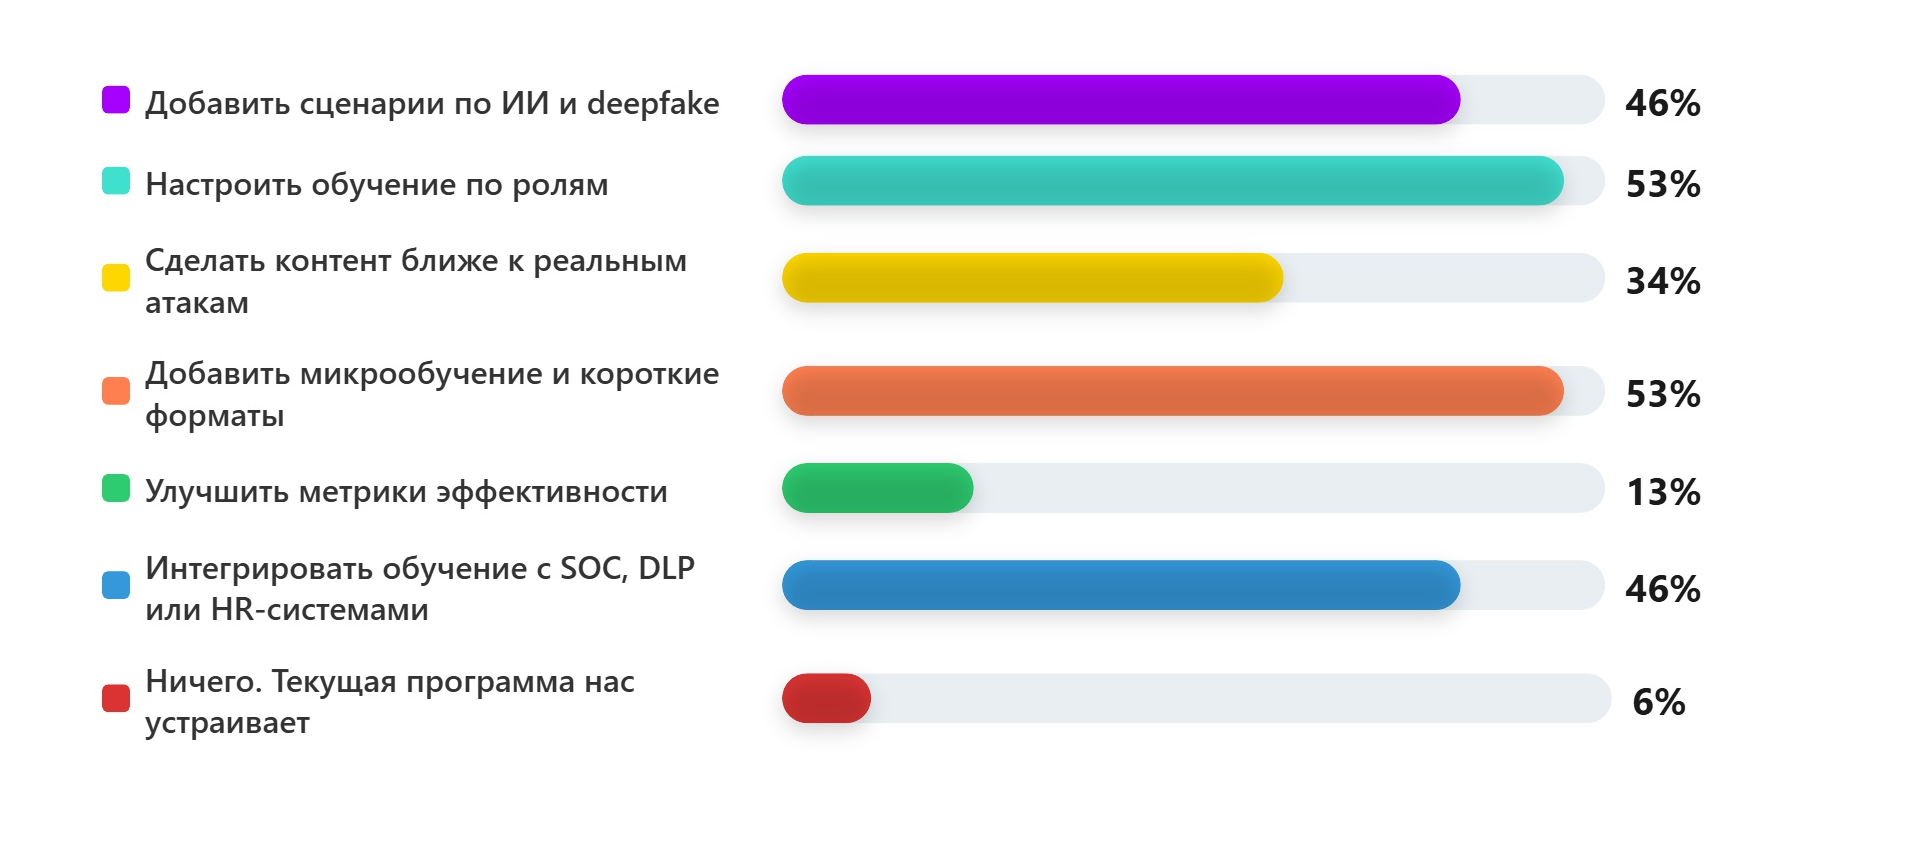
В третьем опросе выяснилось, что, по мнению зрителей, важно поменять в планах Security Awareness в 2026 году (мультивыбор):
- Настроить обучение по ролям — 53%.
- Добавить микрообучение и короткие форматы — 53%.
- Добавить сценарии по ИИ и deepfake — 46%.
- Интегрировать обучение с SOC, DLP или HR-системами — 46%.
- Сделать контент ближе к реальным атакам — 34%.
- Улучшить метрики эффективности — 13%.
- Ничего. Текущая программа устраивает — 6%.
Рисунок 4. Что важно поменять в планах Security Awareness в 2026 году?
Темы обучения в 2026 году
Светлана Калашникова:
«Из базовых тем — это email-безопасность, безопасная работа с ИИ (многие сотрудники сейчас с этим сталкиваются и не понимают, какие там есть риски), безопасная работа с ПК.
Обучение работе с подрядчиками должно быть обязательной темой для всех сотрудников, которые с ними коммуницируют. Для всех должны быть базовые темы, особенно для новых сотрудников: безопасность на удалёнке, соцсети, email.
Дальше — знакомство с новыми векторами атак: вишинг, атаки от лица топ-менеджмента, реагирование на инциденты. Важно грамотно спланировать путь сотрудника от поступления на работу до планомерного развития».
Харитон Никишкин:
«Три актуальные темы, которые раньше не были заезженными:
- Как безопасно работать с ИИ: рассказывать про Data Poisoning, перепроверку информации.
- Как мошенники используют ИИ: новые сценарии, дипфейки.
- Практическая: что вы можете сделать сейчас, чтобы обезопасить себя и близких (настроить доверенный контакт на портале «Госуслуги», ввести ограничения)».
Анастасия Фёдорова: «Важно доносить не только то, как мы можем использовать ИИ и как злоумышленники его используют, но и какие данные можно отправлять в публичные ИИ-сервисы, а какие нельзя. Это важный фактор, о котором многие забывают, и это точно должно быть в программе на будущий год».
Денис Поладьев: «Предлагаю добавить курс по актуальным сценариям социальной инженерии — что-то вроде дайджеста, который регулярно обновляется. Сценарии постоянно меняются, и такой курс помогает сотрудникам понимать, на что давят злоумышленники и как правильно реагировать. Возможно, потом они смогут переносить этот опыт и на новые сценарии».
Светлана Бурикова: «Предлагаю рассказывать не только про методы социальной инженерии как способ получить первоначальный доступ, но и про то, как атака развивается дальше. Чтобы сотрудники понимали, как случайный клик по ссылке может повлиять на компанию. А для личной безопасности — какие сценарии существуют и что делать».
Юрий Другач: «Сгруппирую темы в три направления: личная информационная безопасность, онлайн-безопасность и офлайн-безопасность. Про офлайн-безопасность не нужно забывать — на закрытых предприятиях и в организациях другой вид угроз, и это отдельное направление обучающих материалов».
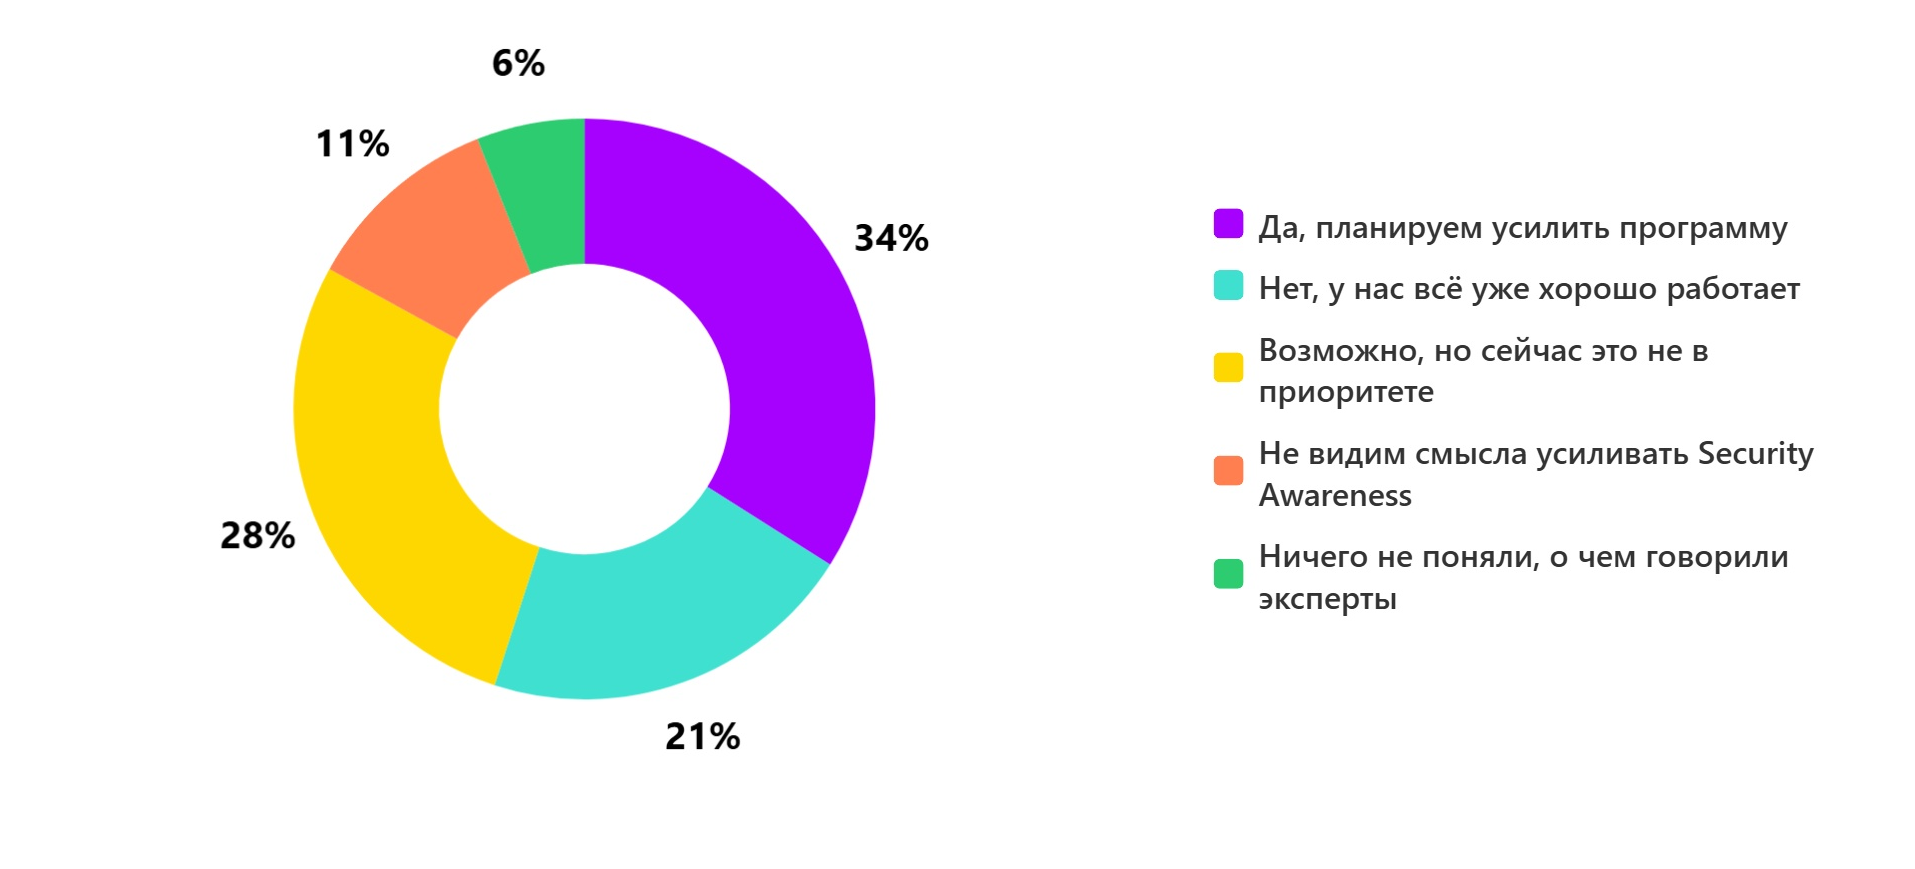
Финальный опрос показал, планируют ли зрители усиливать Security Awareness после эфира:
- Планируют усилить программу — 34%.
- Сейчас это не в приоритете — 28%.
- Всё уже хорошо работает — 21%.
- Не видят смысла усиливать Security Awareness — 11%
- Ничего не поняли, о чём говорили эксперты — 6%.
Рисунок 5. Планируете ли вы усиливать Security Awareness после эфира?
Выводы
Социальная инженерия в 2026 году стала индустрией с низким порогом входа, в которой искусственный интеллект удешевляет и ускоряет подготовку атак. Массовые рассылки стоят дёшево, а целевые атаки с использованием утечек и дипфейков становятся всё сложнее отличить от легитимных коммуникаций. Технические средства защиты снимают большую часть фишинга, но атакующие переключаются на мессенджеры, телефонные звонки и многоходовые схемы, которые обходят технические барьеры.
Человек остаётся слабым звеном, но не потому, что он невнимателен. Просто злоумышленники играют на эмоциях, страхе, срочности и доверии. Задача ИБ — не наказывать за ошибки, а выстраивать доверие, чтобы сотрудники сами сообщали о подозрениях. Обучение должно быть не формальным, а практико-ориентированным, с реальными сценариями, тренажёрами и примерами из жизни компании.
Экономика атаки становится ключевым фактором. Массовые рассылки дёшевы, а стоимость подготовки целевых атак снижается благодаря ИИ. Компаниям нужно оценивать риски в деньгах и обосновывать бюджет с учётом потенциальных потерь. Вовлечение топ-менеджмента критично: без понимания рисков на уровне руководства программа обучения не получит поддержки.
Рынок движется к Human Risk Management. Классические Awareness-решения эволюционируют: учитываются коэффициенты риска для разных групп сотрудников, внешние факторы, интеграция с HR и SIEM. Обучение становится персонализированным, а метрики — более честными: не процент кликнувших, а скорость сообщения об инциденте и вовлечённость сотрудников в процесс безопасности.
Будущее — за комплексным подходом: критическое мышление, знание, куда обращаться, и понимание, что безопасность — это общая ответственность. Компании, которые начнут с малого: регулярных рассылок, понятных материалов и вовлечения HR и руководства, — смогут постепенно выстроить культуру кибербезопасности и снизить человеческий риск.
Телепроект AM Live еженедельно приглашает экспертов отрасли в студию, чтобы обсудить актуальные темы российского рынка ИБ и ИТ. Будьте в курсе трендов и важных событий. Для этого подпишитесь на наш YouTube-канал. До новых встреч!


