



В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

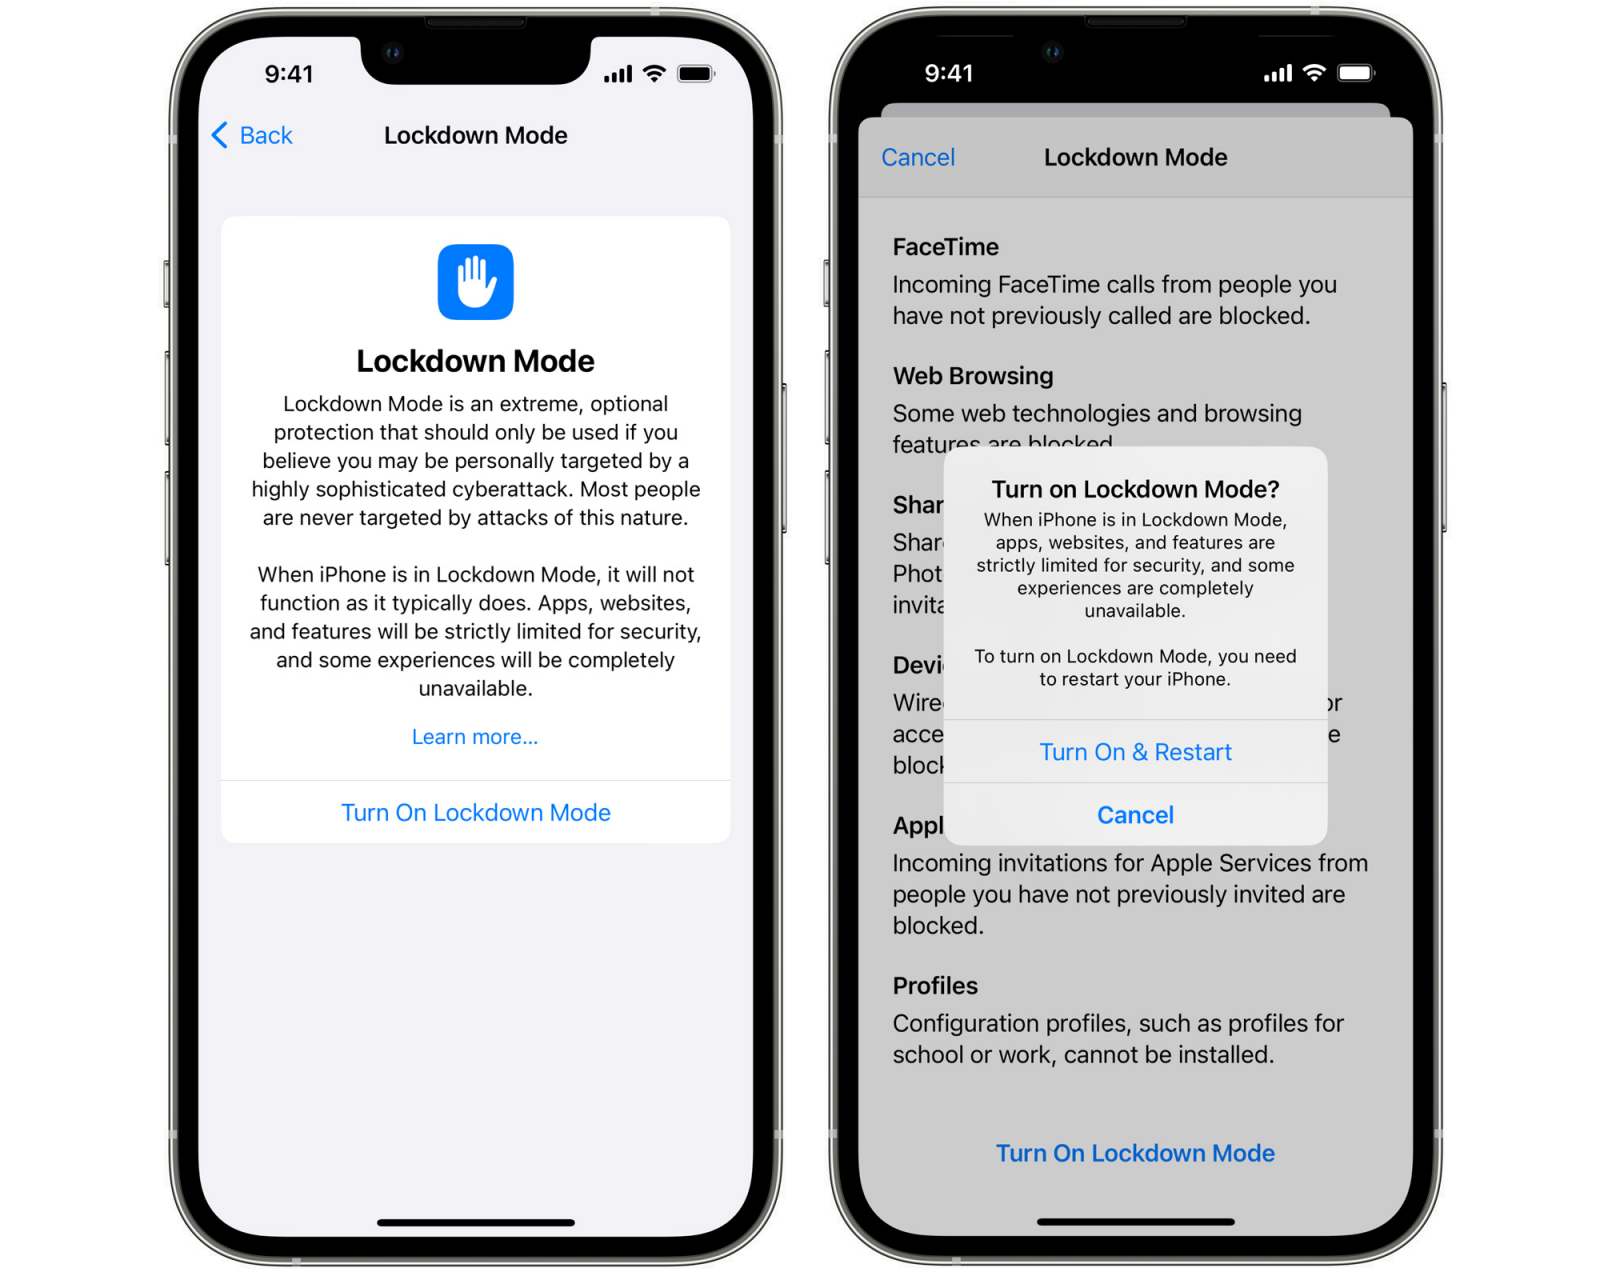
Apple рассказала о новой функции Lockdown Mode, которая появится в iOS 16, iPadOS 16 и macOS Ventura. По словам корпорации, нововведение защитит правозащитников, журналистов и оппозиционеров от целевого кибершпионажа. Напомним, что в настоящее время эти версии ОС проходят тестирование у разработчиков, а публичные бетки ожидаются в этом месяце.

Если пользователь «яблочного» устройства активирует Lockdown Mode, его сообщения, история посещения сайтов в браузере и другая активность в Сети будет защищена от шпионского софта вроде Pegasus (разработка NSO Group).

Как правило, в таких кампаниях злоумышленники используют атаки вида Zero-Click и эксплуатируют уязвимости в мессенджерах (например, WhatsApp и Facetime) и браузерах. Задача Lockdown Mode — блокировать попытки эксплуатации.

«Включение Lockdown Mode в системах iOS 16, iPadOS 16 и macOS Ventura ограничит часть функциональности, чтобы защитить владельца девайса от потенциальной атаки. Таким образом новый режим минимизирует поверхность атаки», — объяснили в Apple. 

Если говорить об ограничениях, Lockdown Mode будет отключать следующие возможности:

  • Блокируются вложения определённого типа, прикреплённые к сообщениям. Предпросмотр ссылок также отключается.
  • При веб-сёрфинге отсекается часть технологий вроде just-in-time (JIT) в JavaScript-компиляции.
  • Блокируются определённые запросы и вызовы FaceTime.
  • Если iPhone заблокирован, соединение по проводу с компьютером блокируется.
  • Блокируется установка профилей конфигурации  

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru