



В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

В iOS 16 и macOS появится режим, защищающий от целевого кибершпионажа

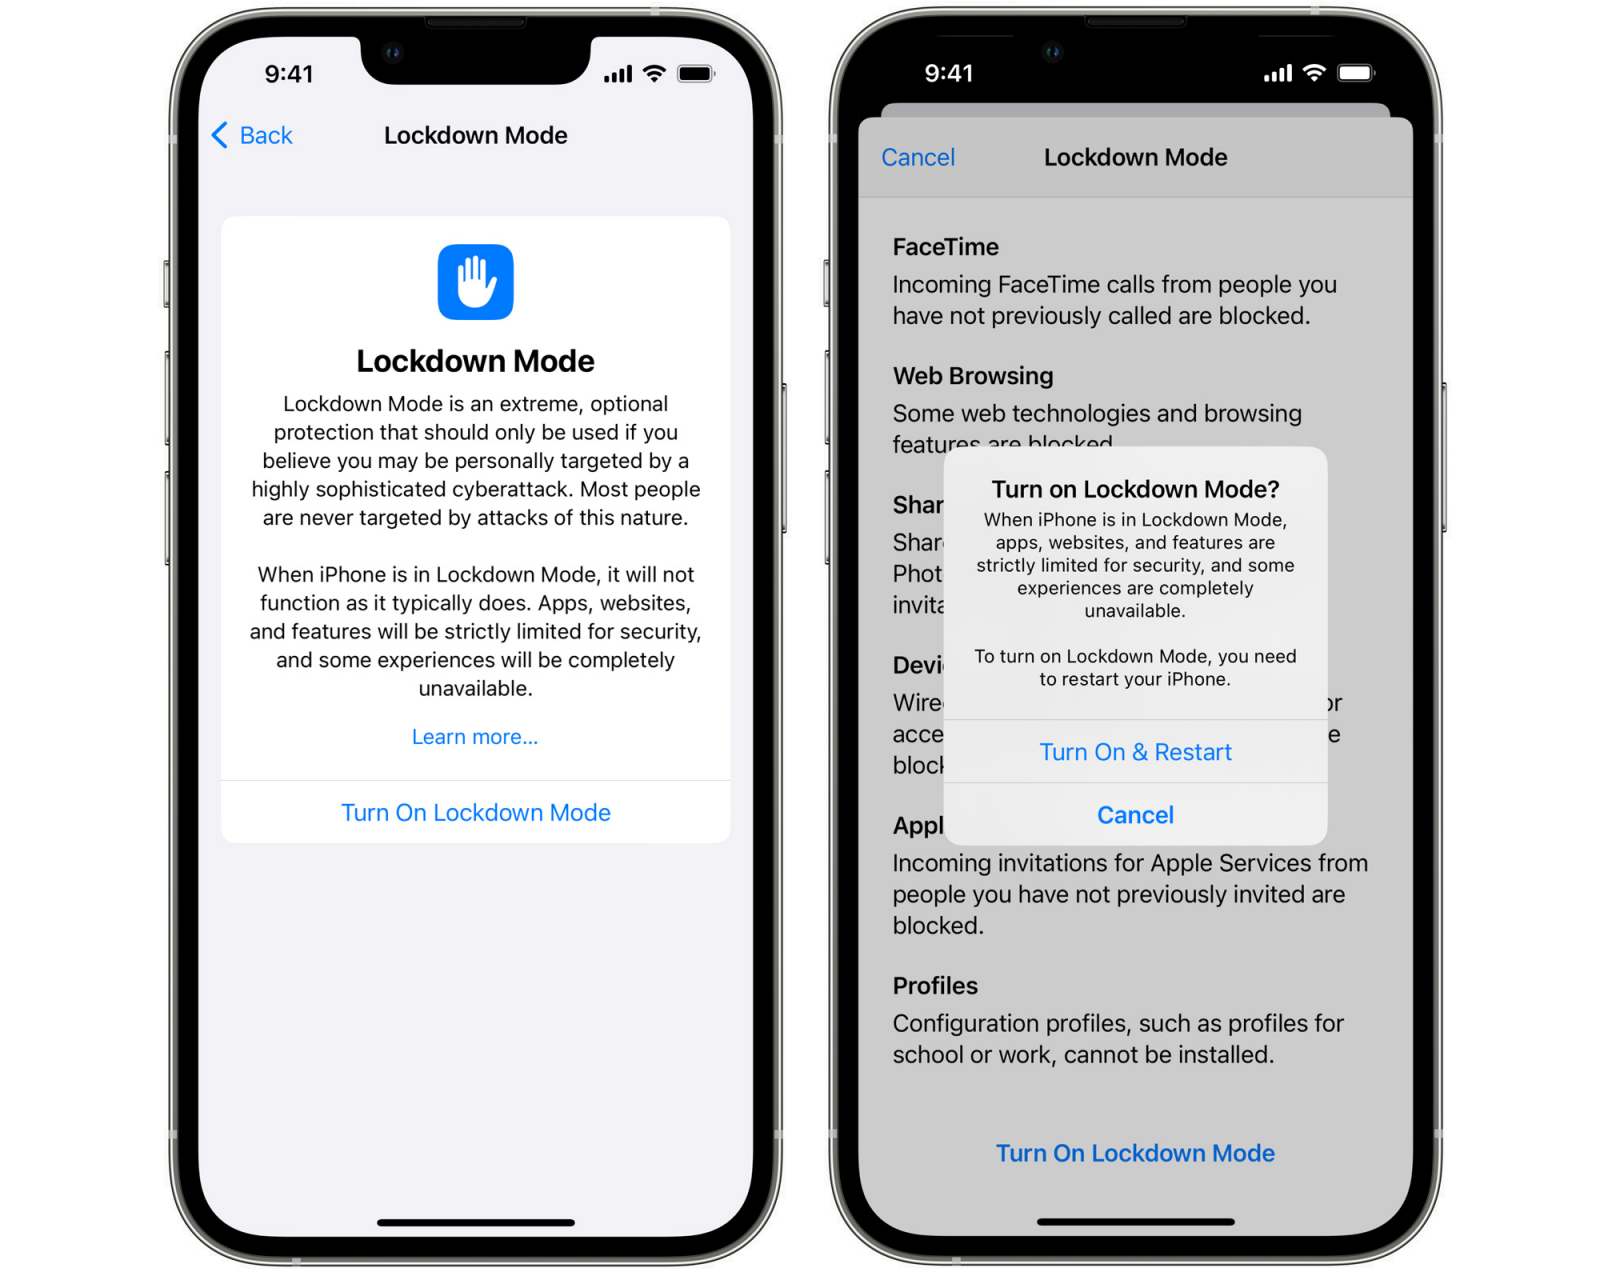
Apple рассказала о новой функции Lockdown Mode, которая появится в iOS 16, iPadOS 16 и macOS Ventura. По словам корпорации, нововведение защитит правозащитников, журналистов и оппозиционеров от целевого кибершпионажа. Напомним, что в настоящее время эти версии ОС проходят тестирование у разработчиков, а публичные бетки ожидаются в этом месяце.

Если пользователь «яблочного» устройства активирует Lockdown Mode, его сообщения, история посещения сайтов в браузере и другая активность в Сети будет защищена от шпионского софта вроде Pegasus (разработка NSO Group).

Как правило, в таких кампаниях злоумышленники используют атаки вида Zero-Click и эксплуатируют уязвимости в мессенджерах (например, WhatsApp и Facetime) и браузерах. Задача Lockdown Mode — блокировать попытки эксплуатации.

«Включение Lockdown Mode в системах iOS 16, iPadOS 16 и macOS Ventura ограничит часть функциональности, чтобы защитить владельца девайса от потенциальной атаки. Таким образом новый режим минимизирует поверхность атаки», — объяснили в Apple. 

Если говорить об ограничениях, Lockdown Mode будет отключать следующие возможности:

  • Блокируются вложения определённого типа, прикреплённые к сообщениям. Предпросмотр ссылок также отключается.
  • При веб-сёрфинге отсекается часть технологий вроде just-in-time (JIT) в JavaScript-компиляции.
  • Блокируются определённые запросы и вызовы FaceTime.
  • Если iPhone заблокирован, соединение по проводу с компьютером блокируется.
  • Блокируется установка профилей конфигурации  

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru