



Сертификат AM Test Lab
Номер сертификата: 587
Дата выдачи: 24.09.2026
Срок действия: 24.09.2031
- 1. Введение
- 2. Состав и функции решения MaxPatrol Endpoint Security 10
- 3. Архитектура продукта MaxPatrol Endpoint Security
- 4. Улучшенные функциональные возможности в MaxPatrol Endpoint Security 10
- 4.1. Автоматическое обнаружение активов в сети и установка на них агентов
- 4.2. Контроль устройств и приложений
- 4.3. Упрощённая работа с политиками
- 4.4. Автоматическое и ручное реагирование на атаки
- 4.5. Продвинутая антивирусная защита
- 4.6. Защита от вирусов-шифровальщиков и вайперов
- 4.7. Интеграция с PT NAD
- 4.8. Другие преимущества 10-й версии
- 5. Системные требования и развёртывание
- 6. Выводы
Введение
Конечные устройства нередко используются в качестве точек проникновения в корпоративную инфраструктуру. Среди наиболее опасных угроз для рабочих станций и серверов особое место занимают шифровальщики (а в некоторых случаях и вайперы): одна успешная атака этого типа способна полностью парализовать бизнес-процессы и привести к многомиллионным убыткам. Примеры разрушительности таких инцидентов регулярно появляются в новостях, а рекордная сумма требуемого выкупа за первое полугодие 2026 достигла 304 млн рублей. Ещё больше ухудшает ситуацию использование ИИ-технологий для проведения кибератак. Основной задачей ИБ-службы при этом становится предотвращение атаки до её реализации.
Многие российские организации по-прежнему ограничиваются тем, что используют для защиты конечных устройств один класс продуктов, в частности, классические EDR или антивирусные решения. Однако при современном уровне киберугроз необходимо применять комплексные системы, которые противостоят и массовым, и целевым атакам со сложными APT-сценариями. Если раньше для выявления массовых атак хватало сигнатурного анализа, то сегодня злоумышленники используют методы для обхода классических средств защиты, маскируют вредоносную активность под легитимные действия и мгновенно расширяют поверхность атаки.
За счёт понимания тактик, техник и процедур злоумышленников, знания специфики их инструментов и методов обхода защитных механизмов компания Positive Technologies смогла разработать эффективную систему для защиты от современных угроз. MaxPatrol Endpoint Security — это комплексное решение, которое объединило все возможности продуктов MaxPatrol EDR и MaxPatrol EPP. Благодаря такой концепции система позволяет выявлять даже сложные угрозы на ранних стадиях, обеспечивая моментальное реагирование на инциденты и автоматизируя рутинные операции с учётом особенностей инфраструктуры и ИБ-процессов конкретной компании.
В этом обзоре мы рассмотрим, как MaxPatrol Endpoint Security 10 помогает закрыть «слепые зоны» классических ИБ-средств и выстроить проактивную защиту конечных устройств.
Состав и функции решения MaxPatrol Endpoint Security 10
MaxPatrol Endpoint Security совмещает в себе функциональность двух классов продуктов — Endpoint Protection Platform (EPP) и Endpoint Detection and Response (EDR), где MaxPatrol EPP обеспечивает базовый уровень защиты конечных устройств, блокируя массовые и известные угрозы (в том числе с помощью антивирусной проверки), а MaxPatrol EDR выявляет сложные APT-атаки и оперативно реагирует на инциденты.
MaxPatrol EDR и MaxPatrol EPP работают на едином агенте, функциональность которого зависит от приобретённой лицензии. Проще говоря, один и тот же агент на устройстве может быть агентом EDR, агентом EPP или объединять в себе оба набора функций. Всего предусмотрено шесть конфигураций поставки: EDR, EPP, EDR+EPP, сбор событий, узловое сканирование, сбор событий + сканирование.
Основные функции MaxPatrol Endpoint Security 10:
- Обнаружение угроз. Выявление аномалий в работе конечных устройств через статический и поведенческий анализ.
- Блокировка атак. Нейтрализация угроз различного типа с поддержкой более чем 40 сценариев автоматического и ручного реагирования через MaxPatrol EDR.
- Сбор логов/событий. Непрерывный мониторинг активности пользователей и процессов на серверах и рабочих ПК через агенты.
- Обеспечение соблюдения внутренних политик ИБ. Гибкие правила для превентивной защиты, в частности запрет на запуск определённых программ и подключения внешних устройств.
- Гарантированный сбор событий (так как агенты обладают самозащитой) и их передача в сторонние системы. Интеграции с другими системами для расследования инцидентов и формирования отчётности.
MaxPatrol Endpoint Security можно использовать в инфраструктуре любого масштаба — от небольших закрытых сегментов сети до территориально распределённых организаций с тысячами конечных устройств. Централизованное управление облегчает развёртывание и администрирование агентов, позволяя масштабировать защиту в соответствии с потребностями конкретной компании.
Архитектура продукта MaxPatrol Endpoint Security
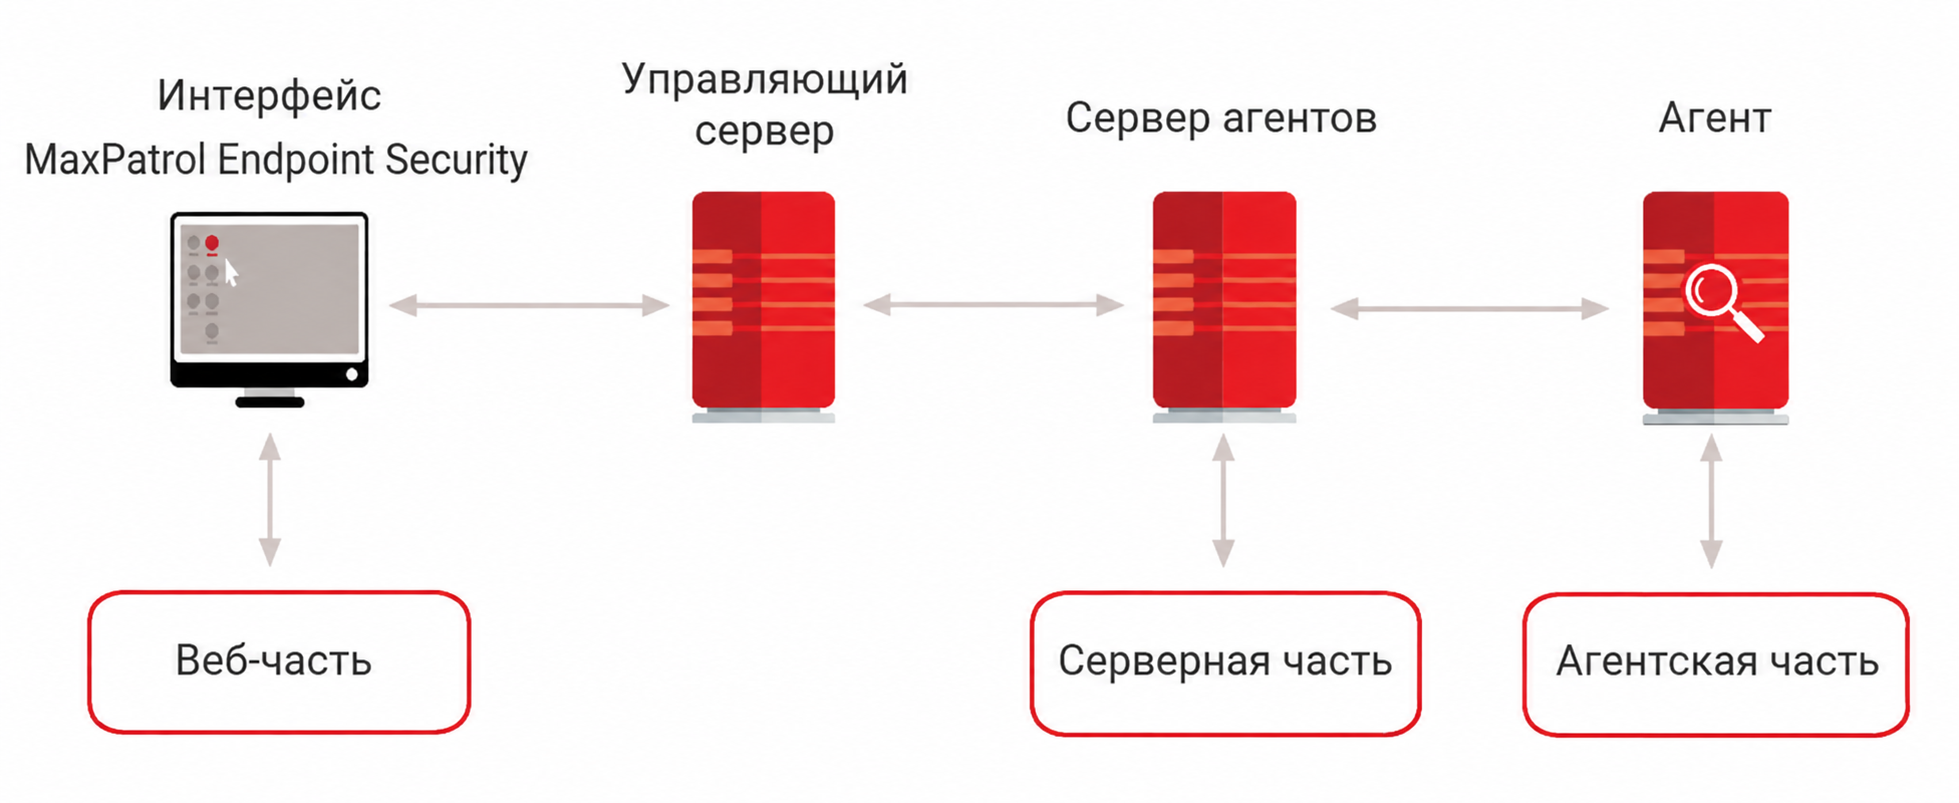
MaxPatrol Endpoint Security имеет двухуровневую архитектуру: она включает в себя серверную часть и агенты, которые устанавливаются на конечных устройствах.
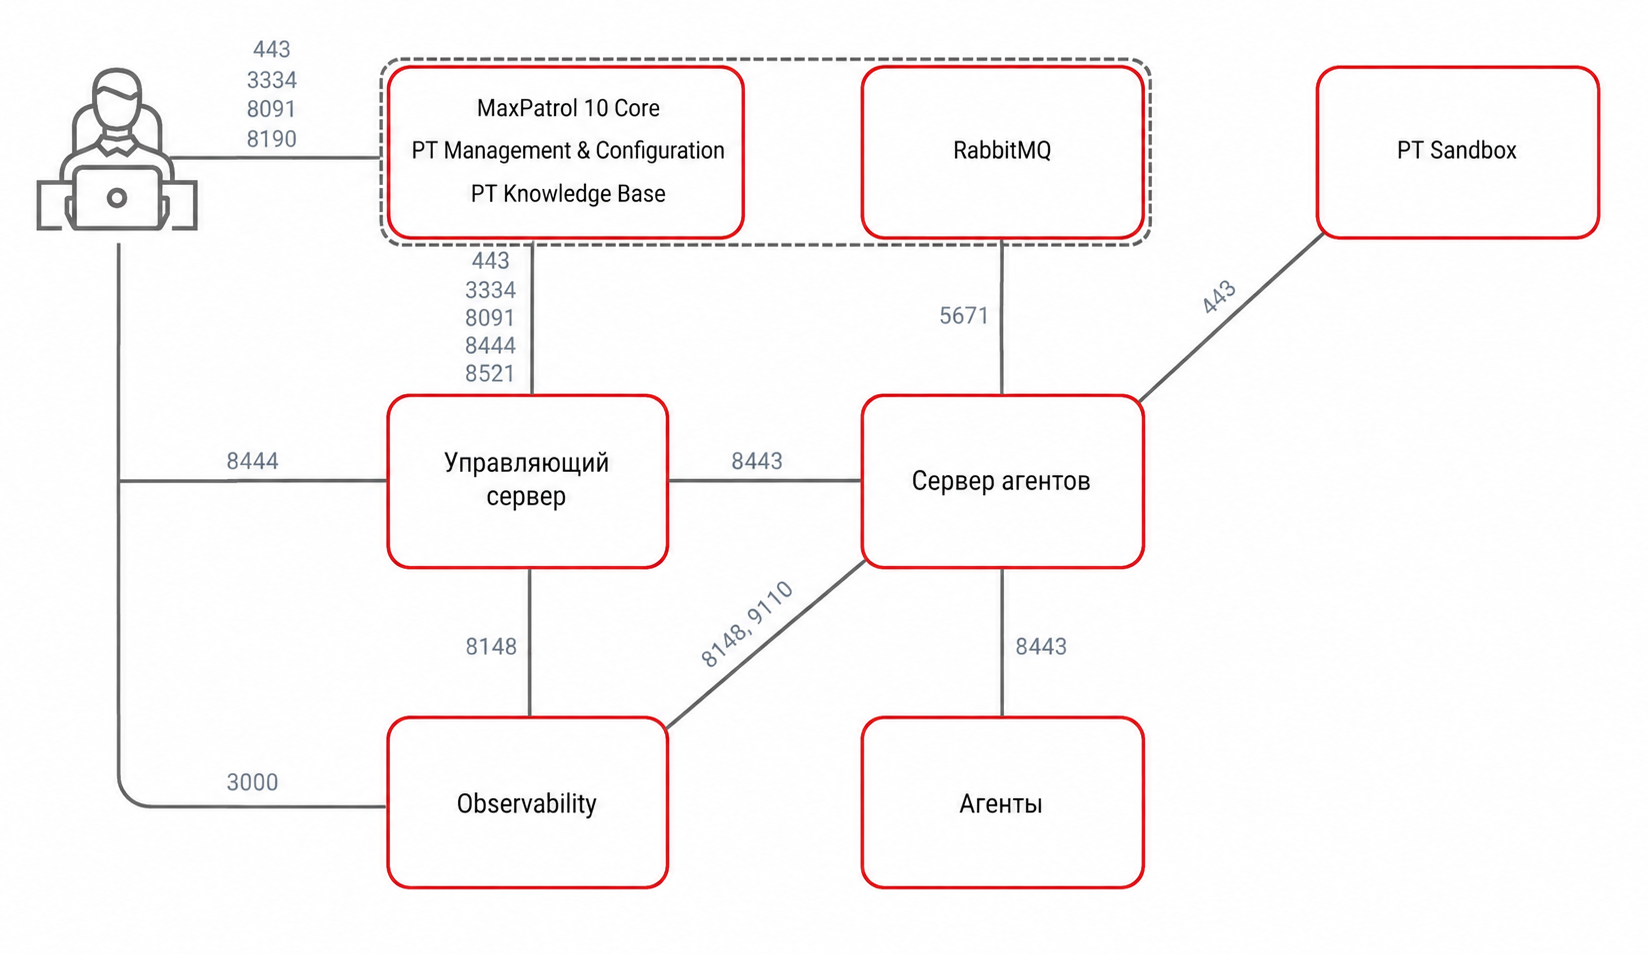
Серверная часть состоит из двух компонентов: управляющего и агентского. Управляющий сервер обеспечивает настройку всего комплекса и управление им через веб-интерфейс. Сервер агентов отвечает за управление агентами и модулями на конечных точках, а также за интеграцию с внешними системами — MaxPatrol SIEM, MaxPatrol VM, PT Sandbox и Syslog-серверами.
Управляющий и агентский компоненты могут быть установлены на одном сервере, что довольно удобно для небольших организаций. Если же инфраструктура распределённая, то управляющий сервер и серверы агентов удобнее разнести, а серверы агентов установить в необходимом количестве: лицензия MaxPatrol Endpoint Security не ограничивает их количество.
Агент — это приложение, устанавливаемое на конечное устройство через интерфейс продукта, с помощью Ansible или путём загрузки дистрибутива типовыми средствами администрирования. Он обеспечивает связь с сервером агентов и работу установленных модулей. В свою очередь, модуль — это исполняемый компонент, который запускается на устройстве и непосредственно реализует основные функции продукта.
Рисунок 1. Архитектура MaxPatrol Endpoint Security 10
Порядок функционирования MaxPatrol Endpoint Security:
- Сервер агентов распространяет через агенты, установленные на конечных устройствах, исполняемые модули и их конфигурацию.
- Модули, развёрнутые на защищаемых хостах, реализуют ключевые функции продукта: непрерывный сбор телеметрии, выявление и блокировку угроз, автоматическое реагирование на инциденты.
- Данные о системных событиях ОС при обрыве связи между сервером и агентом временно хранятся в кеше агента и передаются во внешние системы при восстановлении связи — на Syslog-сервер или в MaxPatrol SIEM, если эти решения используются в связке.
- События ИБ также кешируются агентом и затем направляются на Syslog-сервер, в объектное хранилище или базу данных MaxPatrol SIEM.
- Агент регулярно отправляет на сервер агентов данные, относящиеся к стеку наблюдаемости (логи, метрики, данные трассировки), для мониторинга состояния.
- Управляющий сервер синхронизируется с сервером обновлений, получая актуальные версии продукта и пакеты экспертизы. Обновления могут быть переданы в изолированные сегменты сети с помощью съёмных носителей и локальных серверов обновлений.
Рисунок 2. Взаимодействие компонентов MaxPatrol Endpoint Security 10 через порты
Улучшенные функциональные возможности в MaxPatrol Endpoint Security 10
Рассмотрим возможности MaxPatrol Endpoint Security 10-й версии.
Автоматическое обнаружение активов в сети и установка на них агентов
В текущем релизе MaxPatrol Endpoint Security появился раздел «Активы», где отображаются все конечные узлы инфраструктуры, которые продукт способен идентифицировать.
Рисунок 3. Список обнаруженных активов и состояние агентов на хостах
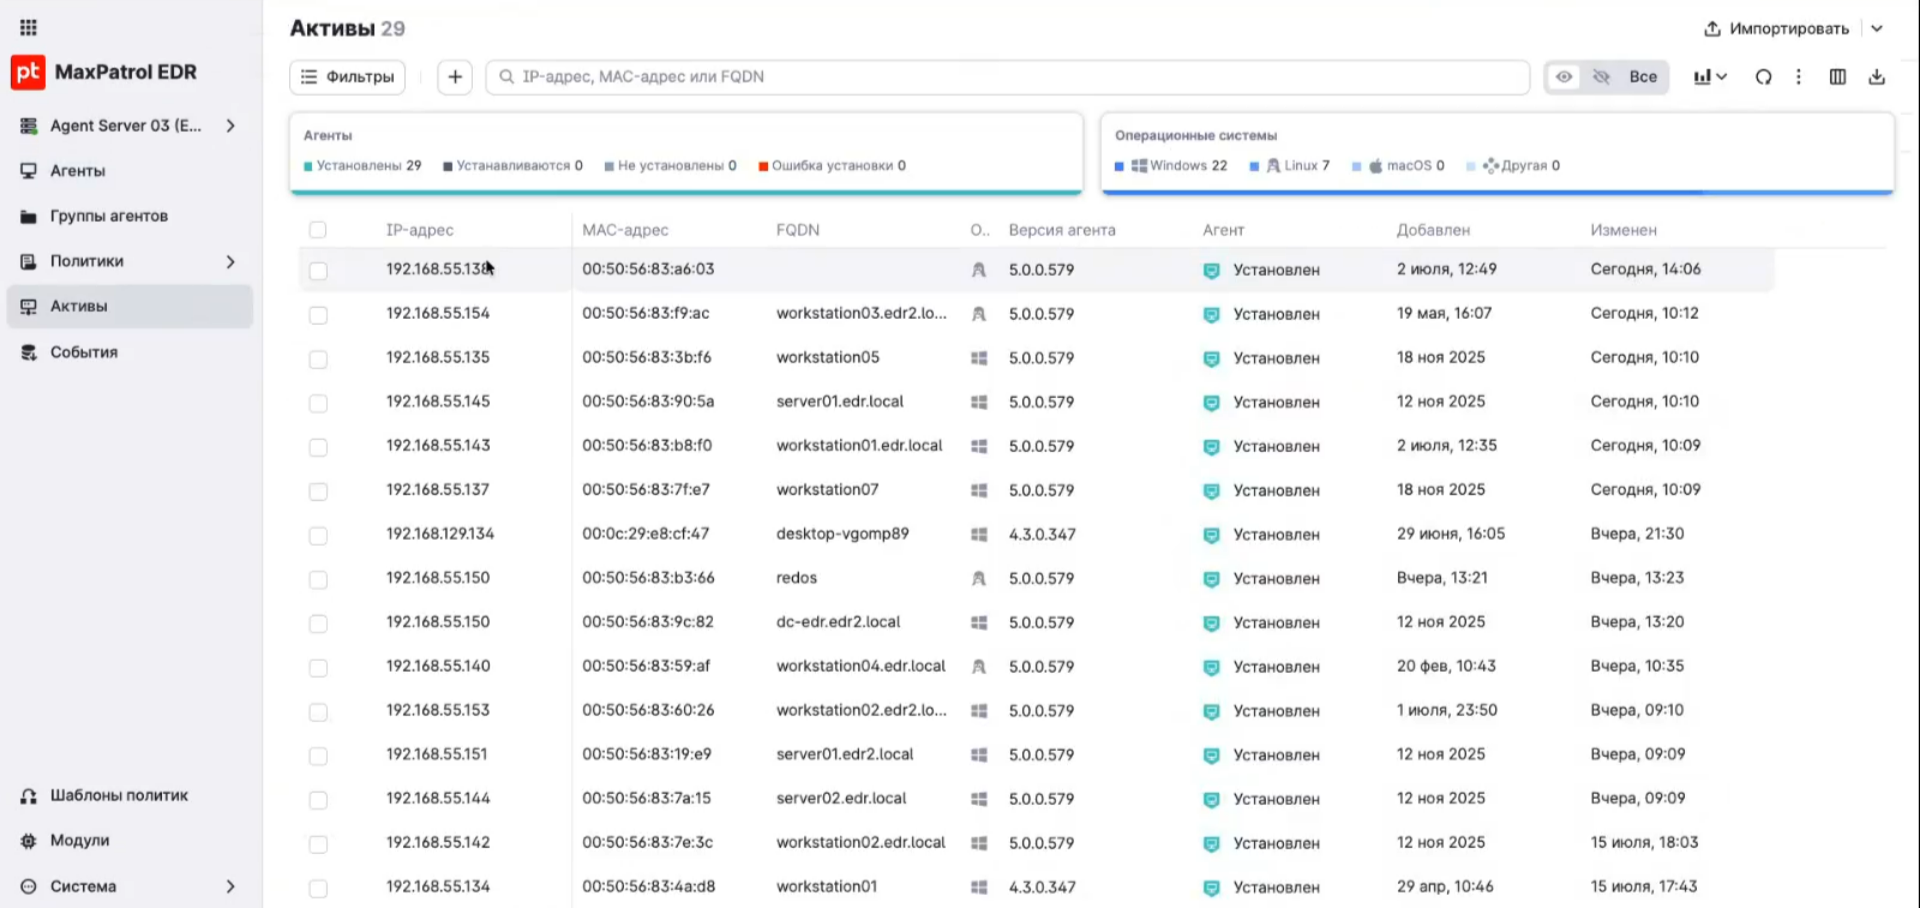
В MaxPatrol Endpoint Security 10 реализована функция автоматического обнаружения активов в сети с возможностью удалённой установки агентов непосредственно через интерфейс системы. Используя модуль сканирования, администратор получает актуальный список активов корпоративной инфраструктуры, видит незащищённые узлы.
В 10-й версии появилась возможность установить агенты на узлы прямо из веб-интерфейса. Это заметно сокращает время и усилия на развёртывание защиты на новых устройствах.
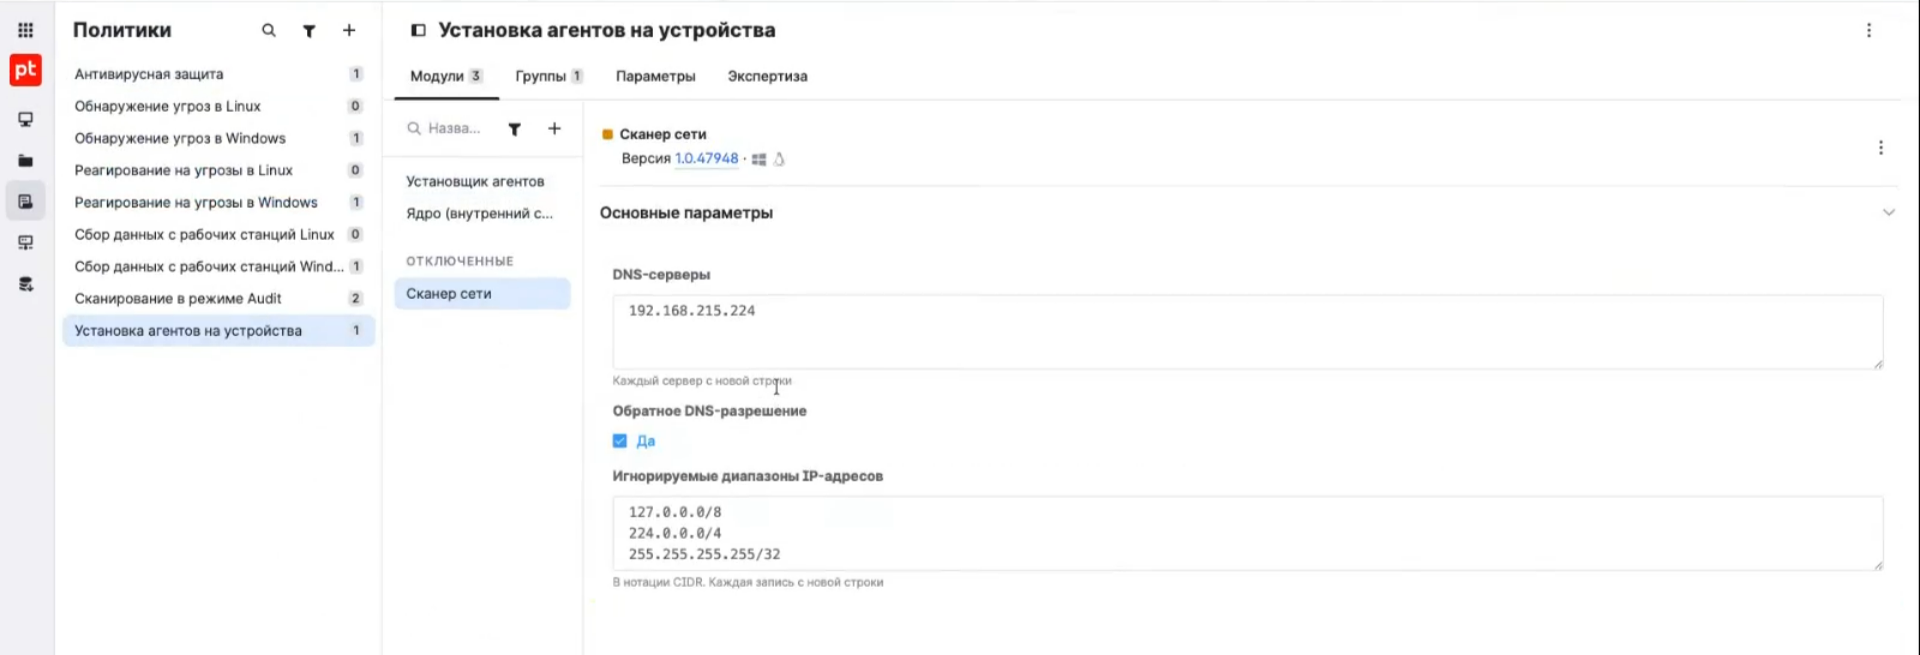
Модуль сканирования читает ARP-кэш устройства и по нему видит соседей по сети — без активных запросов и лишней нагрузки на инфраструктуру. Так собирается инвентаризация активов: какие устройства реально есть в сети организации. Ставить модуль на все агенты подряд не стоит: у ноутбука на удалёнке в кэше окажется домашний роутер или чей-то смартфон из кафе — и эти записи попадут в инвентаризацию как активы компании.
Модуль имеет смысл включать на стационарных узлах, которые всегда находятся в периметре организации: серверах, десктопах в офисе, инфраструктурных хостах. Одного-двух таких узлов на сегмент сети достаточно, чтобы видеть весь сегмент целиком.
Рисунок 4. Установка агентов на устройства через модуль установки агентов
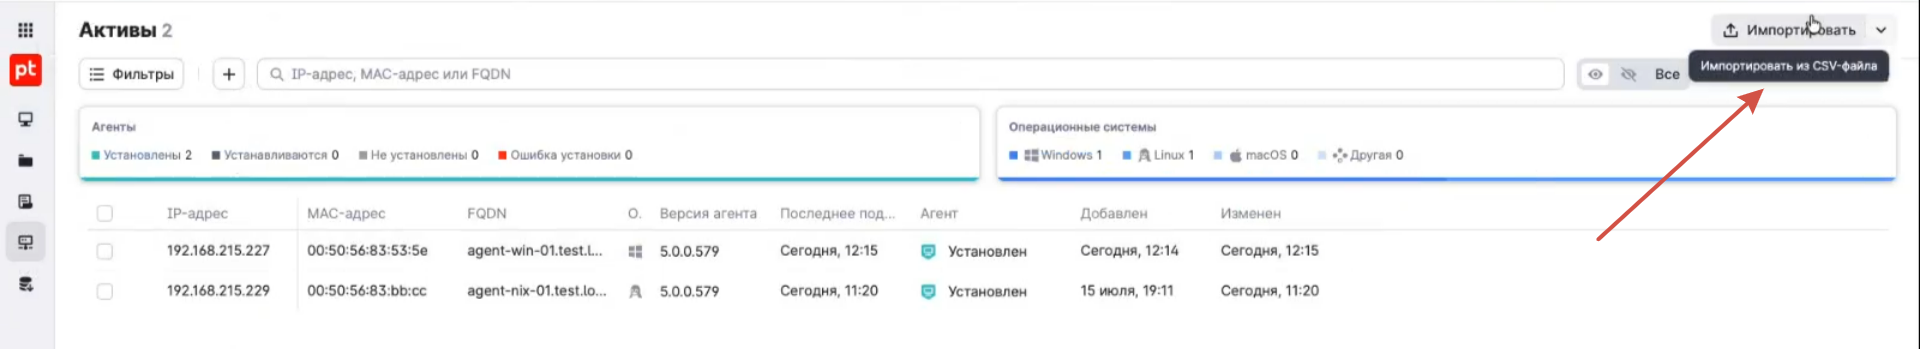
Теперь для установки агентов на хосты больше не нужно запускать сценарии Ansible или настраивать групповые политики Windows (GPO). Информацию об активах можно получить двумя способами — воспользоваться автоматическим обнаружением незащищённых соседних узлов, как описано выше, или вручную загрузить список активов через импорт файла в формате CSV. Планируется и возможность активного сканирования инфраструктуры.
Рисунок 5. Загрузка файла с перечнем активов
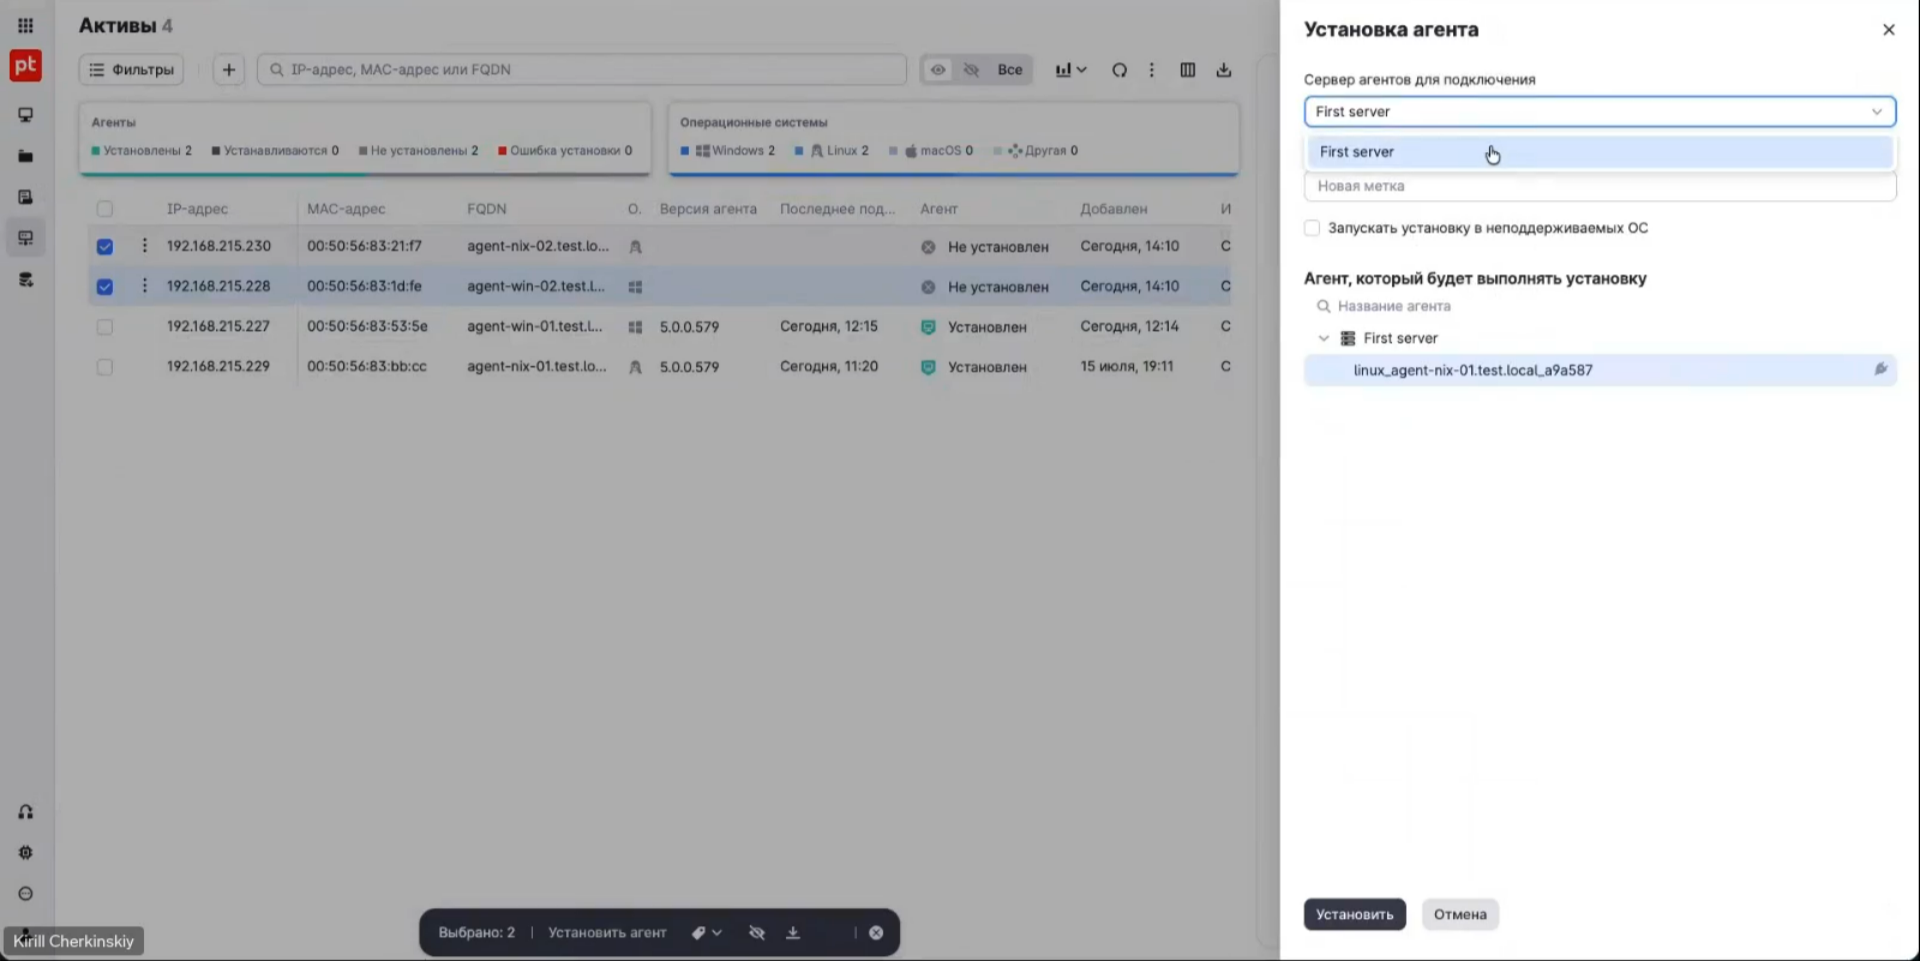
После выявления новых незащищённых узлов на них можно установить агенты. Для этого необходимо выбрать целевые устройства в интерфейсе и нажать кнопку «Установить агент». На следующем шаге указывается сервер агентов, к которому будет подключено устройство после завершения установки.
Дополнительно можно назначить агентам метки, которые впоследствии помогут автоматически распределить устройства по группам с соответствующими политиками или упростят идентификацию устройств администраторами. Метки — гибкий инструмент, применимый для различных задач управления (например, для понимания происхождения и назначения машины).
Рисунок 6. Установка агента на несколько хостов (часть 1)
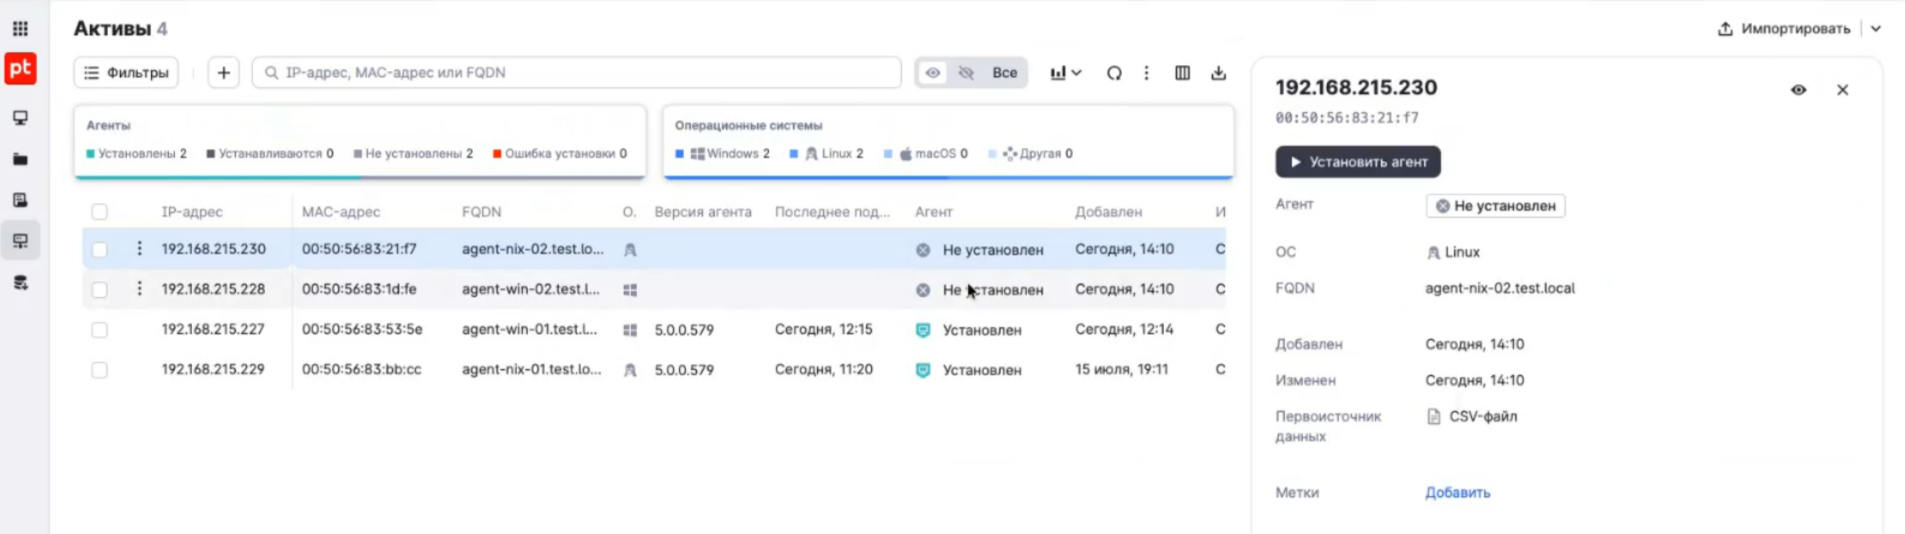
Рисунок 7. Установка агента на несколько хостов (часть 2)
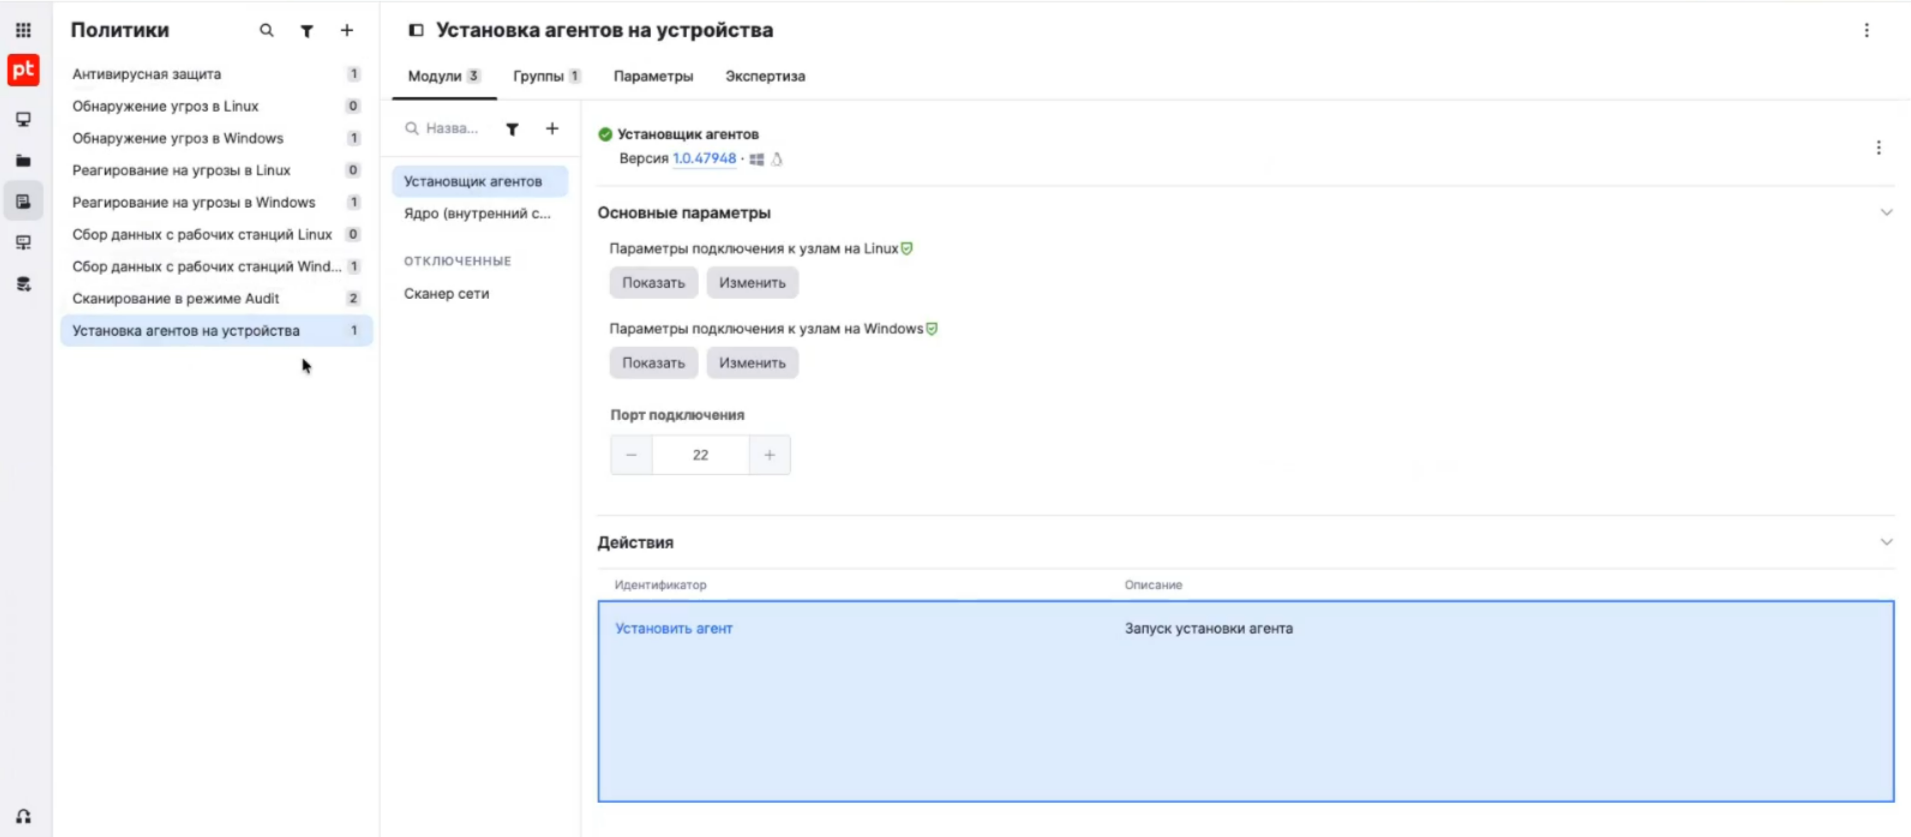
Для удалённой установки агентов в системе предусмотрен специальный модуль — «Установщик агентов», вынесенный в отдельную политику. В его настройках задаются параметры подключения к целевым узлам; в частности, для ОС Linux и Windows указываются логин и пароль. В текущей версии используется протокол SSH, в будущем вендор планирует добавить поддержку WinRM для упрощения установки на Windows-машины без необходимости развёртывания дополнительных компонентов.
Важное условие: у агента-установщика должен быть сетевой доступ к целевой машине, а у целевой машины — соответственно, доступ к серверу агентов. В противном случае установка завершится ошибкой или агент не сможет подключиться к системе.
Рисунок 8. Модуль «Установщик агентов» в MaxPatrol Endpoint Security 10
Контроль устройств и приложений
В релизе 10 появился контроль приложений и USB-устройств. Обновлённые превентивные меры позволяют исключить эти пути проникновения злоумышленника в инфраструктуру. Управление стало более гибким, также добавлена возможность расширенной проверки.
Модуль «Контроль устройств» MaxPatrol Endpoint Security 10 предназначен для предотвращения несанкционированного подключения внешних накопителей, модемов, мобильных устройств и Bluetooth-девайсов к компьютерам. Система позволяет гибко управлять режимами доступа — разрешать или блокировать подключение устройств определённых типов, а также настраивать уведомления о подключении и отключении. В текущей версии функциональность реализована для операционных систем Windows.
Рисунок 9. Контроль устройств в MaxPatrol Endpoint Security 10
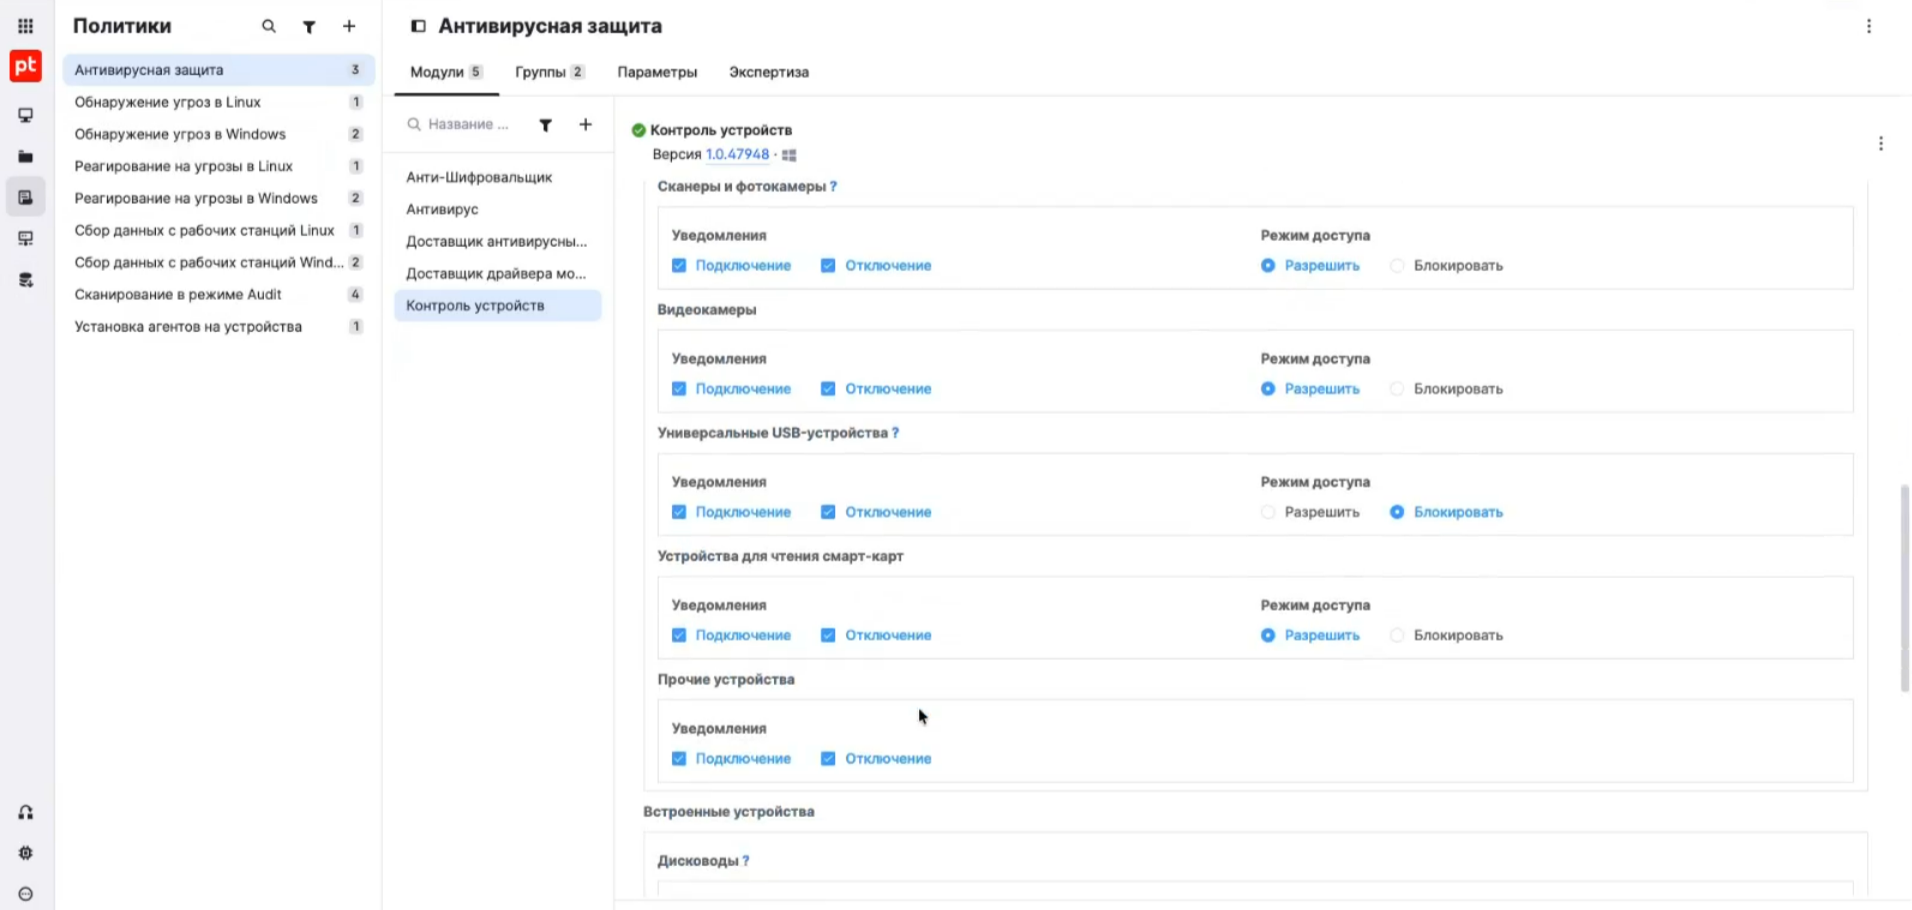
Особое внимание уделяется работе с универсальными USB-устройствами, к которым относятся телефоны, подключённые в режиме накопителя или отладки, включая iPhone через iTunes и Android через ADB. Это гарантирует полную блокировку подключений нежелательных внешних устройств.
Рисунок 10. Фиксация событий на хосте (подключение разрешено)
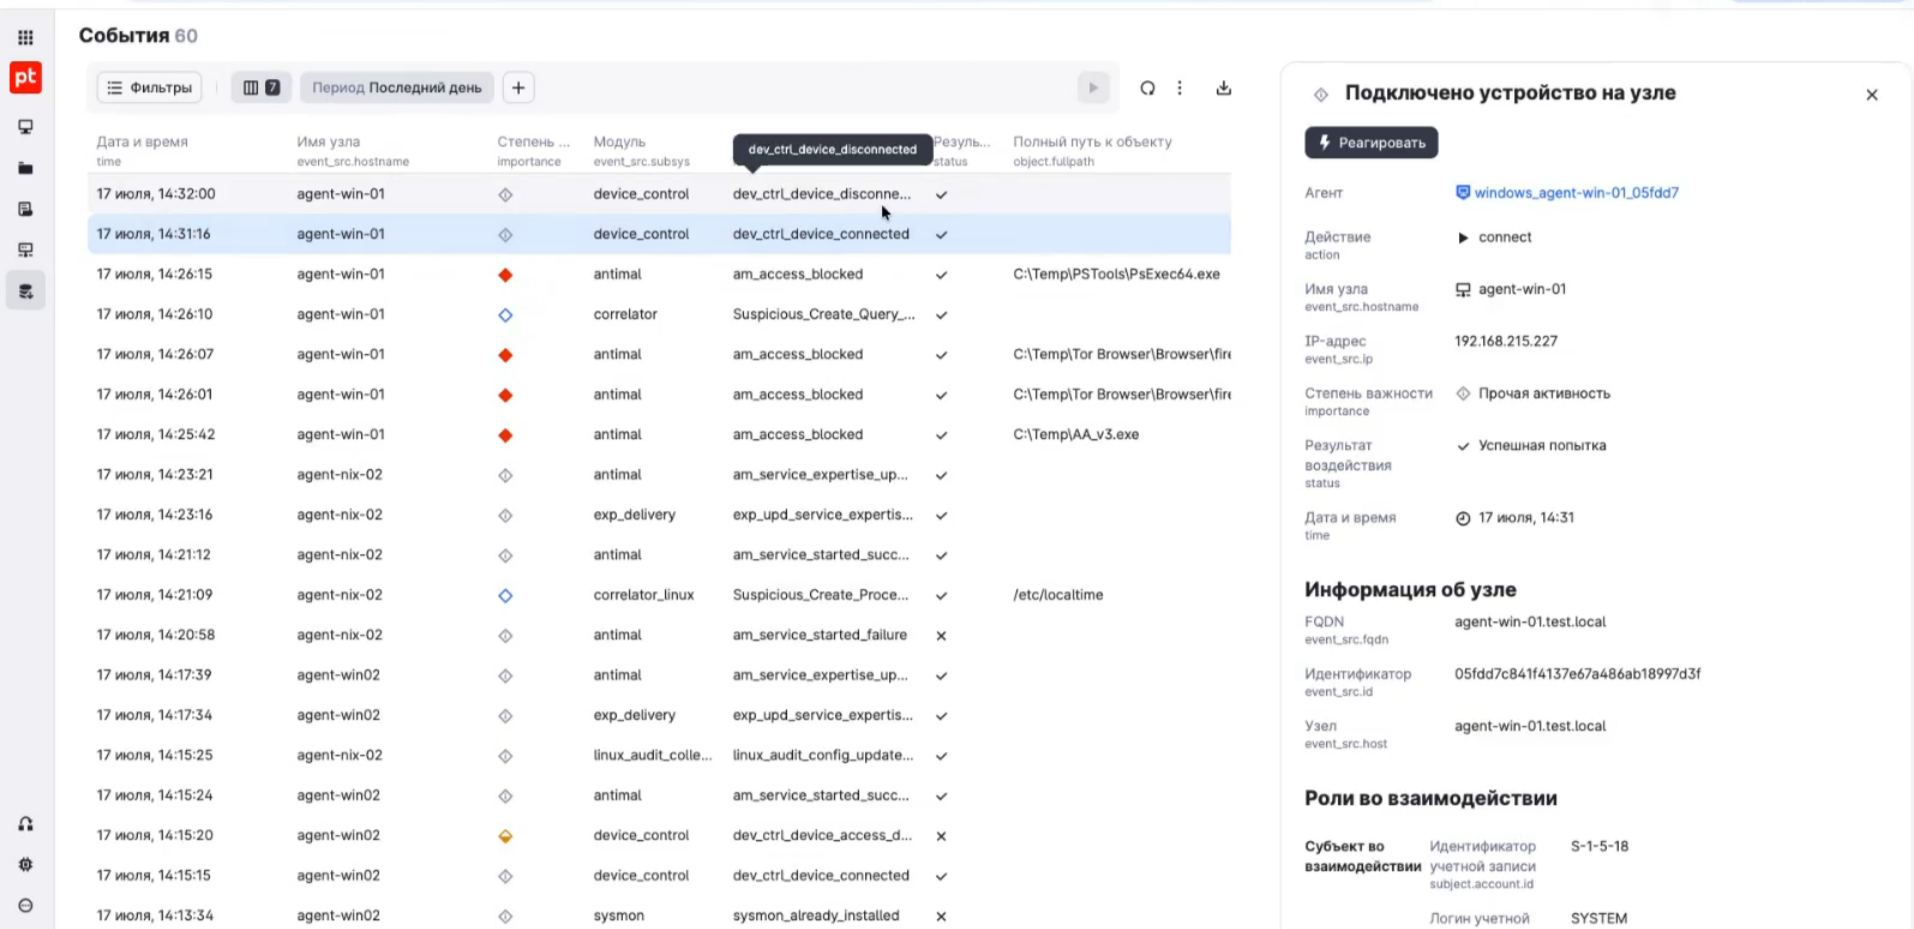
Рисунок 11. Фиксация событий на хосте (подключение запрещено)
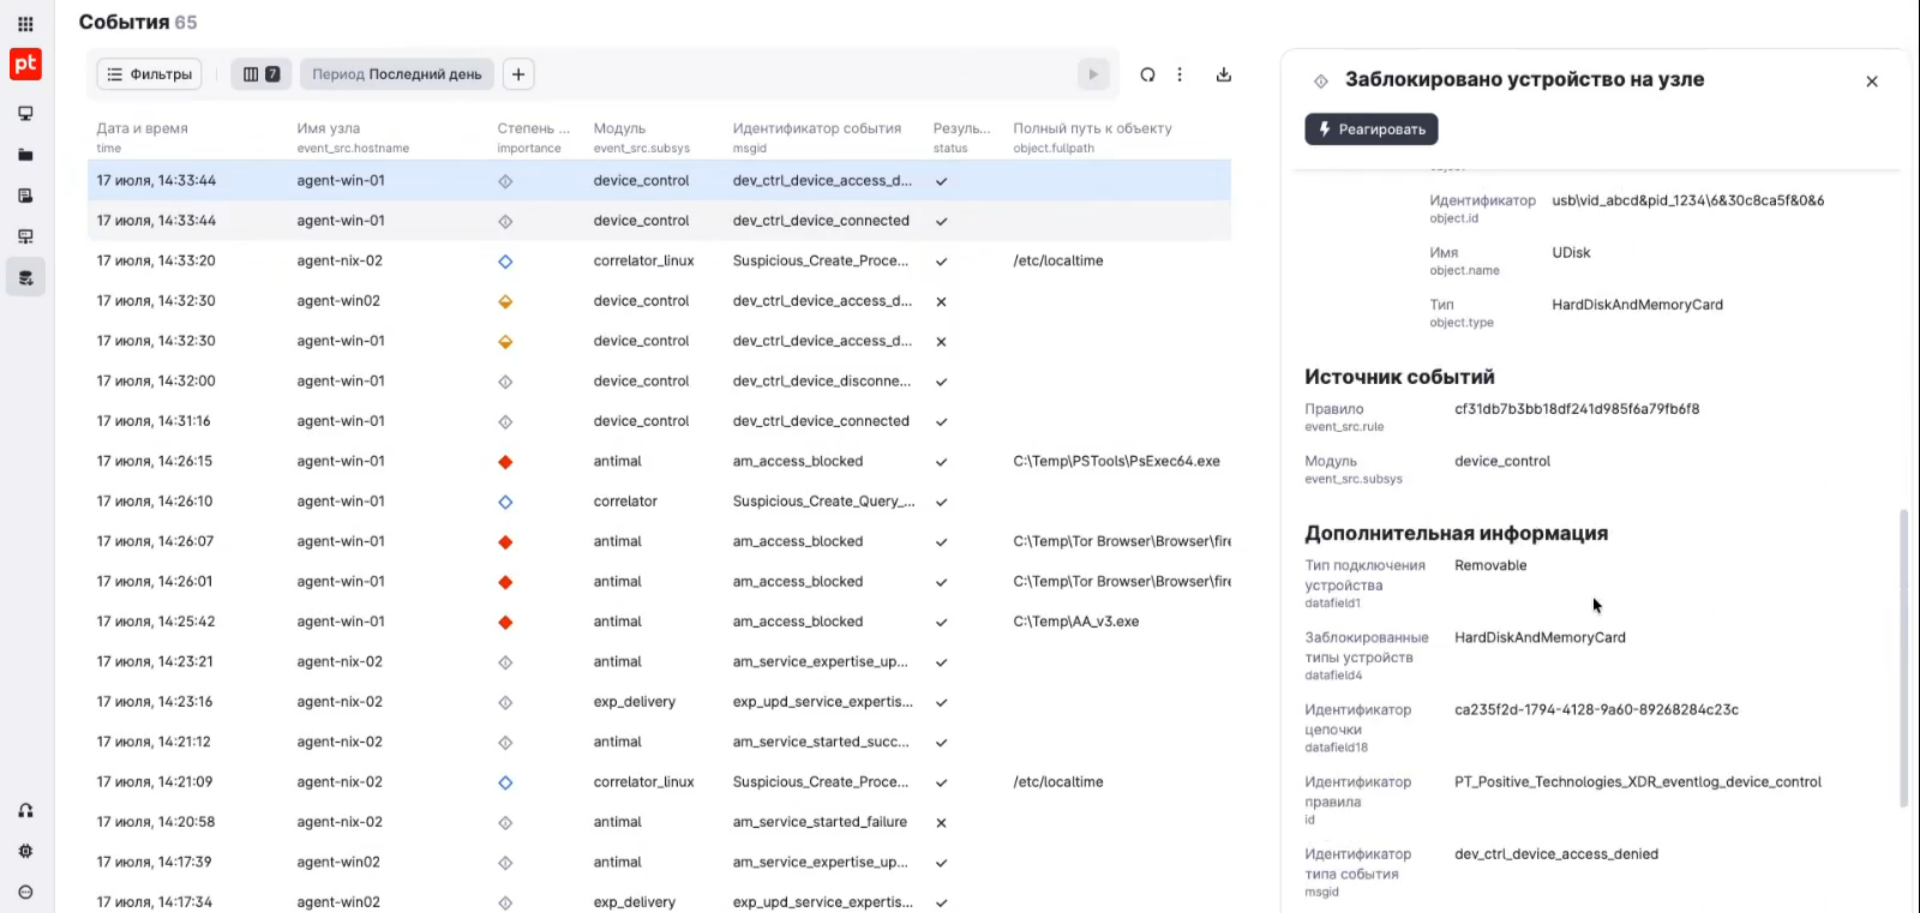
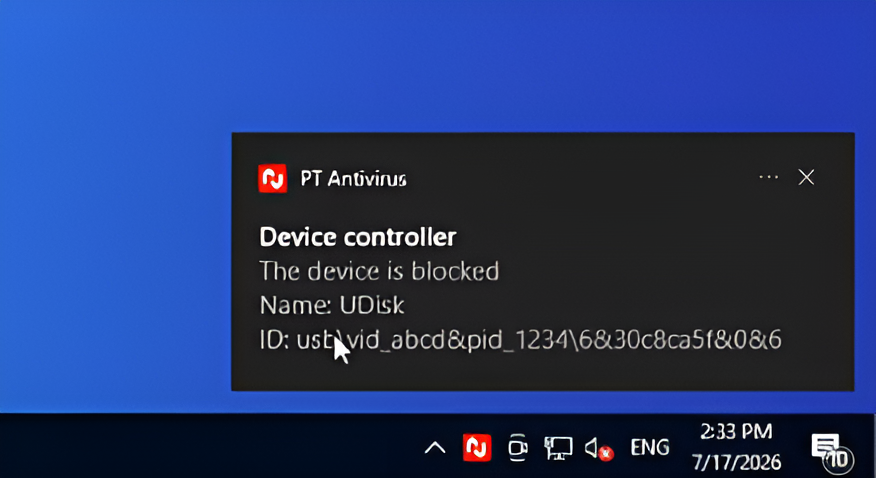
Если пользователь попытается несанкционированно подключить к рабочей машине внешнее устройство, система зафиксирует это событие в журнале, а также выдаст предупреждение о нарушении политик безопасности на хосте.
Рисунок 12. Системное оповещение о блокировке устройства
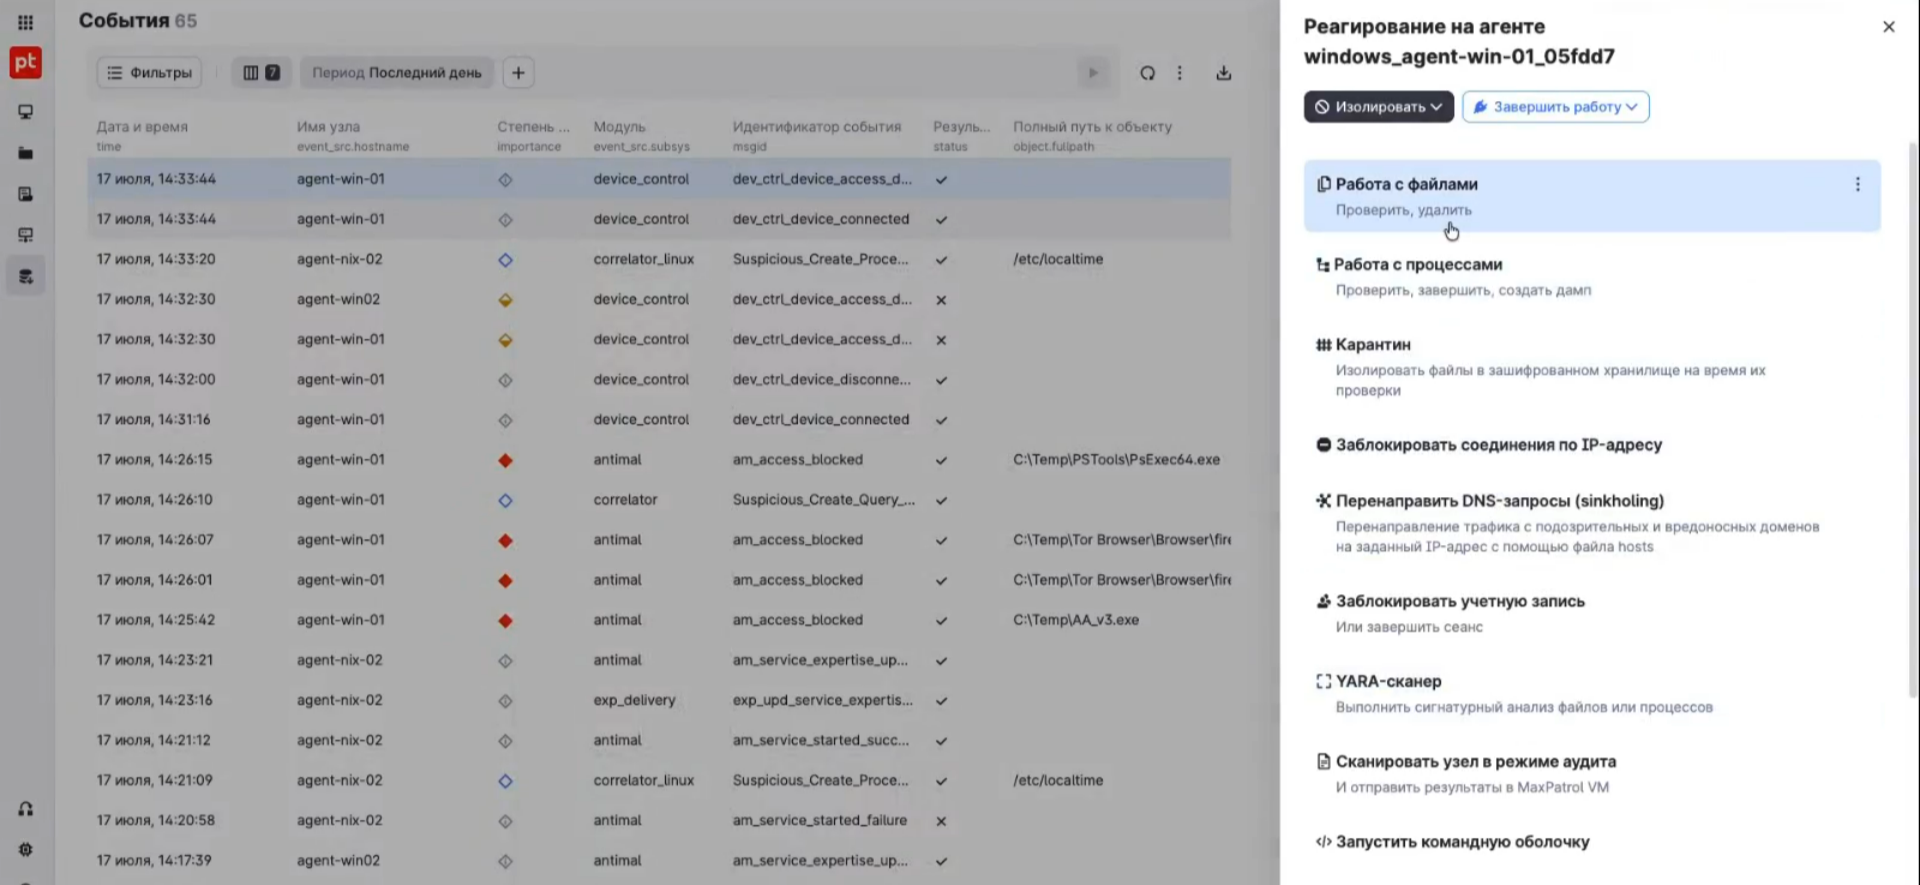
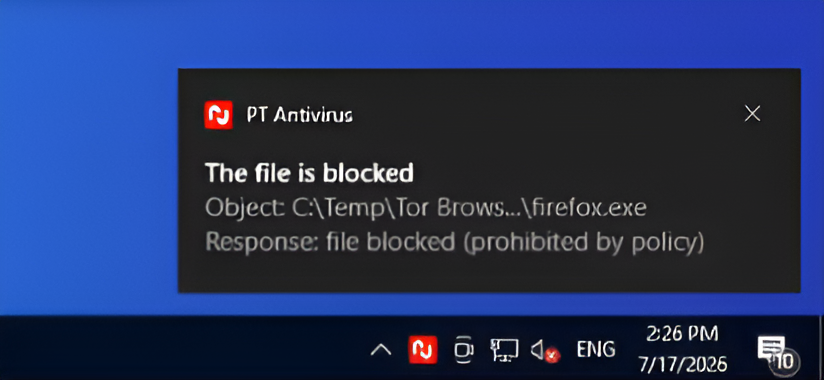
Также в MaxPatrol Endpoint Security 10 можно настроить блокировку запуска нежелательных приложений на узле через антивирусный модуль.
Рисунок 13. Возможности реагирования агента на хосте
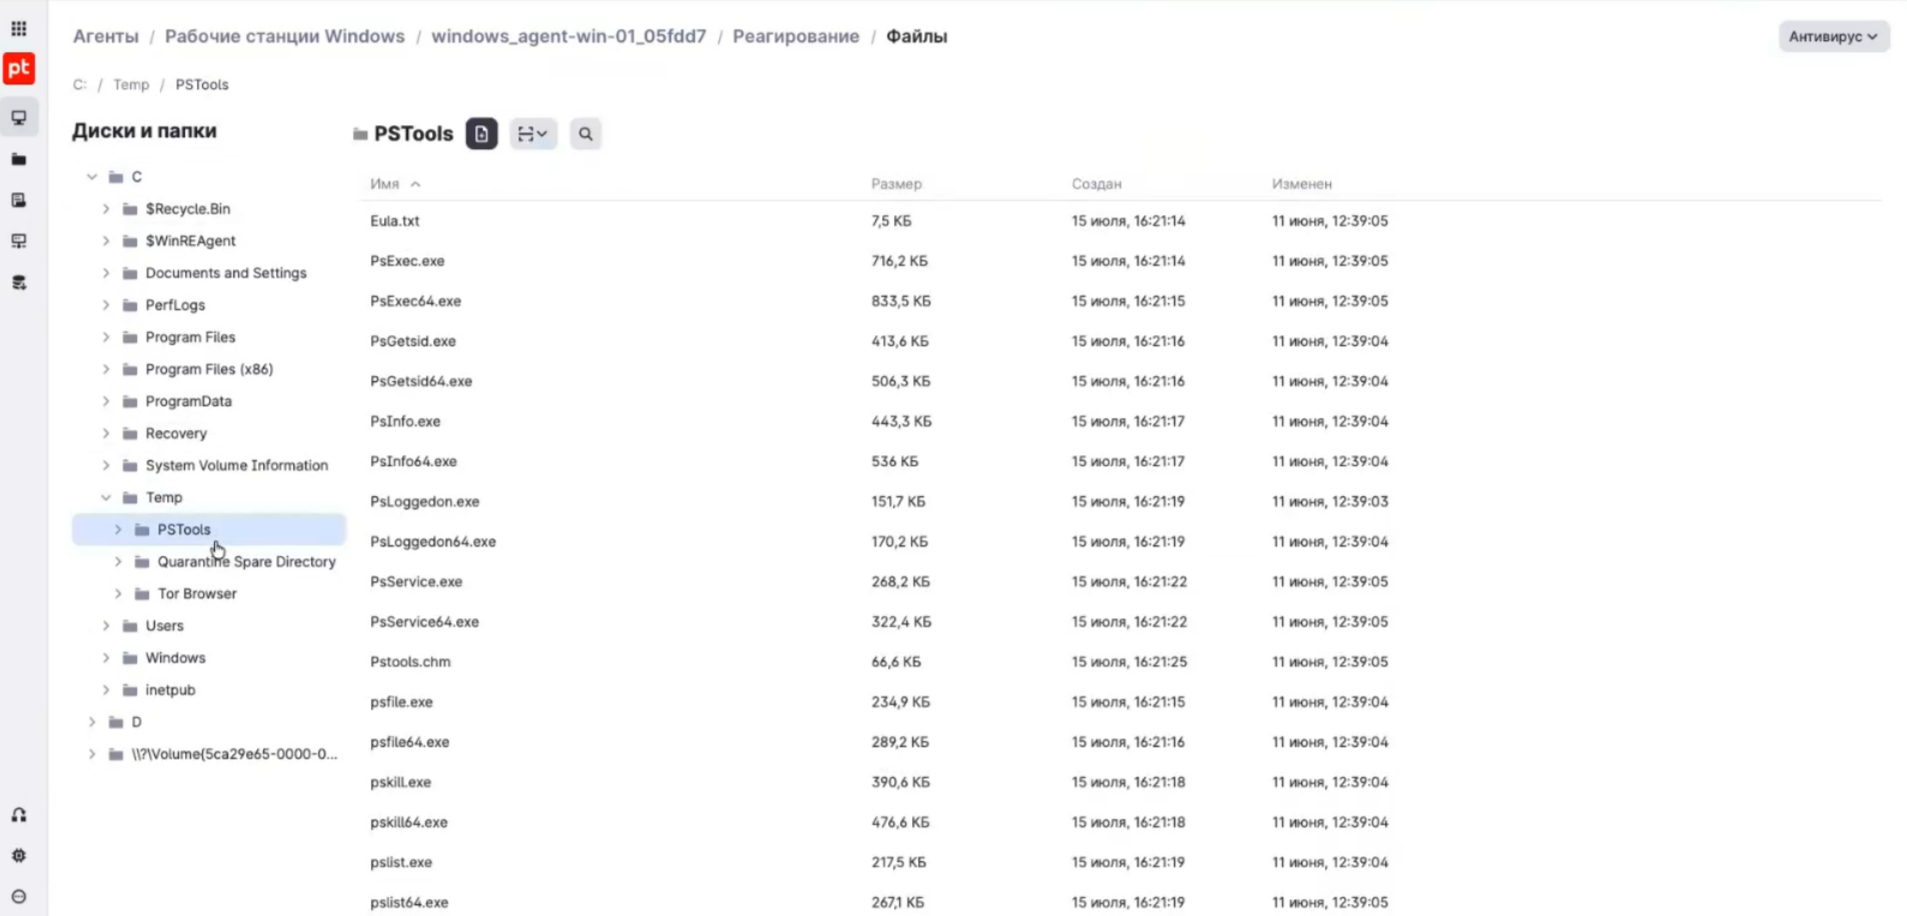
Кроме того, в веб-интерфейсе продукта предусмотрена функциональность файлового браузера, который позволяет удалённо выполнять доступные оператору действия над файловыми объектами в удобном визуальном интерфейсе.
Рисунок 14. Встроенный файловый браузер для работы с удалённым хостом
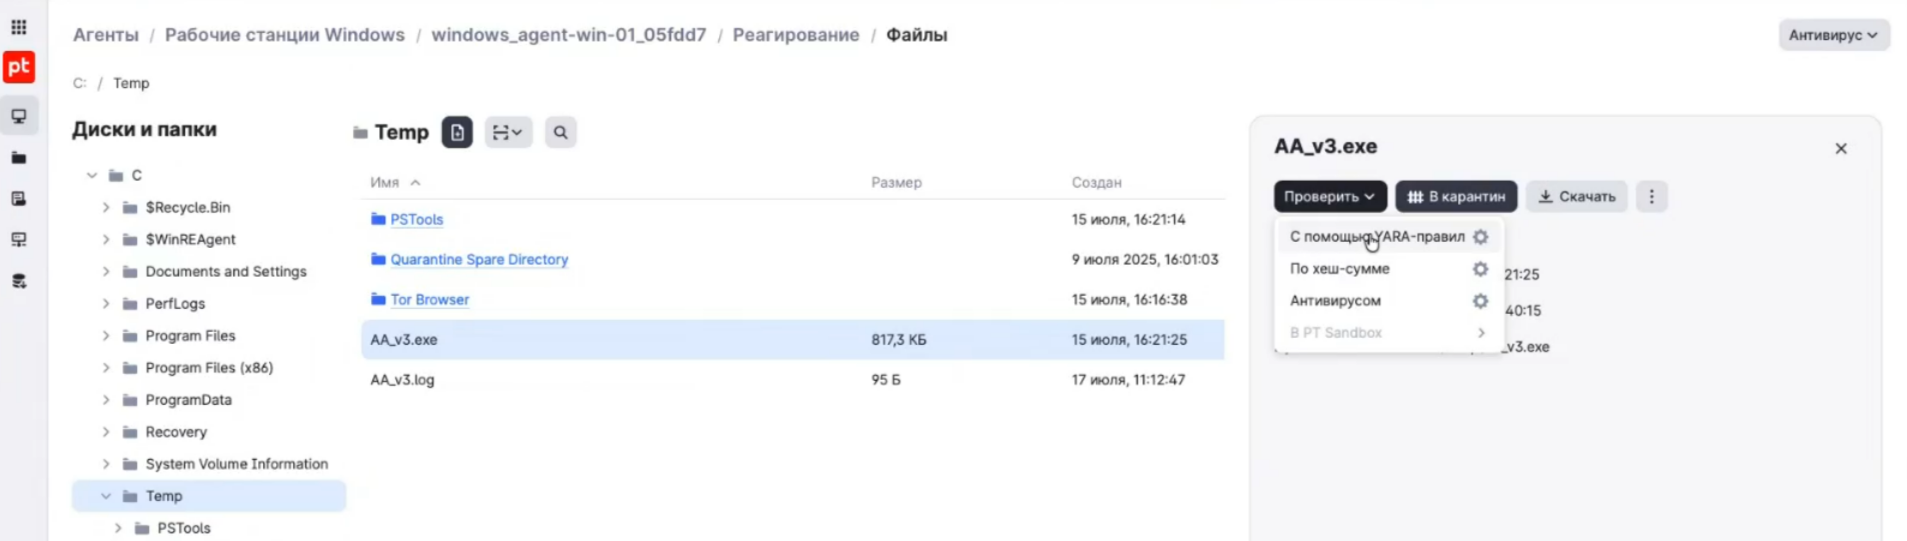
При необходимости оператор может отправить в карантин подозрительный файл с рабочей машины пользователя или проверить его по YARA-правилам или хеш-сумме, с помощью антивируса либо в PT Sandbox (если этот продукт интегрирован).
Если в ходе расследования инцидента возникает необходимость получить файл с конечного устройства, можно скачать его прямо из интерфейса системы. Файл будет упакован в архив с паролем — это стандартная мера предосторожности на случай, если объект окажется вредоносным.
Рисунок 15. Возможности проверки файла на хосте в MaxPatrol Endpoint Security 10
Упрощённая работа с политиками
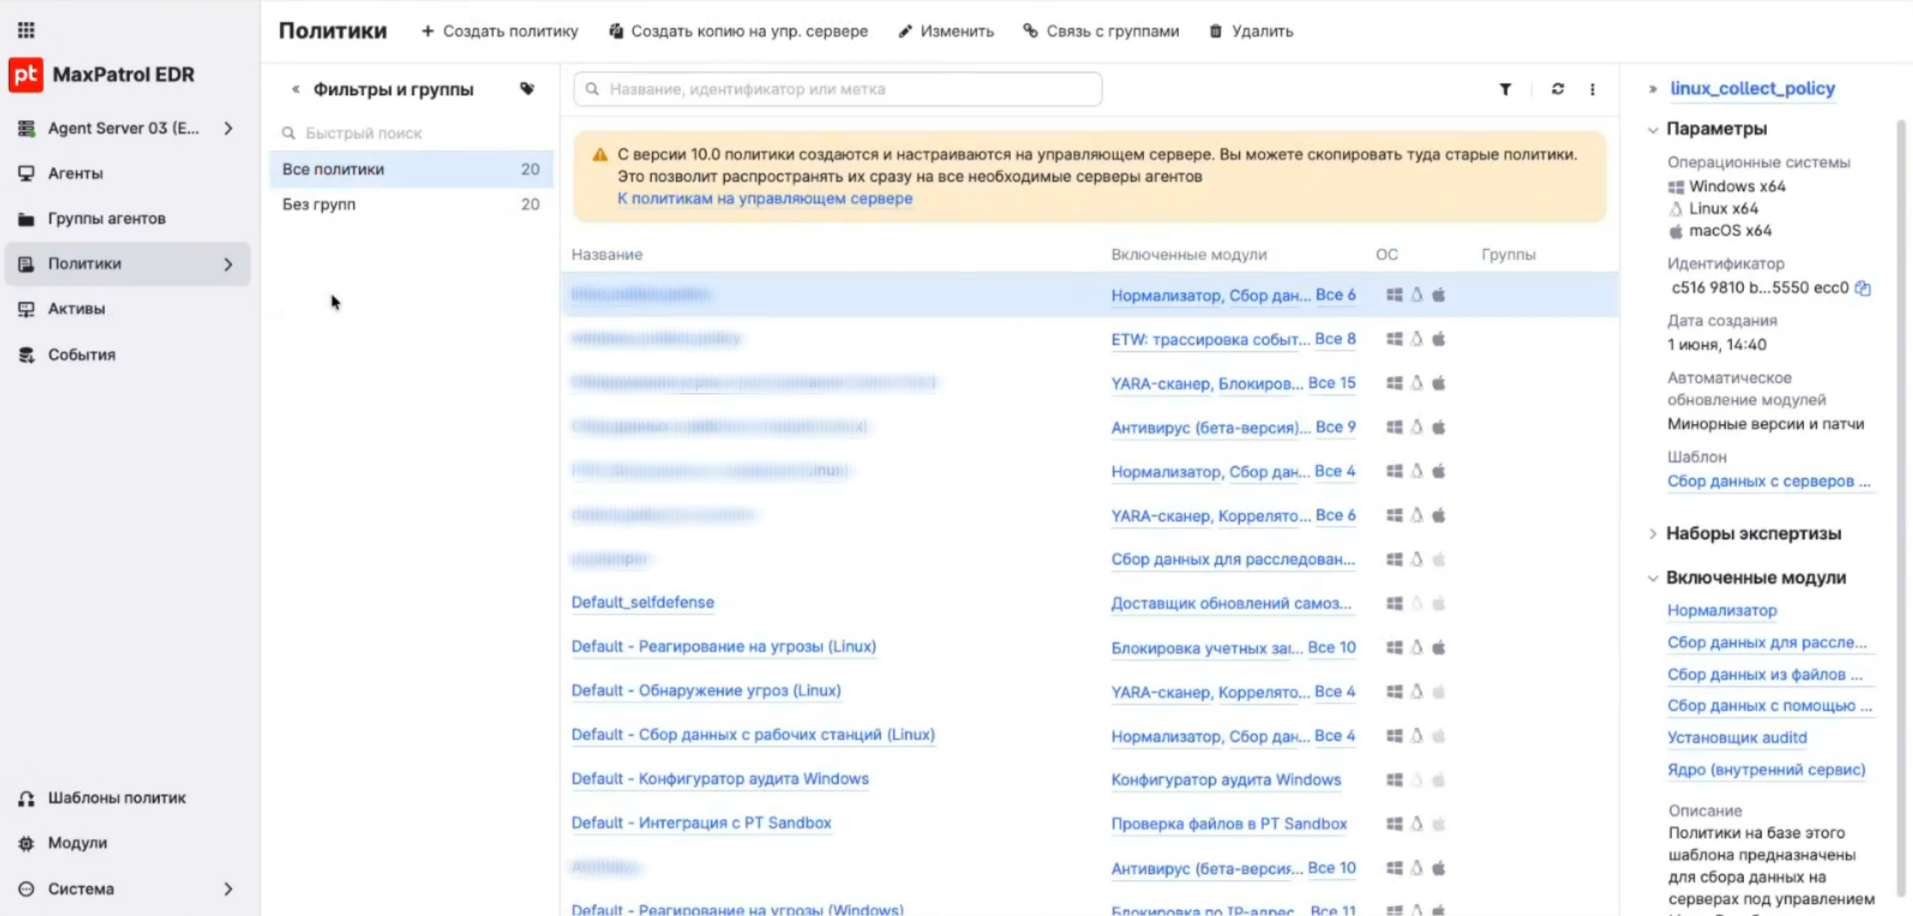
Начиная с 10-й версии, создавать и настраивать политики можно централизованно на управляющем сервере. В предыдущих версиях каждый сервер агентов имел собственный список групп и набор политик. Это создавало сложности при масштабировании: например, распределённой компании с серверами в разных городах требовалось вручную синхронизировать настройки между ними. Хотя инструмент шаблонов позволял копировать конфигурации, для крупных инсталляций с десятками серверов агентов этот процесс становился крайне трудоёмким.
Теперь все настройки централизованы: они хранятся на управляющем сервере, а их изменения автоматически синхронизируются без участия администратора. Благодаря этому настройки политик можно применить к любой точке сетевой инфраструктуры. При этом пользователи более ранних версий продукта после обновления смогут скопировать старые группы и политики на управляющий сервер.
Рисунок 16. Сведения о политике в MaxPatrol Endpoint Security 10
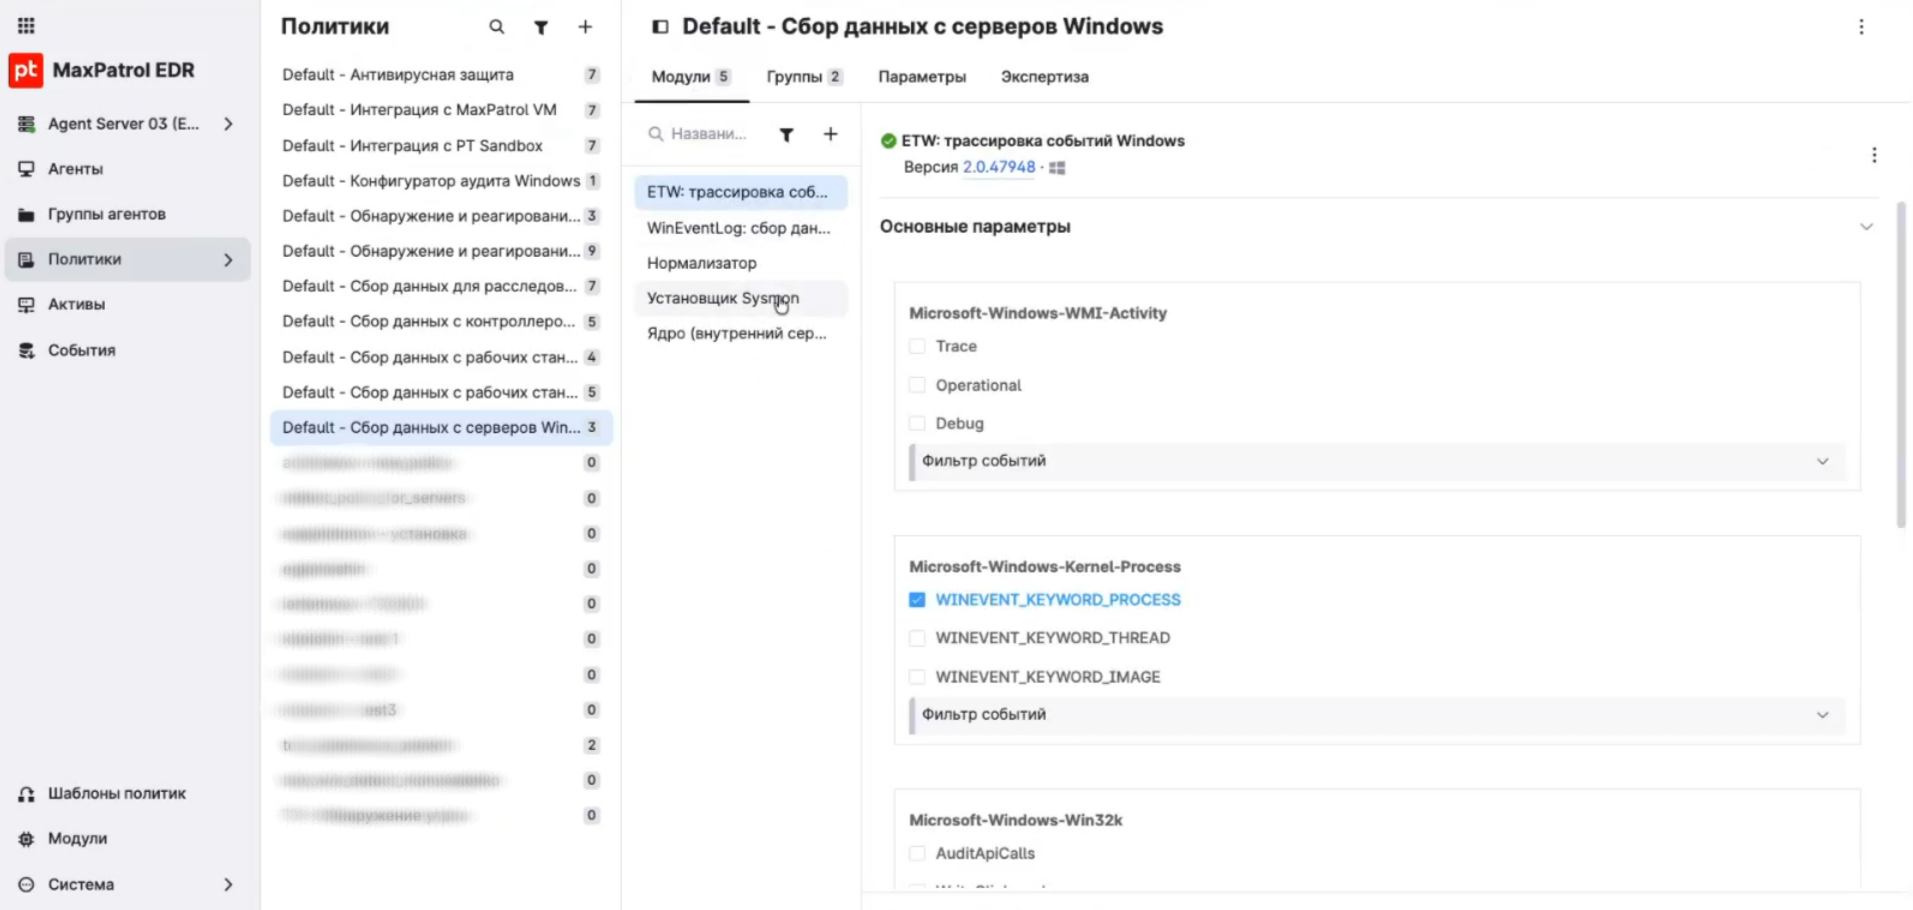
Новая функциональность упрощает работу специалиста по безопасности: она экономит время, повышает удобство администрирования и исключает длительные согласования с ИТ-отделом при развёртывании агентов на всех узлах инфраструктуры.
Рисунок 17. Пример настроенной в системе политики
Автоматическое и ручное реагирование на атаки
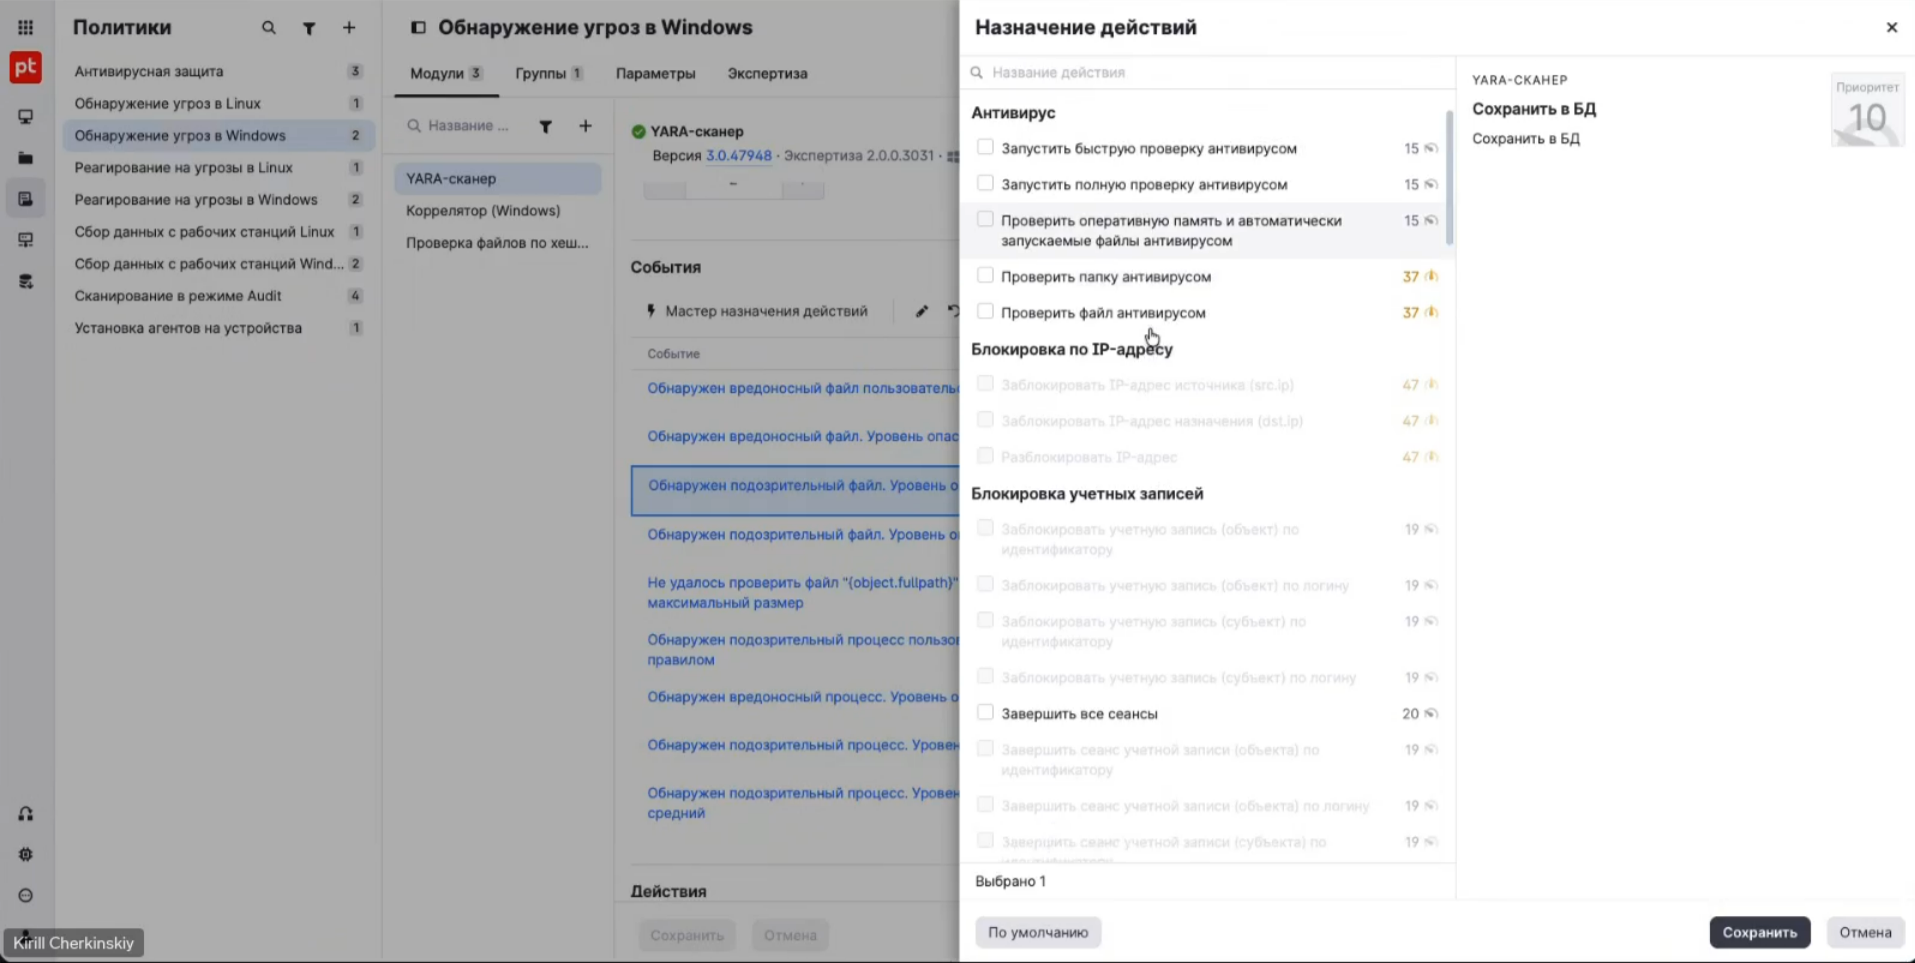
В MaxPatrol EDR предусмотрено более 40 действий автоматического и ручного реагирования. У администратора есть как стандартные сценарии (завершение процессов, удаление файлов, сетевая изоляция), так и расширенные (удалённое выполнение команд Shell/Bash, блокировка локальных учётных записей, проверка в PT Sandbox, поиск файлов, сбор данных для форензики).
Автоматическое действие можно назначить на любое событие, обнаруженное системой. Например, в модулях «YARA-сканер» и «Антивирус» можно задать удаление файла, если антивирусный движок или YARA-сканер признаёт его вредоносным, или отправку его в PT Sandbox (при наличии такой интеграции) для дополнительного анализа, если файл является источником подозрительной активности и нужен более глубокий поведенческий анализ. Любое из действий реагирования может быть назначено для автоматического выполнения, при условии, что в событии-триггере достаточно сведений для выполнения желаемого действия.
Рисунок 18. Назначение действия в модуле «YARA-сканер»
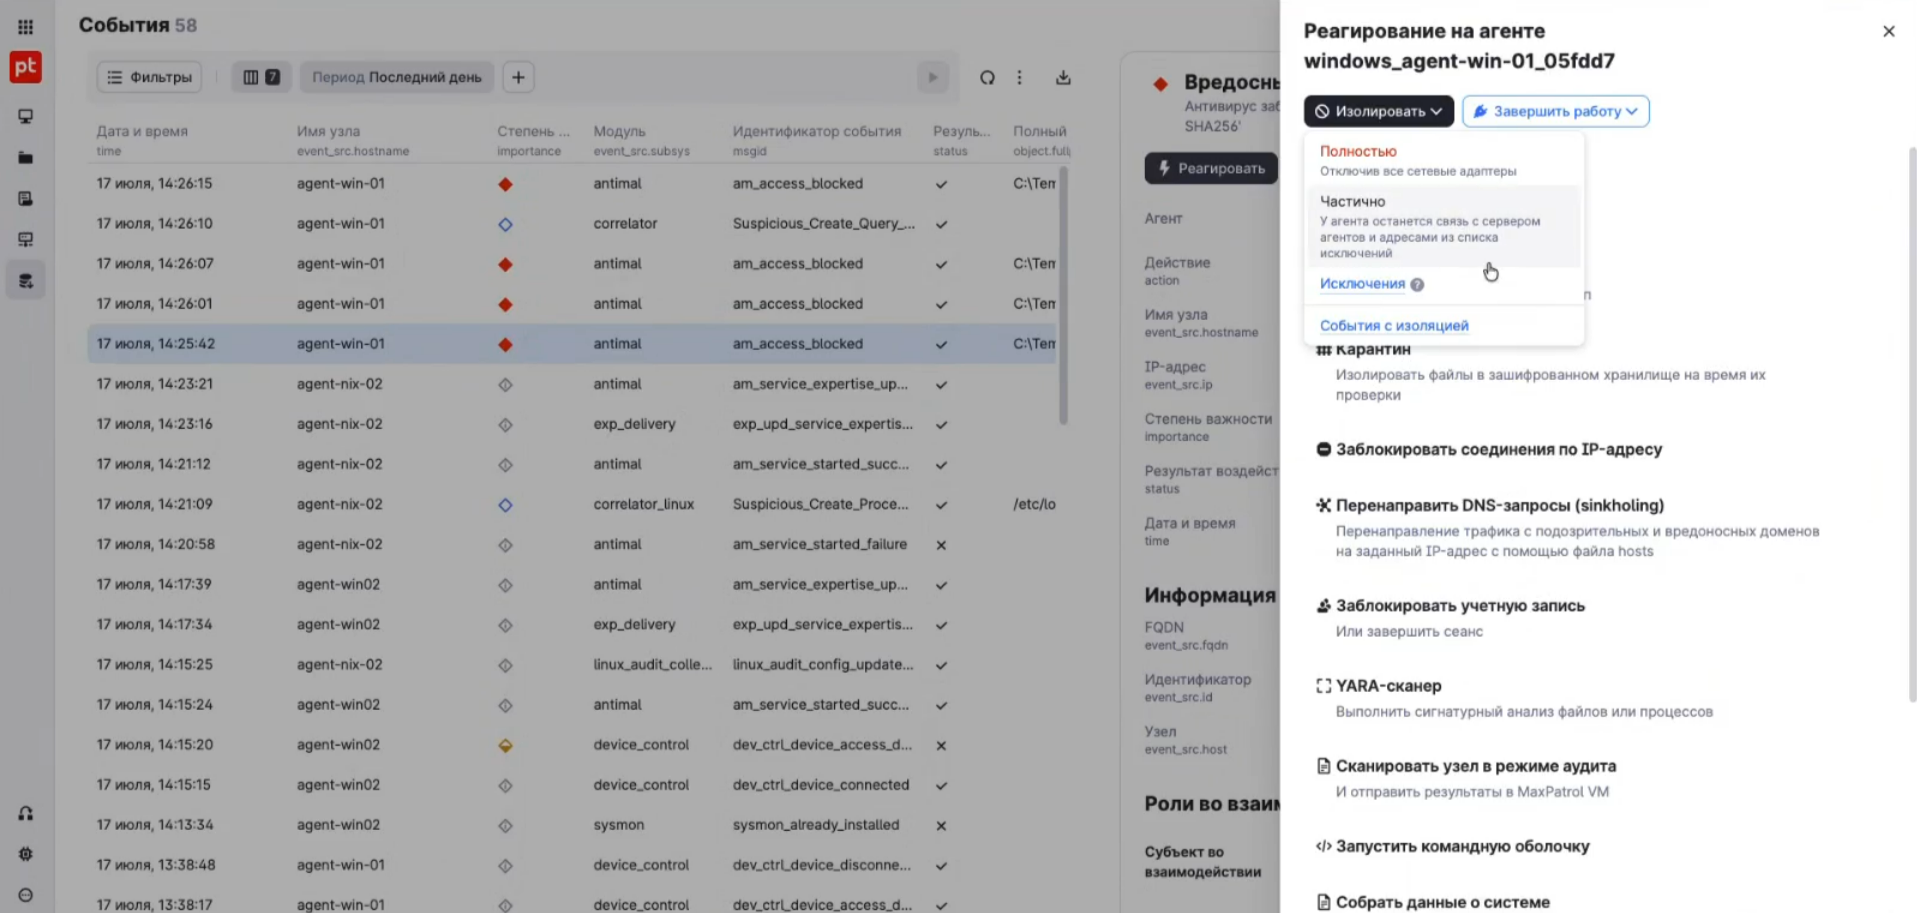
Также после обнаружения угрозы администратор может самостоятельно выполнить действие из интерфейса EDR, нажав на кнопку «Реагировать». Например, он может изолировать устройство (полностью или частично) или завершить его работу (выключить подачу питания, перезагрузить или перевести устройство в спящий режим). Полная изоляция разрывает все сетевые подключения, блокируя любой канал для проникновения злоумышленника в сеть через заражённый хост. Частичная изоляция оставляет доступ к управляющему серверу и разрешённым в политике сетевым адресам, что позволяет сохранить контроль над устройством, не подвергая риску остальную инфраструктуру.
Рисунок 19. Изоляция устройства в качестве меры реагирования
Модуль проверки по хеш‑суммам был ещё до создания антивирусного продукта и благодаря своей гибкости сохранён в десятой версии как самостоятельный инструмент. Если антивирус опирается только на базы, обновляемые вендором, то модуль хешей даёт пользователю возможность самостоятельно дополнять список нежелательных программ.
Администраторы могут вносить хеши из любых доверенных источников: отраслевых бюллетеней, корпоративных порталов киберразведки, а также неформальных каналов обмена данными. При совпадении с загруженным хешем система генерирует событие, на которое можно настроить автоматическое реагирование — например, удаление файла, изоляцию или перемещение его в карантин.
Продвинутая антивирусная защита
Продукты класса Endpoint Protection Platform — гораздо больше, чем просто антивирус, и десятая версия MaxPatrol Endpoint Security это подтверждает. В неё добавлены две основные функции, характерные для решений класса EPP, и теперь продукт закрывает полный спектр задач защиты конечных устройств, а не только сигнатурное обнаружение вирусов.
Первая функциональность — контроль приложений, позволяющий администраторам блокировать запуск неразрешённых исполняемых файлов. Вторая — контроль подключения внешних устройств, которые могут создать существенную брешь в защите с точки зрения ИБ. Эти возможности уже были описаны выше.
Рисунок 20. Модуль антивирусной защиты в MaxPatrol Endpoint Security 10
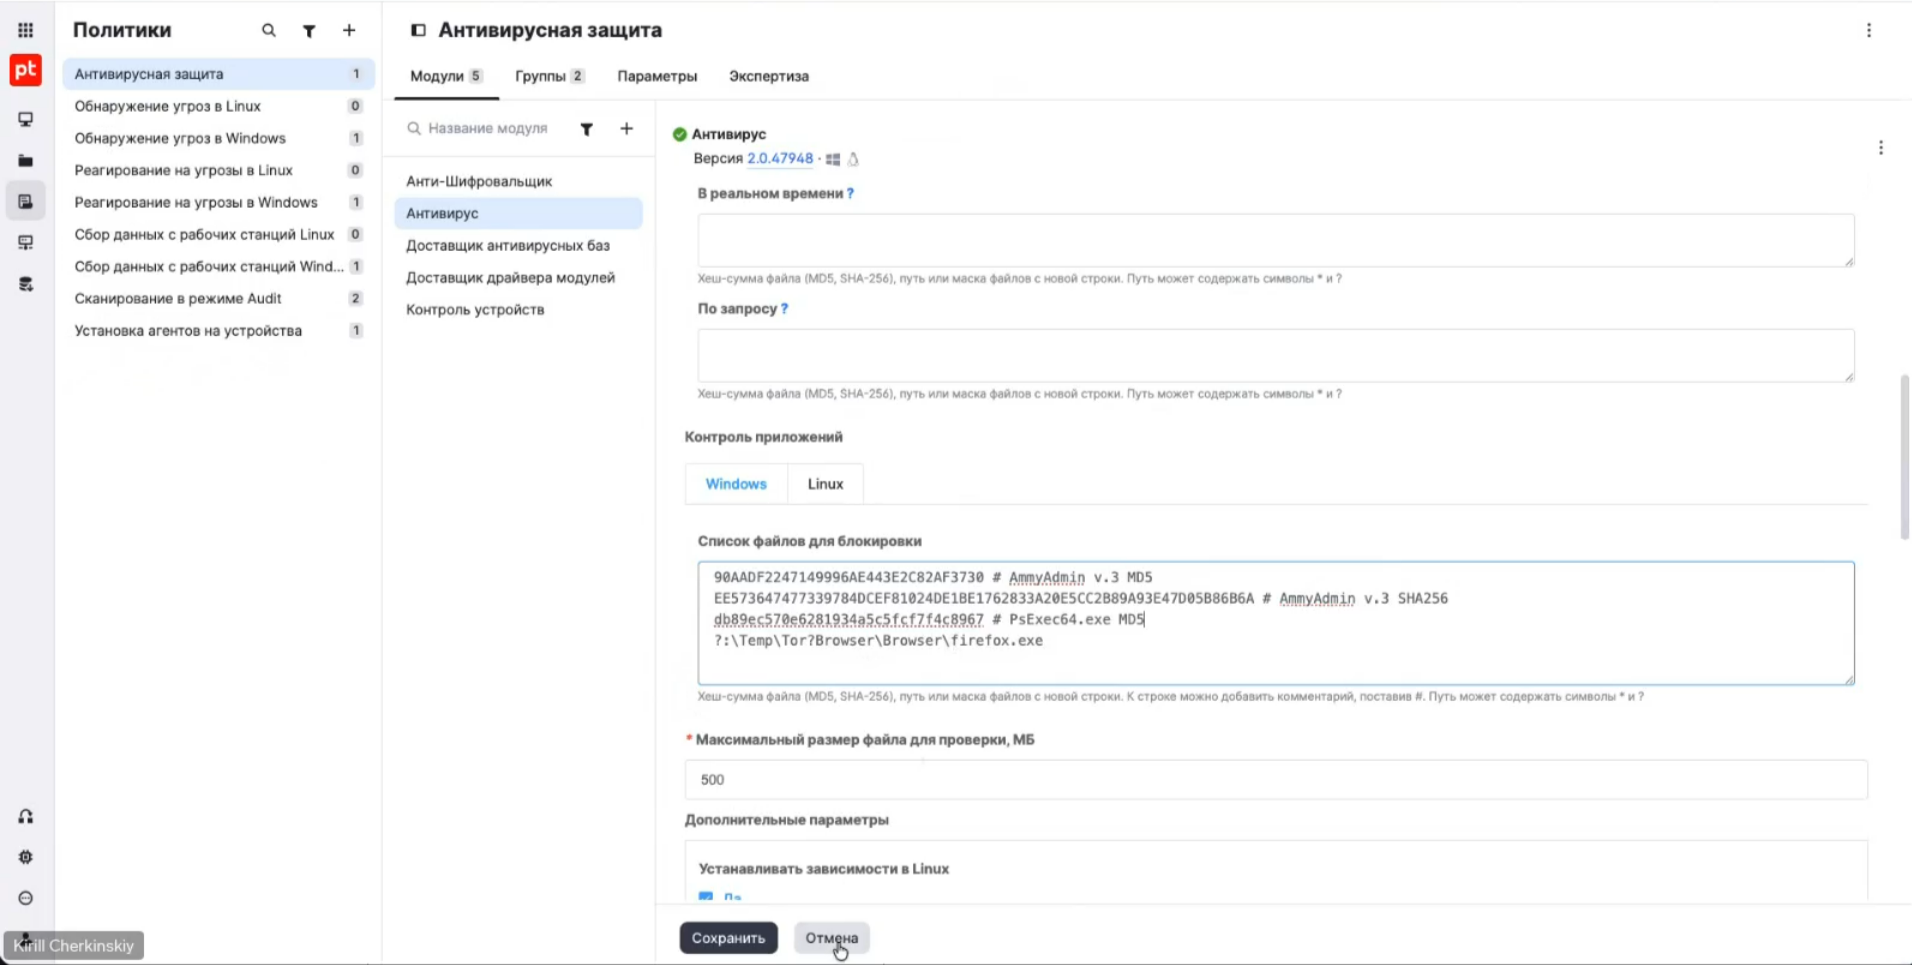
Рисунок 21. Блокирование вредоноса антивирусным модулем
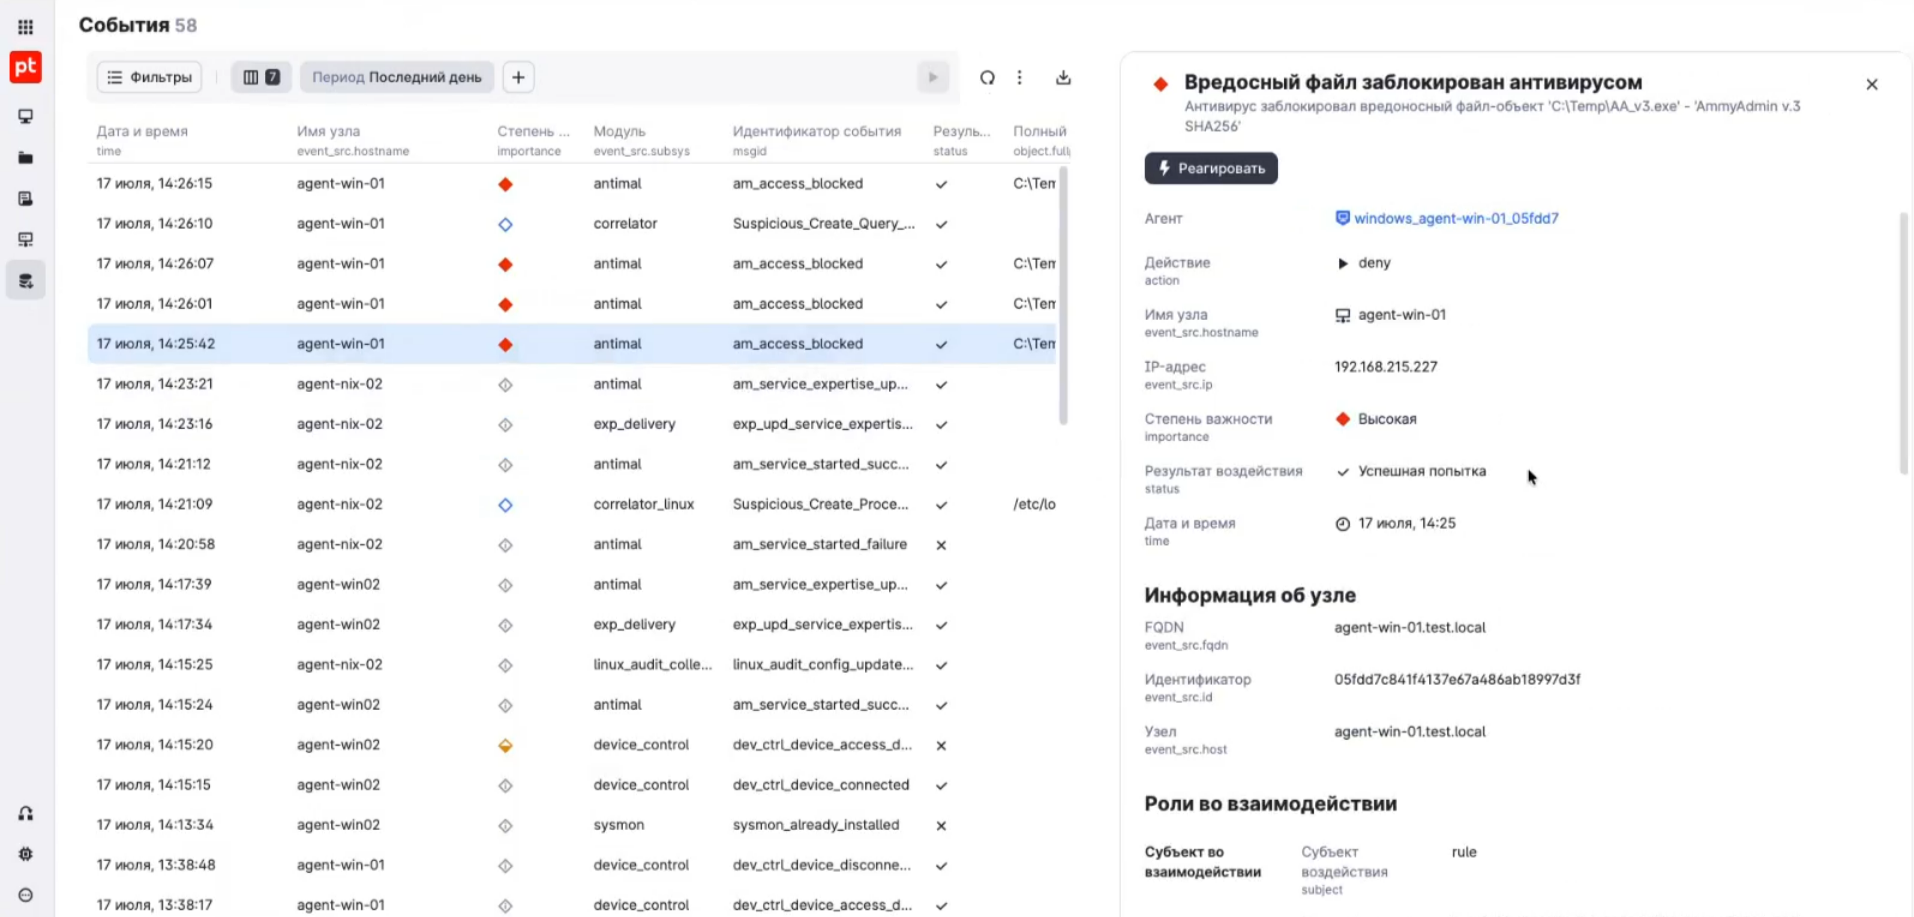
Рисунок 22. Системное оповещение о блокировке запуска небезопасного приложения
Защита от вирусов-шифровальщиков и вайперов
В MaxPatrol Endpoint Security 10 появилась новая функция — защита от вирусов-шифровальщиков и вайперов. Если цель шифровальщиков — сделать недоступными документы компании ради получения выкупа, то вайперы стремятся нанести вред организациям, безвозвратно удалив их файлы. Однако новый модуль «АнтиШифровальщик» MaxPatrol Endpoint Security способен противостоять подобным угрозам.
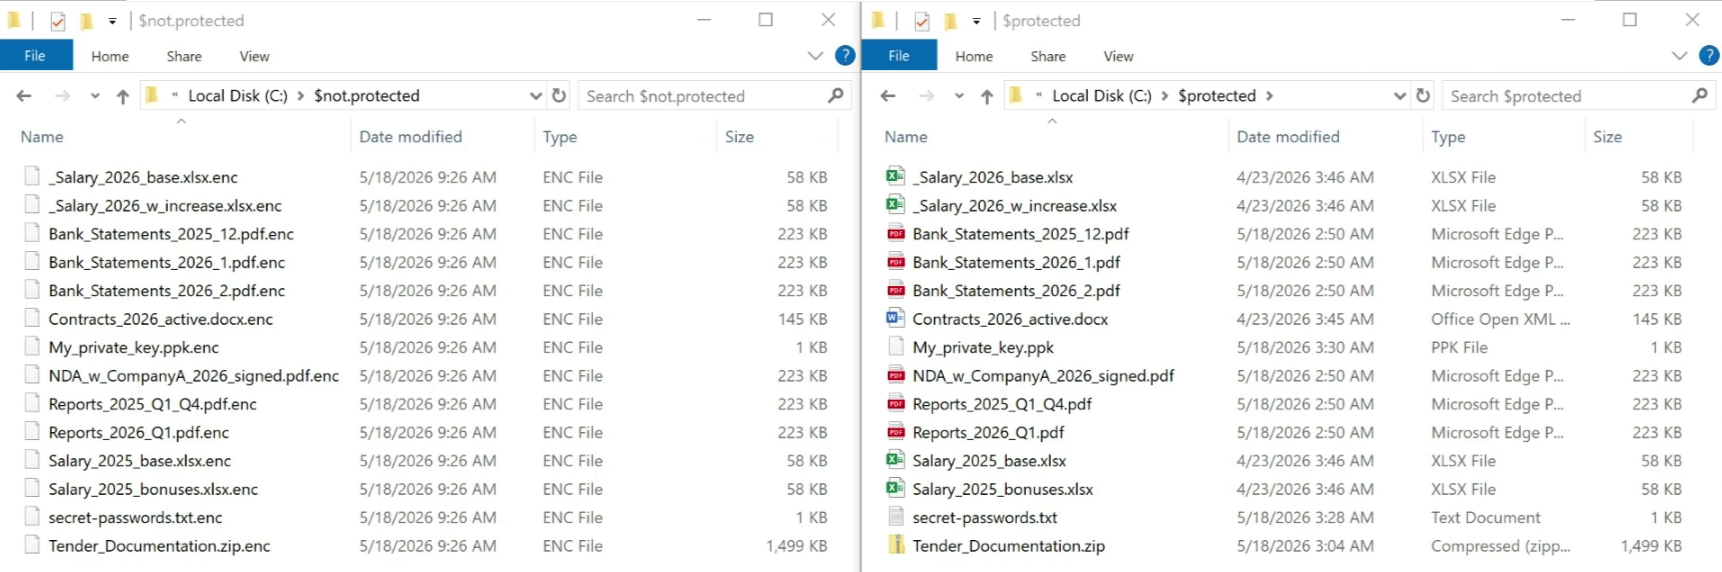
Пример фоновой работы этого модуля показан на рисунках ниже. После атаки у файлов без защиты изменились расширения, а содержимое оказалось зашифровано, в то время как файлы под защитой были моментально восстановлены из резервной копии.
Рисунок 23. Файлы до атаки вируса-шифровальщика
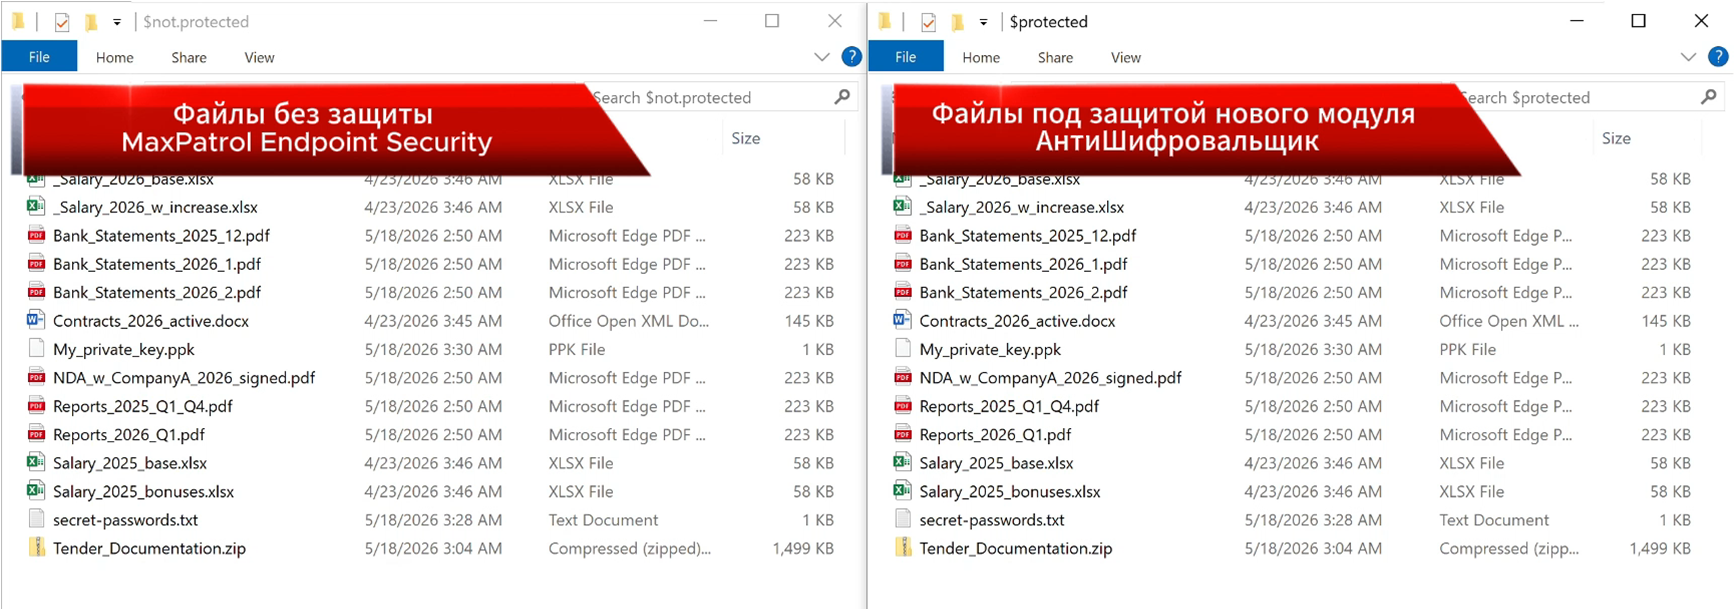
Рисунок 24. Файлы после атаки вируса-шифровальщика
В основе технологии лежат результаты углублённого анализа 54 актуальных семейств шифровальщиков и 19 семейств вайперов. При разработке учитывался реальный опыт реагирования на инциденты, а сама технология прошла проверку на оригинальных образцах вредоносного кода и успешно обкатана внутри Positive Technologies.
Интеграция с PT NAD
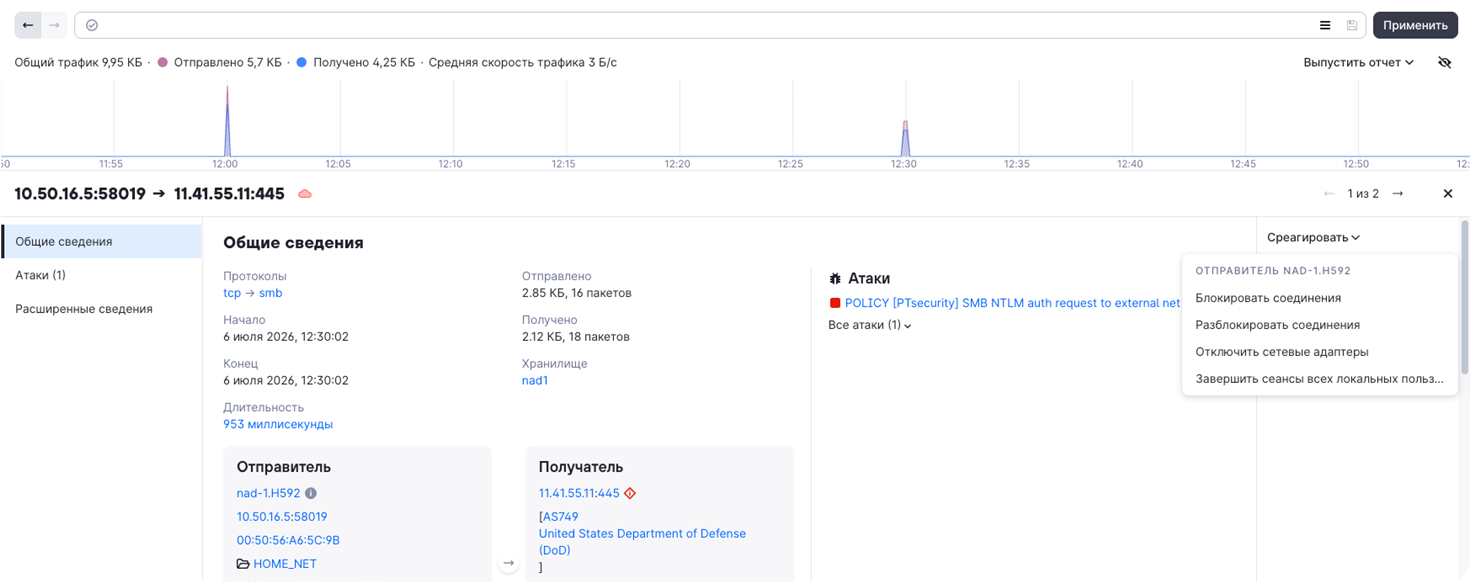
Для сдерживания развития атаки предусмотрена интеграция MaxPatrol EDR версии 10 с PT NAD версии 13, системой поведенческого анализа сетевого трафика. Благодаря этому блокировка угроз возможна непосредственно из интерфейса продукта PT NAD — в карточке события. Например, с помощью EDR можно изолировать скомпрометированное устройство в один клик, завершать пользовательские сеансы или блокировать IP‑адреса.
Интеграция с MaxPatrol Endpoint Security усиливает компонент сдерживания в PT NAD, поскольку теперь угрозы, обнаруженные при анализе трафика, могут быть заблокированы непосредственно на конечных точках.
Рисунок 25. Интеграция с PT NAD в MaxPatrol Endpoint Security 10
Другие преимущества 10-й версии
Перечислим кратко другие важные особенности MaxPatrol Endpoint Security, которые расширяют возможности применения продукта и улучшают пользовательский опыт.
Универсальный агент 5 в 1
Многоцелевое использование единого агента в комплексных проектах позволяет в полной мере защищать пользователя, а не просто его рабочее устройство. MaxPatrol Endpoint Security поддерживает связку MaxPatrol EDR + MaxPatrol EPP, а также интеграции с MaxPatrol SIEM, MaxPatrol VM, PT Sandbox и PT NAD. Это упрощает развёртывание ПО и минимизирует риски несовместимости.
Расширенная телеметрия
Большой набор телеметрии открывает гибкие возможности для Threat Hunting. Это выгодно отличает продукт от других решений на рынке с жёстко фиксированными настройками, что критически важно для SOC.
Улучшения модулей «Коррелятор» и «YARA-сканер»
В новой версии продукта доработаны механизмы сканирования и корреляции событий. При проверке процессов по YARA-правилам теперь можно задать список папок-исключений: процессы, чьи исполняемые файлы лежат в этих каталогах, не будут подвергаться сканированию. Кроме того, в модуле «Коррелятор» появилось кеширование событий на стороне агента, благодаря чему все необходимые поля корреляционных событий заполняются корректно и без потерь.
Сбор данных с рабочих станций Linux
Эксперты Positive Technologies обновили шаблоны политик для сбора данных на Linux. Вместо ранее использовавшихся модулей «Установщик auditd» и «Сбор данных из файлов журналов» теперь применяется единый модуль «Сбор данных с помощью Linux Audit». Собственный отказоустойчивый сборщик событий напрямую взаимодействует с штатной подсистемой ядра без необходимости устанавливать отдельную утилиту.
Усиленная самозащита и поддержка автономной работы агентов
Устройства остаются под защитой даже при отсутствии интернета и связи с управляющим сервером, что критически важно для изолированных сегментов. Работают все технологии анализа, даже локальный коррелятор. Встроенная система самозащиты агента предотвращает попытки его принудительной остановки, в том числе при наличии у злоумышленника административных привилегий в системе.
Для проверки устойчивости защиты на кибербитве Standoff 17 впервые организовали Endpoint Hack Zone, где хакеры тестировали актуальную версию MaxPatrol Endpoint Security, пытаясь обойти защиту.
Системные требования и развёртывание
В зависимости от задач компании MaxPatrol Endpoint Security может быть развёрнут как самостоятельное средство защиты конечных устройств или же совместно с платформой MaxPatrol SIEM для построения единой системы безопасности.
В первом варианте для установки управляющего сервера и сервера агентов MaxPatrol Endpoint Security требуется чистая 64-разрядная ОС. В число поддерживаемых входят Debian версии 10–12, Astra Linux Special Edition 1.7.6 и 1.8, а также «Альт Сервер» 10.1, 10.2 и 10.4. Перед развёртыванием управляющего сервера и сервера агентов в ОС должен быть установлен Docker CE версий 20.10.24–20.10.29. Также система поддерживает работу в среде виртуализации zVirt 4.2.
Если управляющий сервер либо сервер агентов предполагается развернуть на одном физическом или виртуальном сервере вместе с компонентами MaxPatrol 10, то ОС этого узла должна поддерживаться указанной системой.
Агенты можно установить на конечные устройства под управлением Windows и Linux. Для этого необходимо перенести установочный пакет на целевой хост. Сделать это можно вручную или с помощью средств автоматизации — плейбук Ansible или worker-агент.
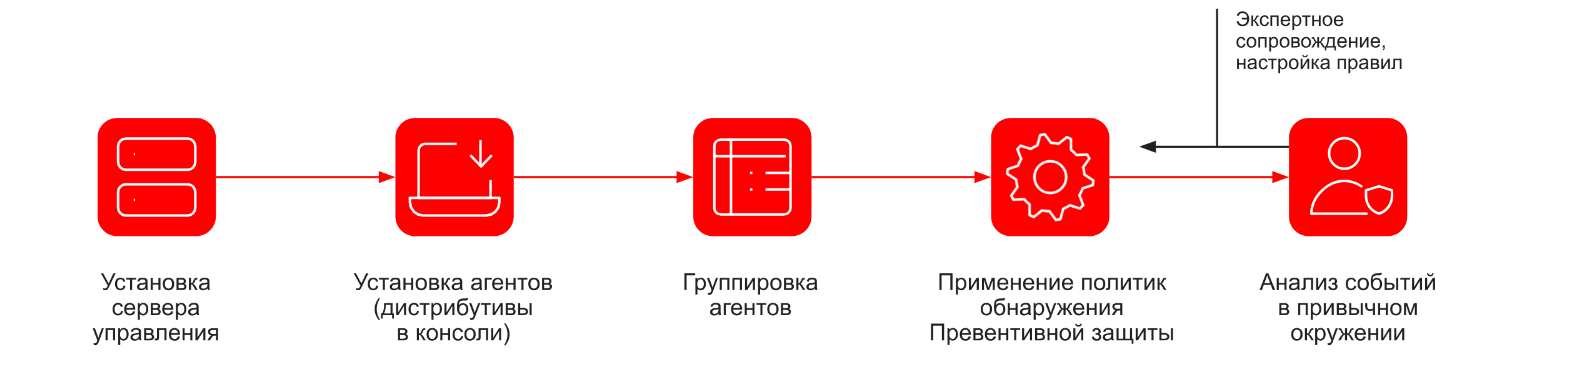
Процесс внедрения MaxPatrol Endpoint Security сводится к нескольким шагам:
- Установка сервера управления и сервера агентов.
- Развёртывание агентов на конечных устройствах — дистрибутивы загружаются непосредственно из консоли управления.
- Группировка агентов по подразделениям или критической значимости активов.
- Назначение политик обнаружения и превентивной защиты в соответствии с задачами организации.
- Мониторинг событий в едином интерфейсе консоли.
Рисунок 26. Процесс развёртывания MaxPatrol Endpoint Security 10
Для доступа к веб-интерфейсу и управления MaxPatrol Endpoint Security рекомендуется использовать актуальные версии браузеров Google Chrome или «Яндекс Браузер».
Выводы
При создании MaxPatrol Endpoint Security разработчики сфокусировались на практической безопасности конечных устройств. MaxPatrol Endpoint Security обеспечивает превентивную защиту серверов, рабочих станций и виртуальных машин за счёт постоянного контроля их состояния, мониторинга запускаемых приложений и подключаемых к ним устройств. Его задача — минимизировать угрозы и предотвращать атаки, а не просто фиксировать инциденты.
Широкий спектр методов автоматического реагирования и встроенная защита от шифровальщиков и вайперов позволяют блокировать угрозы, минимизируя поверхность атаки. Это означает, что с MaxPatrol Endpoint Security бизнес продолжит работать, даже если злоумышленнику удалось каким-то образом «дотянуться» до одного из конечных устройств инфраструктуры компании.
Достоинства:
- Единый агент с поддержкой более чем 30 операционных систем и защитой от отключения агента, даже если злоумышленник уже внутри периметра. Есть возможность автономной работы агентов в закрытом контуре.
- Выявление угроз разными методами: статический и динамический анализ — для обнаружения вредоносных программ, поведенческий анализ — для выявления сложных атак. Предусмотрен контроль USB-устройств и приложений.
- Поддержка работы с YARA-правилами и проверка файлов по индикаторам компрометации (IoC).
- Готовые шаблоны политик «из коробки», более 40 способов автоматического и ручного реагирования на одном устройстве или группе устройств.
- Быстрый старт с массовой установкой агентов на все устройства компании за один день. Развёртывание серверной части занимает менее получаса, а автопоиск устройств или импорт их из списка существенно сокращает время на установку агентов в большой распределённой инфраструктуре.
- Встроенный файловый менеджер и обозреватель процессов на конечном устройстве доступны прямо в веб-интерфейсе.
- Простая интеграция с системами классов SIEM, VM, Sandbox — как от Positive Technologies, так и от сторонних вендоров.
- Планировщик заданий для упрощения рутинной работы с агентами.
- Модуль Anti-Ransomware для оперативного восстановления зашифрованных, удалённых или повреждённых злоумышленниками файлов из резервной копии.
- Тест-драйв вместо пилотного тестирования даёт возможность ознакомиться с продуктом без развёртывания в собственной инфраструктуре, сэкономив при этом собственные аппаратные и трудовые ресурсы.
Недостатки:
- Без команды ИБ-специалистов интерпретация результатов работы комплекса может быть затруднительной. В этом случае вендор рекомендует обратиться к экспертам PT X, которые используют именно MaxPatrol Endpoint Security для защиты конечных устройств.
- Встроенный набор правил корреляции покрывает многие тактики из MITRE ATT&CK, но для детектирования тонких цепочек атак потребуется настройка кастомных правил. Их написание займёт время и требует экспертизы.
- Модуль «АнтиШифровальщик» на момент написания обзора функционирует в режиме тестирования (PoC, Proof of Concept).
- Ограниченная видимость уязвимостей в контейнерных средах. При использовании технологий контейнеризации MaxPatrol Endpoint Security рекомендуется дополнять другими средствами защиты — например, PT Container Security.


