


На Standoff 17 впервые полностью обесточили виртуальное государство

На Standoff 17 впервые полностью обесточили виртуальное государство

На Standoff 17 впервые полностью обесточили виртуальное государство

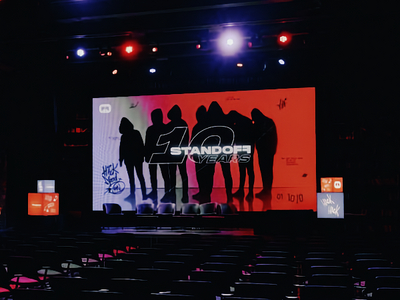
На кибербитве Standoff 17 произошло то, чего за десять лет существования соревнований еще не было. Сразу две команды атакующих смогли полностью отключить энергосистему виртуального Государства F, погрузив цифровую страну во тьму. Соревнования прошли с 16 по 19 июня в московском Кибердоме и собрали 23 команды белых хакеров из России, Казахстана, Монголии, Вьетнама, Индонезии и Нидерландов.

За несколько дней участники реализовали 245 критических событий на киберполигоне, который имитировал инфраструктуру сразу семи отраслей экономики.

Главной сенсацией стала атака команды Dataeli&only_f4st. Хакеры за 20 шагов вывели из строя все электроподстанции виртуального государства. Позже тот же сценарий смогла повторить команда cR4.sh. Для Standoff это исторический результат — раньше подобный масштабный блэкаут никому не удавался.

Самой атакуемой отраслью оказался телеком. Здесь зафиксировали 74 критических события, включая все девять уникальных сценариев атак. А вот ритейл, наоборот, интересовал атакующих заметно меньше — всего семь успешных инцидентов.

Победителем Standoff 17 стала российская команда DreamTeam. В первую пятерку также вошли cR4.sh, FR13NDS & RHACKERS, Cyb7rC0d3# и Dataeli&only_f4st. Общий призовой фонд соревнований составил 50 тысяч долларов.

На стороне защитников выступали девять команд. За время кибербитвы они выявили 551 инцидент, причем 54 из них были обнаружены непосредственно в процессе отражения атак. Лучший результат по количеству обнаруженных инцидентов показала команда ReKad Team, защищавшая железнодорожную инфраструктуру.

Одной из главных новинок Standoff 17 стала цифровая копия инфраструктуры сети «Вкусно — и точка». Атакующим предложили реализовать девять критических сценариев — от создания фальшивых заказов до захвата административных учетных записей. Однако здесь хакеры остались ни с чем: ни одну из поставленных целей выполнить не удалось.

Еще одной важной темой мероприятия стали открытые кибериспытания. Т-Банк объявил о запуске программы, в рамках которой исследователям безопасности предложат до 12 млн рублей за реализацию одного недопустимого события в корпоративной инфраструктуре.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru