


VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

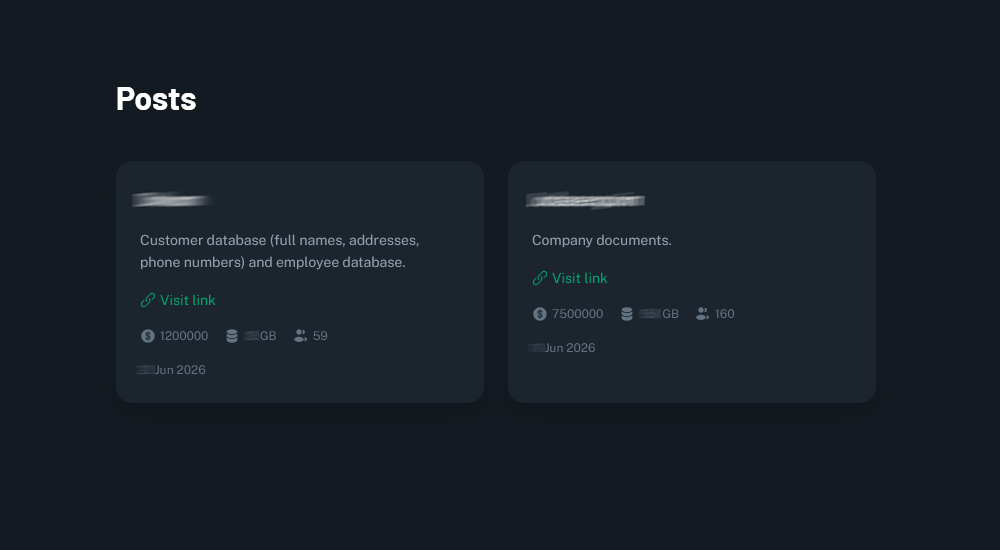
Специалисты «Эфшесть/F6» обнаружили новую группировку вымогателей VantaCore, которая атакует российский бизнес с помощью собственного набора вредоносных инструментов. Известно как минимум о четырёх жертвах, а суммы требуемых выкупов исчисляются миллионами долларов.

По оценке «Эфшесть/F6», VantaCore может быть новым названием ранее известной проукраинской группировки Thor.

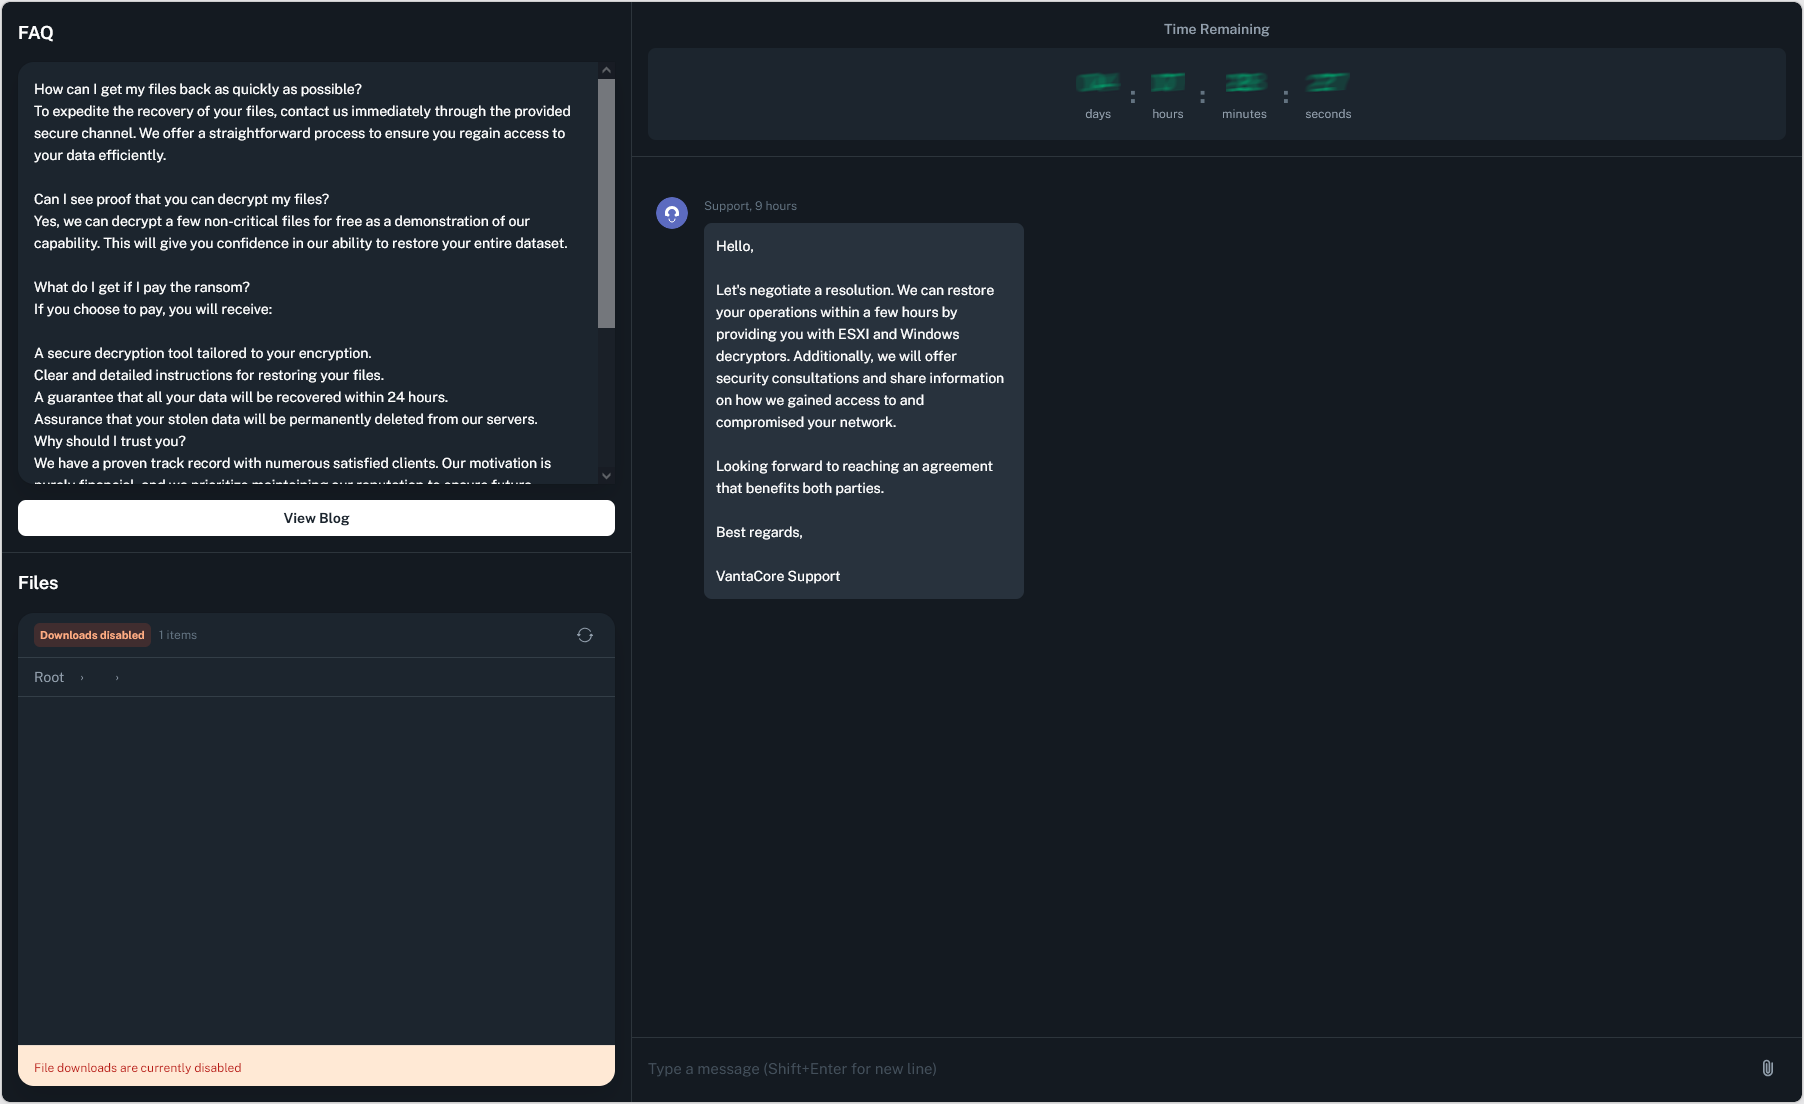
На связь указывают похожий дизайн чатов для переговоров с жертвами и иконка с рунической надписью THOR, найденная на сайте утечек. Сам ресурс появился не позднее 7 июня 2026 года.


Атакующие используют двойное и тройное вымогательство. Сначала они крадут данные, затем уничтожают резервные копии и шифруют критически важную информацию. Если компания не платит, похищенные материалы публикуют, продают или применяют для новых атак.


Для проникновения в инфраструктуру группа ищет слабозащищённые RDP- и VPN-сервисы, уязвимые публичные приложения и скомпрометированные учётные записи партнёров. Внутри сети злоумышленники перемещаются через SMB и RDP, используя легитимные аккаунты.

На заражённых Windows-системах они создают службы, устанавливают Tactical RMM и собственный бэкдор VantaCoreRAT. Для массовой доставки инструментов применяется авторский загрузчик VantaCoreLoader.

Перед запуском шифровальщика преступники останавливают защитные процессы с помощью AV/EDR-killer, после чего разворачивают программу-вымогатель VantaCore на серверах и рабочих станциях. Переговоры ведутся через чат в сети Tor, ссылка на который находится в записке с требованием выкупа.

Сама техника атаки, по мнению «Эфшесть/F6», не отличается особой изобретательностью. Зато набор инструментов полностью свой, а схема давления отлажена.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru