


Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

APT-группа HoneyMyte использовала новую версию бэкдора CoolClient в кампаниях кибершпионажа против государственных и частных организаций России, Мьянмы, Монголии, Пакистана и Индии. Обновлённый инструмент добрался до уровня ядра Windows и научился убедительнее прятать следы.

HoneyMyte — китайскоговорящая группа, которая преимущественно атакует государственные структуры в Европе и Азии.

CoolClient входит в её арсенал как минимум с 2022 года, но прежде работал в пользовательском режиме и подключал дополнительные плагины.

Новая версия использует подписанный драйвер ядра, выяснили эксперты Kaspersky GReAT. С его помощью бэкдор скрывает и защищает процессы, файлы и записи реестра, фильтрует сетевую информацию и поддерживает своё присутствие в заражённой системе.

В итоге защитным средствам сложнее его обнаружить, а специалистам — удалить. Бэкдор не просто поселился в Windows, а заранее поменял замки и заклеил глазок.


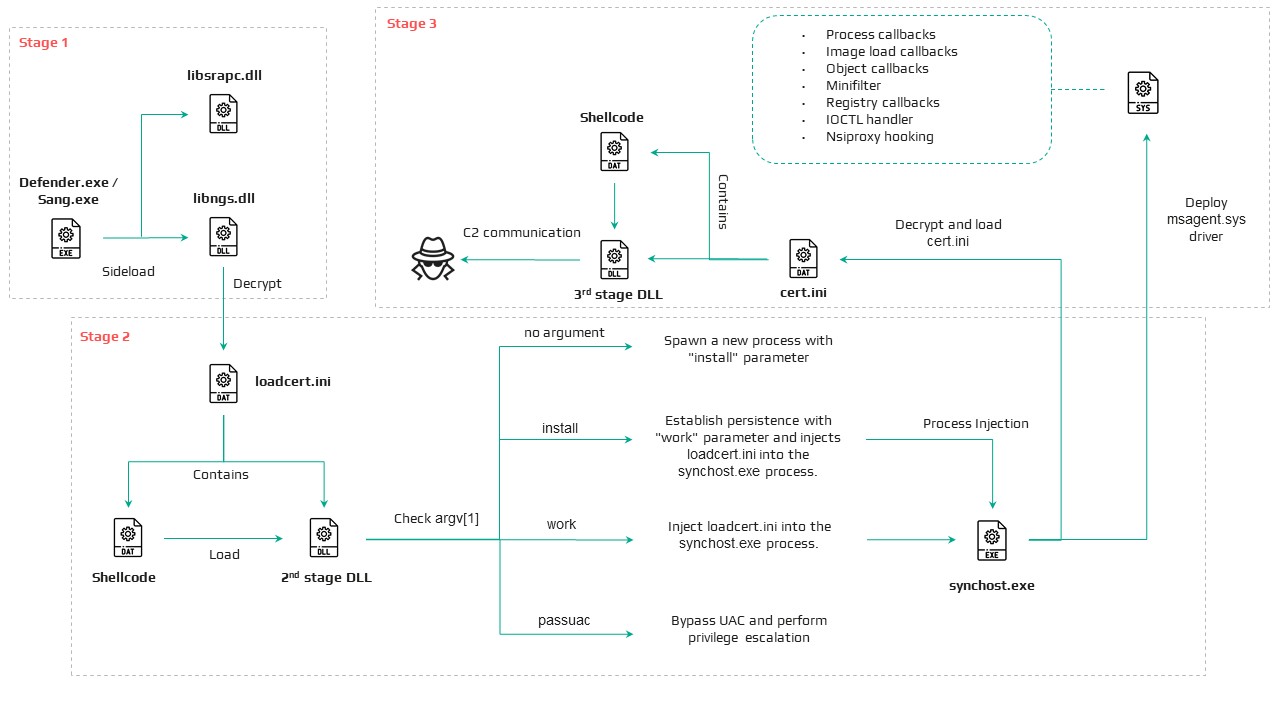
Для доставки CoolClient атакующие применяли другой известный бэкдор — PlugX. Перед установкой они добавляли в исключения Microsoft Defender нужный каталог и файл, чтобы встроенная защита Windows их игнорировала.

Затем злоумышленники создавали поддельный каталог Windows Defender и помещали туда компоненты CoolClient. Легитимную программу Sangfor переименовывали в defender.exe и использовали для загрузки зловредного файла libngs.dll.

Для закрепления в системе HoneyMyte создавала запланированную задачу. При запуске Windows она автоматически выполняла defender.exe с максимальными локальными привилегиями и снова активировала цепочку CoolClient.

Переход на уровень ядра заметно расширил возможности бэкдора и повысил его живучесть. Особенно иронично выглядит маскировка под Microsoft Defender: пока настоящий защитник смотрит в список исключений, поддельный defender.exe занимается ровно противоположной работой.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru