


Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

APT-группа HoneyMyte использовала новую версию бэкдора CoolClient в кампаниях кибершпионажа против государственных и частных организаций России, Мьянмы, Монголии, Пакистана и Индии. Обновлённый инструмент добрался до уровня ядра Windows и научился убедительнее прятать следы.

HoneyMyte — китайскоговорящая группа, которая преимущественно атакует государственные структуры в Европе и Азии.

CoolClient входит в её арсенал как минимум с 2022 года, но прежде работал в пользовательском режиме и подключал дополнительные плагины.

Новая версия использует подписанный драйвер ядра, выяснили эксперты Kaspersky GReAT. С его помощью бэкдор скрывает и защищает процессы, файлы и записи реестра, фильтрует сетевую информацию и поддерживает своё присутствие в заражённой системе.

В итоге защитным средствам сложнее его обнаружить, а специалистам — удалить. Бэкдор не просто поселился в Windows, а заранее поменял замки и заклеил глазок.


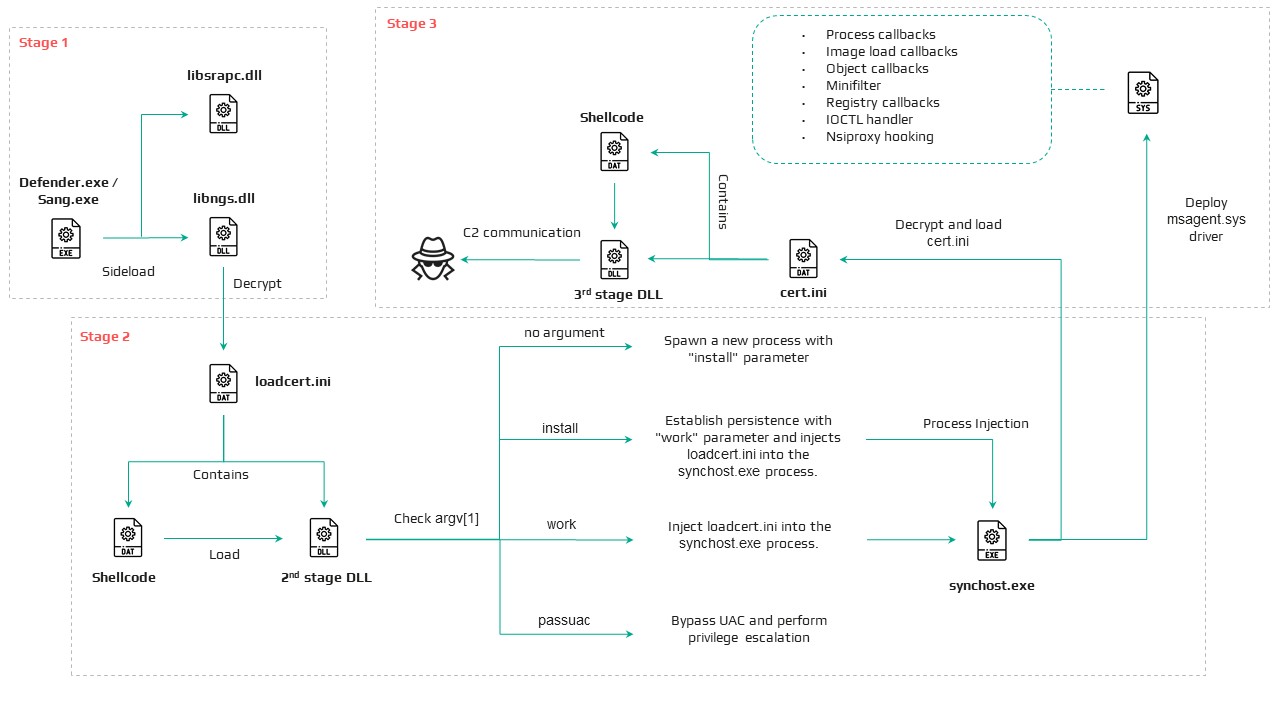
Для доставки CoolClient атакующие применяли другой известный бэкдор — PlugX. Перед установкой они добавляли в исключения Microsoft Defender нужный каталог и файл, чтобы встроенная защита Windows их игнорировала.

Затем злоумышленники создавали поддельный каталог Windows Defender и помещали туда компоненты CoolClient. Легитимную программу Sangfor переименовывали в defender.exe и использовали для загрузки зловредного файла libngs.dll.

Для закрепления в системе HoneyMyte создавала запланированную задачу. При запуске Windows она автоматически выполняла defender.exe с максимальными локальными привилегиями и снова активировала цепочку CoolClient.

Переход на уровень ядра заметно расширил возможности бэкдора и повысил его живучесть. Особенно иронично выглядит маскировка под Microsoft Defender: пока настоящий защитник смотрит в список исключений, поддельный defender.exe занимается ровно противоположной работой.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru