


Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

APT-группа HoneyMyte использовала новую версию бэкдора CoolClient в кампаниях кибершпионажа против государственных и частных организаций России, Мьянмы, Монголии, Пакистана и Индии. Обновлённый инструмент добрался до уровня ядра Windows и научился убедительнее прятать следы.

HoneyMyte — китайскоговорящая группа, которая преимущественно атакует государственные структуры в Европе и Азии.

CoolClient входит в её арсенал как минимум с 2022 года, но прежде работал в пользовательском режиме и подключал дополнительные плагины.

Новая версия использует подписанный драйвер ядра, выяснили эксперты Kaspersky GReAT. С его помощью бэкдор скрывает и защищает процессы, файлы и записи реестра, фильтрует сетевую информацию и поддерживает своё присутствие в заражённой системе.

В итоге защитным средствам сложнее его обнаружить, а специалистам — удалить. Бэкдор не просто поселился в Windows, а заранее поменял замки и заклеил глазок.


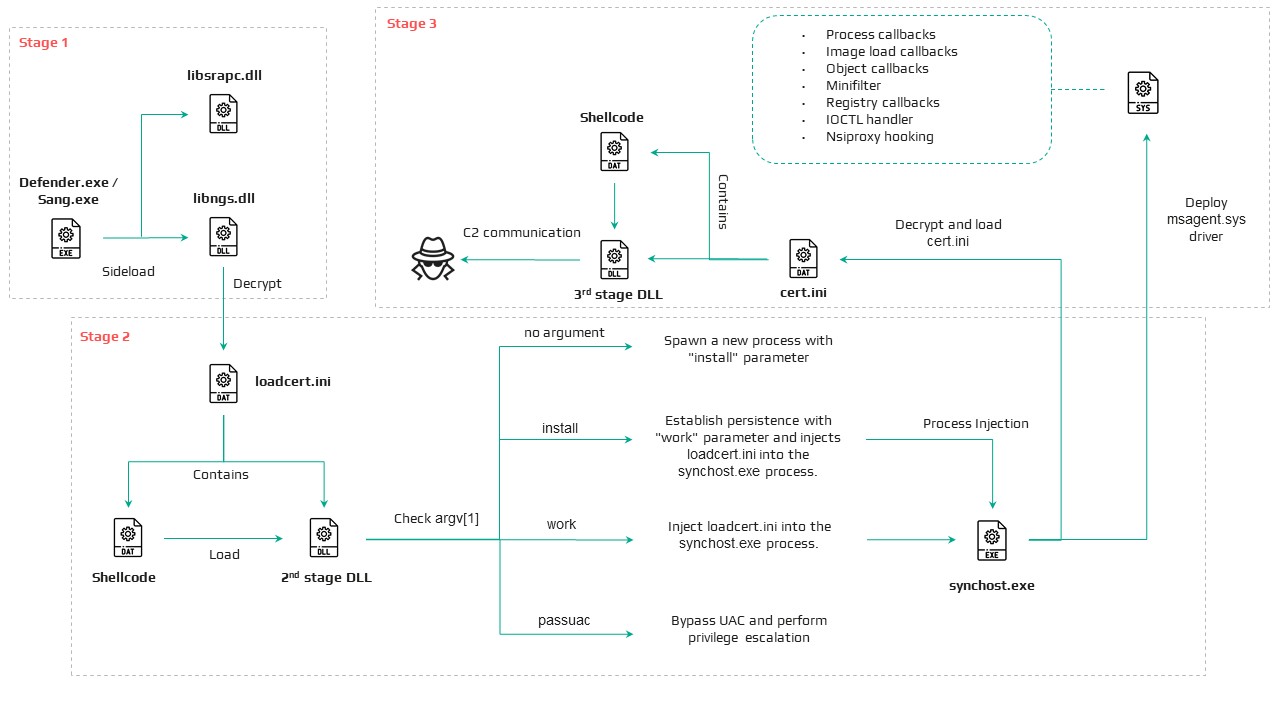
Для доставки CoolClient атакующие применяли другой известный бэкдор — PlugX. Перед установкой они добавляли в исключения Microsoft Defender нужный каталог и файл, чтобы встроенная защита Windows их игнорировала.

Затем злоумышленники создавали поддельный каталог Windows Defender и помещали туда компоненты CoolClient. Легитимную программу Sangfor переименовывали в defender.exe и использовали для загрузки зловредного файла libngs.dll.

Для закрепления в системе HoneyMyte создавала запланированную задачу. При запуске Windows она автоматически выполняла defender.exe с максимальными локальными привилегиями и снова активировала цепочку CoolClient.

Переход на уровень ядра заметно расширил возможности бэкдора и повысил его живучесть. Особенно иронично выглядит маскировка под Microsoft Defender: пока настоящий защитник смотрит в список исключений, поддельный defender.exe занимается ровно противоположной работой.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru