


Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

APT-группа HoneyMyte использовала новую версию бэкдора CoolClient в кампаниях кибершпионажа против государственных и частных организаций России, Мьянмы, Монголии, Пакистана и Индии. Обновлённый инструмент добрался до уровня ядра Windows и научился убедительнее прятать следы.

HoneyMyte — китайскоговорящая группа, которая преимущественно атакует государственные структуры в Европе и Азии.

CoolClient входит в её арсенал как минимум с 2022 года, но прежде работал в пользовательском режиме и подключал дополнительные плагины.

Новая версия использует подписанный драйвер ядра, выяснили эксперты Kaspersky GReAT. С его помощью бэкдор скрывает и защищает процессы, файлы и записи реестра, фильтрует сетевую информацию и поддерживает своё присутствие в заражённой системе.

В итоге защитным средствам сложнее его обнаружить, а специалистам — удалить. Бэкдор не просто поселился в Windows, а заранее поменял замки и заклеил глазок.


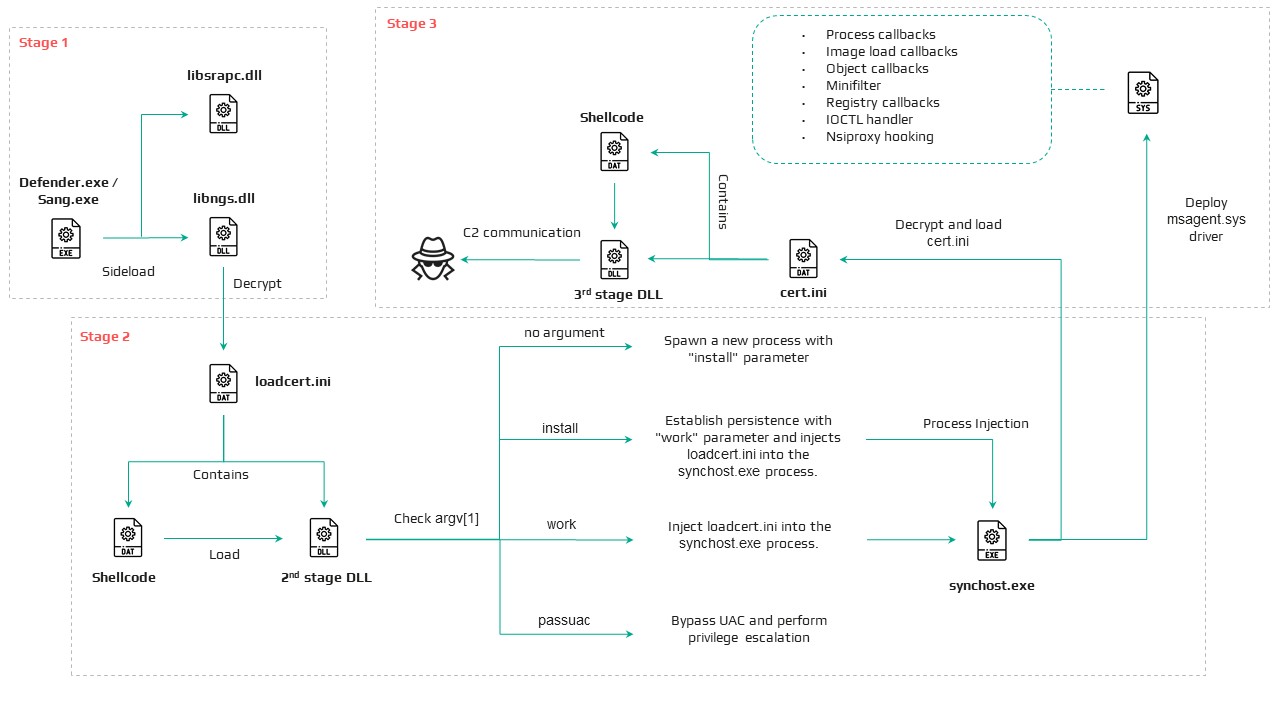
Для доставки CoolClient атакующие применяли другой известный бэкдор — PlugX. Перед установкой они добавляли в исключения Microsoft Defender нужный каталог и файл, чтобы встроенная защита Windows их игнорировала.

Затем злоумышленники создавали поддельный каталог Windows Defender и помещали туда компоненты CoolClient. Легитимную программу Sangfor переименовывали в defender.exe и использовали для загрузки зловредного файла libngs.dll.

Для закрепления в системе HoneyMyte создавала запланированную задачу. При запуске Windows она автоматически выполняла defender.exe с максимальными локальными привилегиями и снова активировала цепочку CoolClient.

Переход на уровень ядра заметно расширил возможности бэкдора и повысил его живучесть. Особенно иронично выглядит маскировка под Microsoft Defender: пока настоящий защитник смотрит в список исключений, поддельный defender.exe занимается ровно противоположной работой.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru