


Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

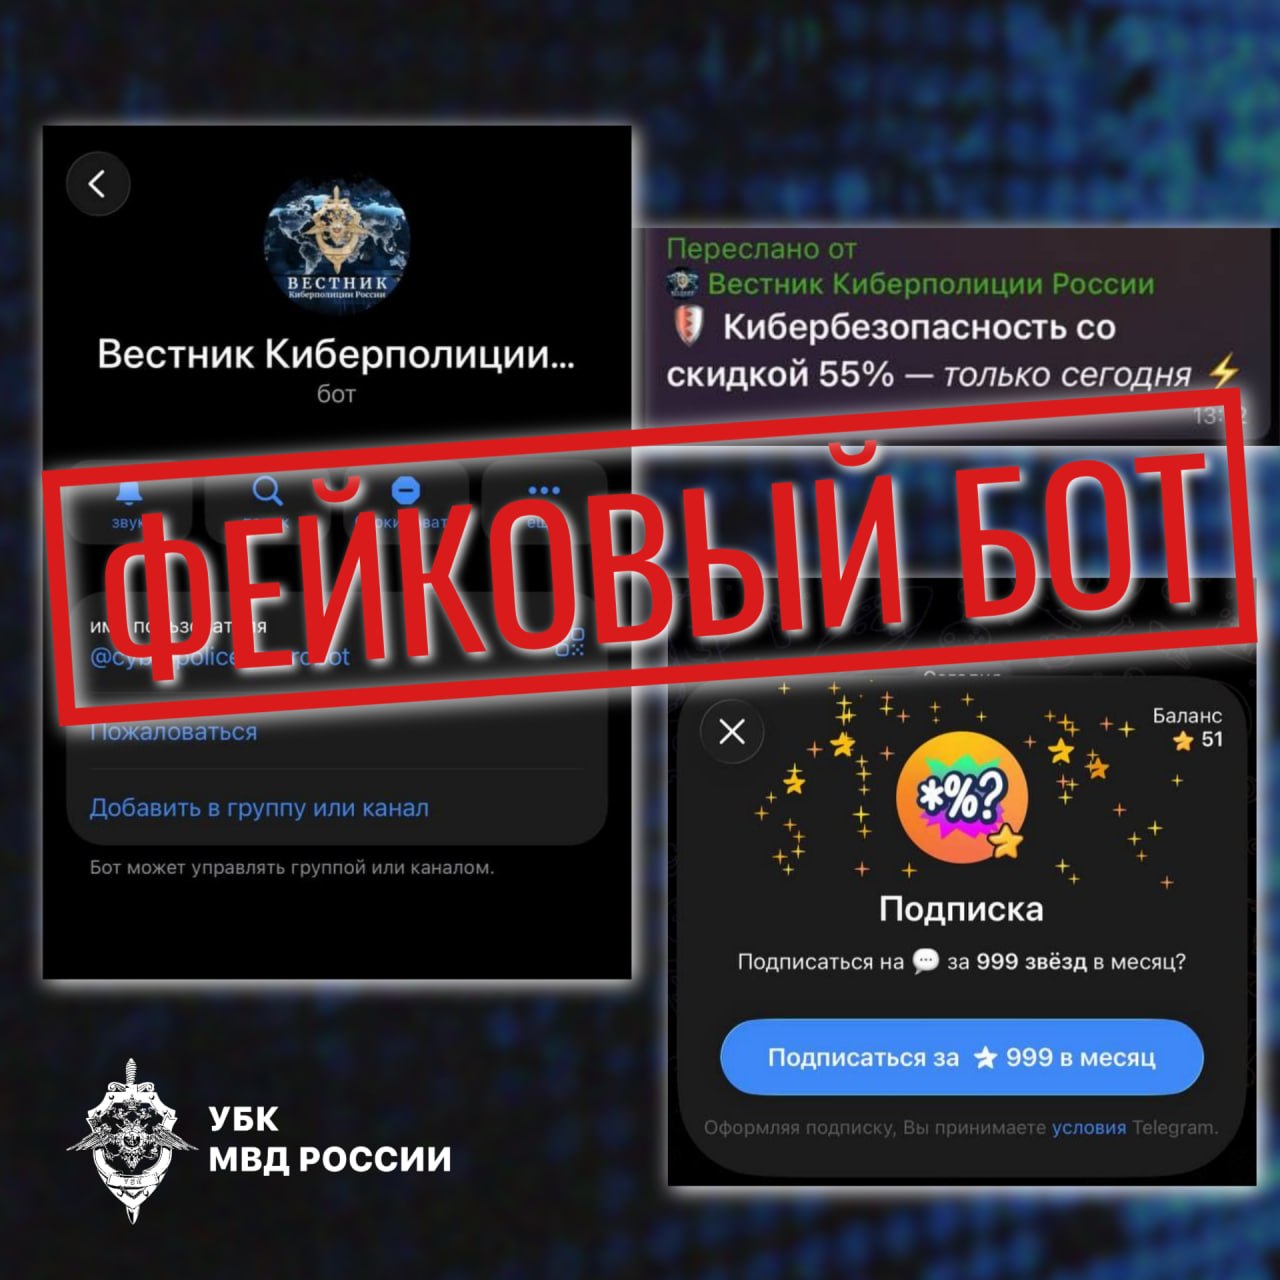
Мошенники создали поддельного Telegram-бота от имени Киберполиции России и прикрылись официальной символикой ведомства. Всё для солидности: аватар знакомый, легенда убедительная, а цель старая — добраться до денег или угнать аккаунт.

Пользователям предлагают оформить платную подписку от киберугроз. Видимо, обычного антивируса злоумышленникам показалось мало — теперь они торгуют защитой от самих себя.

Есть и второй сценарий. Бот просит сообщить шестизначный код подтверждения, после чего мошенники получают доступ к учётной записи жертвы в мессенджере. Передавать такие коды кому-либо нельзя: настоящим службам поддержки, полиции и другим организациям они не требуются.


В Киберполиции напомнили, что подразделения МВД России не оказывают платных услуг по информированию граждан о киберугрозах. Поэтому предложения купить у ведомства подписку, защиту или особое оповещение следует сразу отправлять туда, где им самое место, — в блокировку.

Официальный Telegram-бот Киберполиции России доступен по адресу @cyberpolicerus_bot. Перед началом общения стоит внимательно проверить имя: мошенники любят подменять буквы, добавлять символы и рассчитывать, что пользователь не заметит разницы.

Главное правило прежнее: никакие шестизначные коды никому не сообщаем, даже если на аватарке очень убедительный герб.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru