


Microsoft вставила рекламу апгрейда в Office даже для платных подписчиков

Microsoft вставила рекламу апгрейда в Office даже для платных подписчиков

Microsoft вставила рекламу апгрейда в Office даже для платных подписчиков

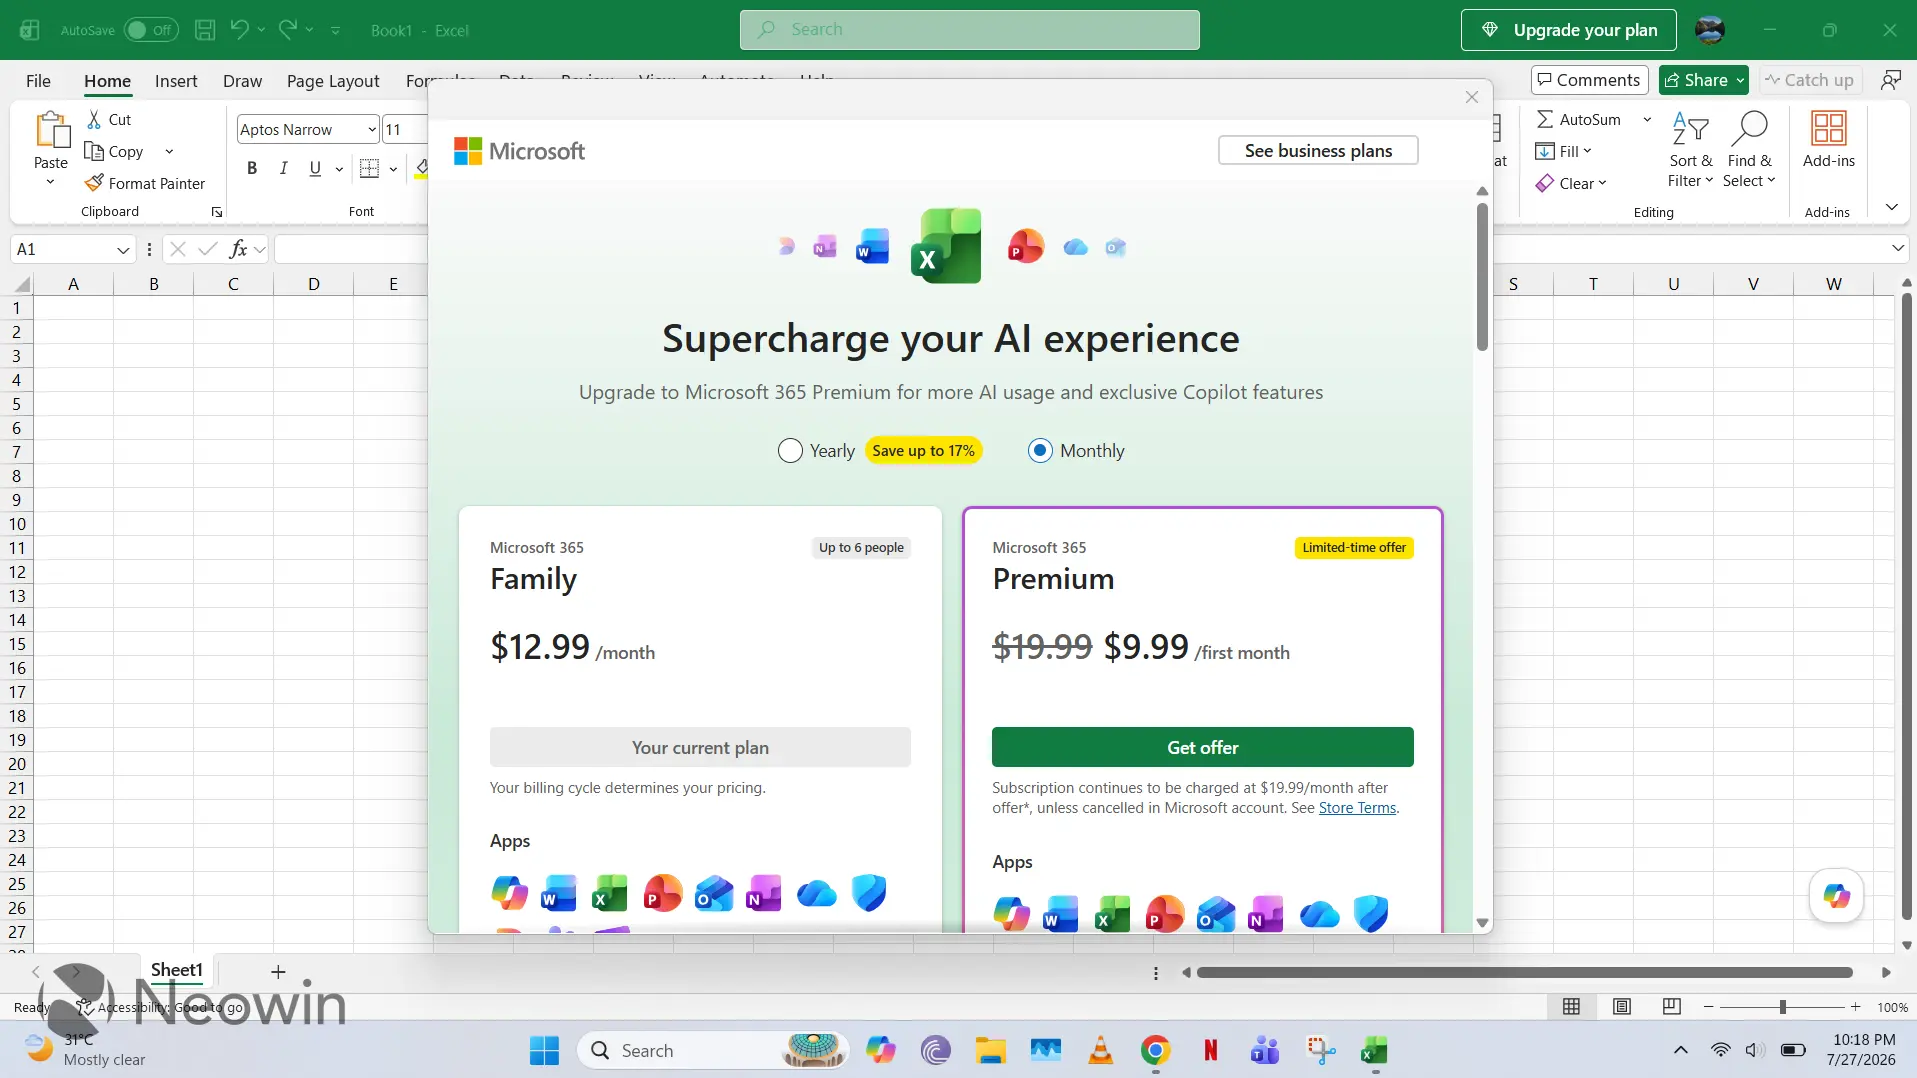
Microsoft решила, что одной подписки на Microsoft 365 мало, и начала показывать пользователям Word, Excel и PowerPoint настойчивое предложение заплатить ещё больше. В заголовке приложений появился баннер с иконкой бриллианта и надписью «Обновите свой план».

Его видят даже владельцы действующей подписки Microsoft 365, а кнопки «Спасибо, не надо» компания не предусмотрела, убрать рекламу штатными средствами нельзя.

После нажатия открывается окно с текущим тарифом и предложениями перейти на более дорогой. Например, подписчикам Microsoft 365 Family предлагают прокачать работу с ИИ и оформить Microsoft 365 Premium за $19,99 в месяц.


Для первого месяца может действовать скидка до $9,99, чтобы расставание с деньгами прошло чуть менее болезненно.

Ниже Microsoft на всякий случай перечисляет преимущества Microsoft 365: облачное хранилище, защиту от программ-вымогателей, увеличенные лимиты Copilot и электронную почту без рекламы. Последний пункт особенно хорош, когда сама реклама уже поселилась в оплаченных офисных приложениях.

Пользователи встретили нововведение без восторга. На порталах обратной связи Word и Excel появились десятки обсуждений и комментариев с жалобами на навязчивый баннер. Главная претензия звучит так: люди уже платят за продукт, но всё равно получают неснимаемую рекламу более дорогой подписки.

Ранее Microsoft провернула похожий трюк в Teams и тоже получила волну недовольства. Теперь компания расширила рекламный эксперимент на основные приложения Office.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru