


Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

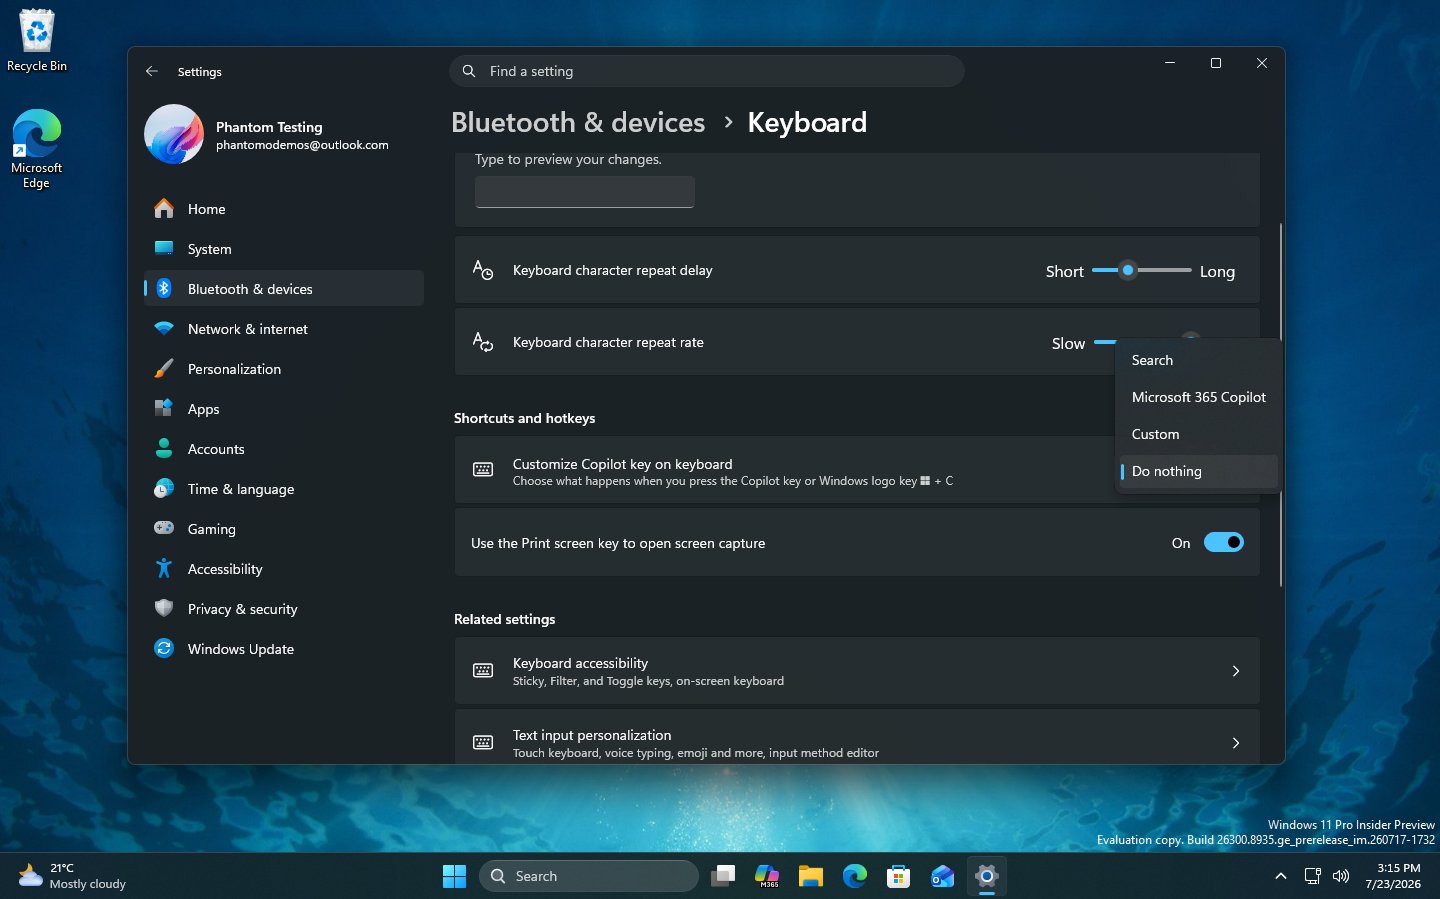
Microsoft нашла новое применение для клавиши Copilot — не делать вообще ничего. В экспериментальных сборках Windows 11 обнаружили настройку Do nothing, которая позволяет полностью отключить кнопку запуска ИИ-помощника на совместимых компьютерах.

Новую опцию заметил энтузиаст под ником phantomofearth. Она появилась в разделе «Bluetooth и устройства» → «Клавиатура» рядом с другими вариантами переназначения клавиши.

Сейчас на неё можно повесить запуск Microsoft 365 Copilot, поиск или пользовательское действие.


Функция пока доступна не всем участникам тестирования. Некоторые пользователи утверждают, что получили её раньше, тогда как на других компьютерах настройка отсутствует. Вероятно, Microsoft развёртывает нововведение поэтапно.

Клавиша Copilot появилась на новых Windows-ноутбуках в 2024 году. Производителям предложили заменить ею правый Ctrl, чтобы подчеркнуть наступление эпохи ИИ-компьютеров.

Правда, объяснить покупателям, чем такие машины принципиально лучше обычных мощных ПК, получилось не слишком убедительно.

В мае 2026 года Microsoft уже начала сдавать позиции: компания пообещала разрешить возвращать кнопке функцию правого Ctrl, хотя и с ограничениями. До этого пользователям приходилось обращаться к сторонним решениям вроде NoCopilotKey, чтобы случайное нажатие не вызывало ИИ-помощника.

Теперь отключить кнопку можно будет штатными средствами, если настройка доберётся до стабильной Windows 11.

Copilot продолжает проникать в Проводник и другие части системы, но хотя бы одна дверь перед ним наконец сможет остаться закрытой.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru