


Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Microsoft начала массово развёртывать функцию «Возобновить» для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) в Windows 11. Она позволяет открыть на компьютере чат, которым пользователь только что занимался на Android-смартфоне. Звучит как аналог Handoff от Apple. Работает тоже почти красиво, пока не запускается сам WhatsApp.

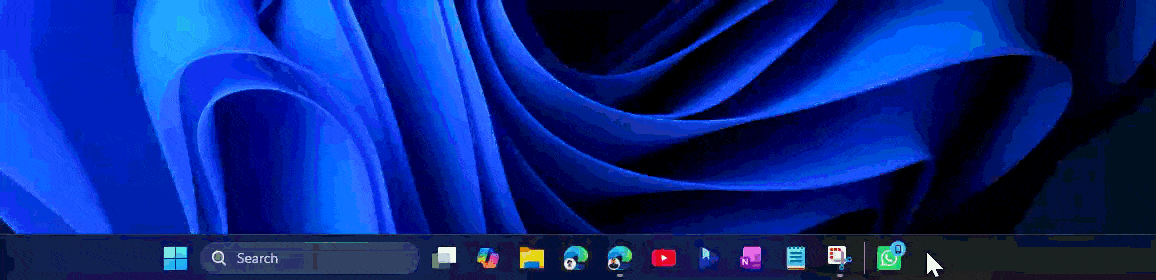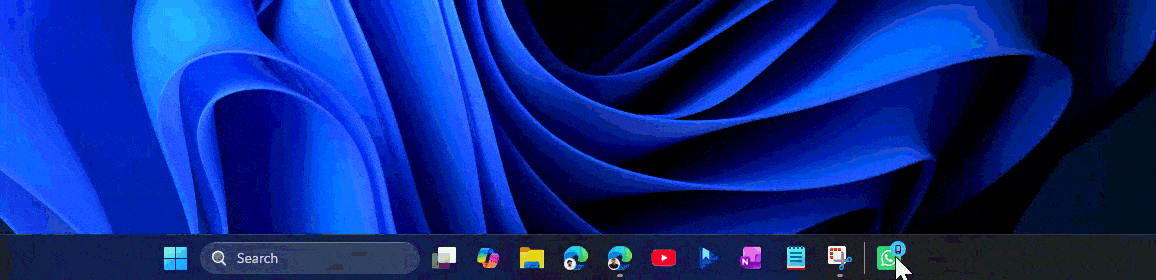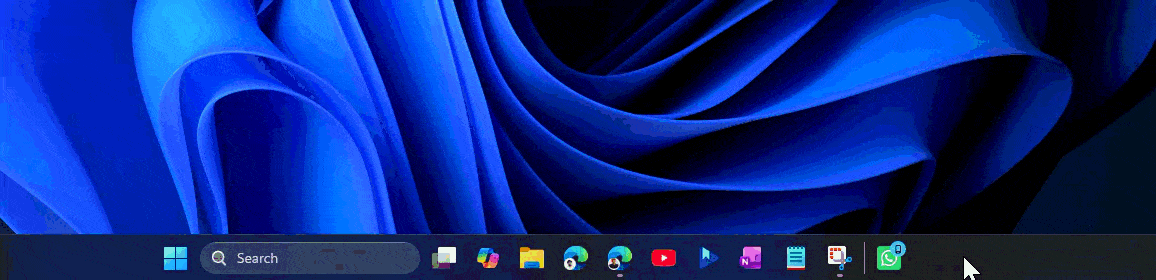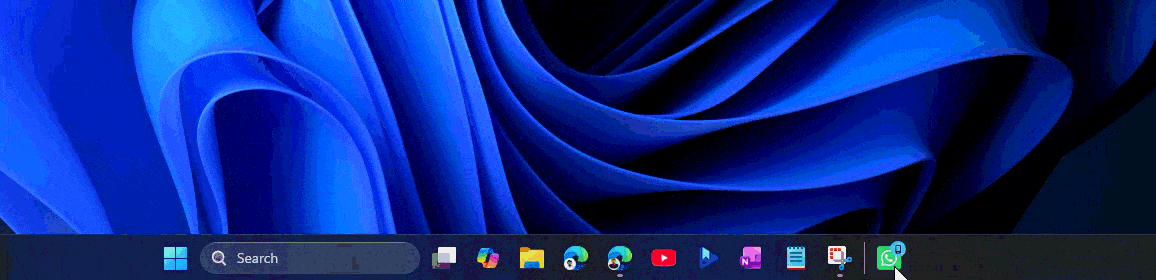
После получения сообщения на панели задач появляется логотип мессенджера с маленьким значком телефона.


Он отделён от остальных приложений вертикальной чертой. При наведении Windows предлагает продолжить на этом компьютере, а после нажатия открывает нужный чат.

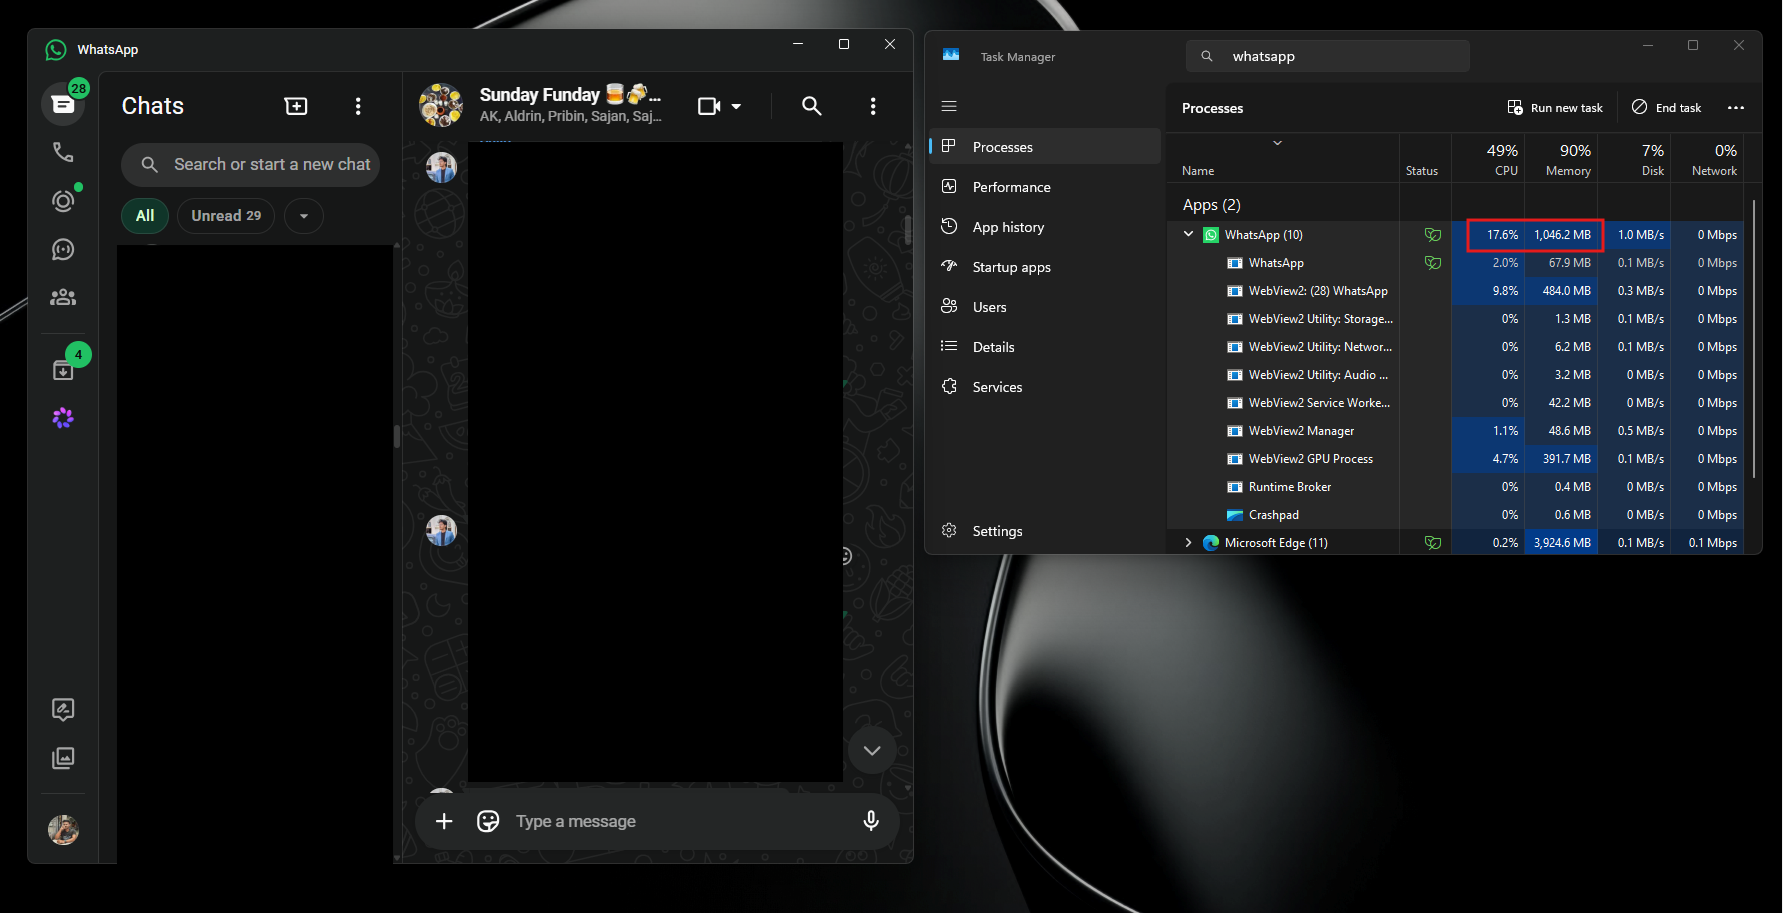
Проблема в том, что клиент WhatsApp для Windows может загружаться дольше, чем пользователь достанет телефон и ответит самостоятельно. Приложение работает как оболочка WebView2 с веб-версией мессенджера внутри.


После синхронизации чатов оно способно занимать около 1,2 Гбайт оперативной памяти, тормозить при прокрутке и не спешить с отправкой сообщений.


Получается странный аттракцион: Microsoft два года строила удобный мост между Android и Windows, а на другом берегу поставили медленный веб-клиент.

Отключить перенос WhatsApp можно в разделе «Параметры» → «Приложения» → «Возобновить». Уведомления мессенджера после этого продолжат работать.

Сама идея у Microsoft отличная. Но быстрый ярлык для запуска медленного приложения не делает приложение быстрее. Он просто помогает добраться до тормозов раньше.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru