


Вредонос ClickLock запирает macOS и не отпускает без пароля

Вредонос ClickLock запирает macOS и не отпускает без пароля

Вредонос ClickLock запирает macOS и не отпускает без пароля

Исследователи из Group-IB обнаружили новый стилер для macOS, который выбивает пароль из жертвы почти буквально. ClickLock Stealer блокирует нормальную работу компьютера, пока пользователь не введёт настоящие данные от учётной записи. С мая 2026 года от вредоноса пострадали не менее 100 человек в 33 странах.

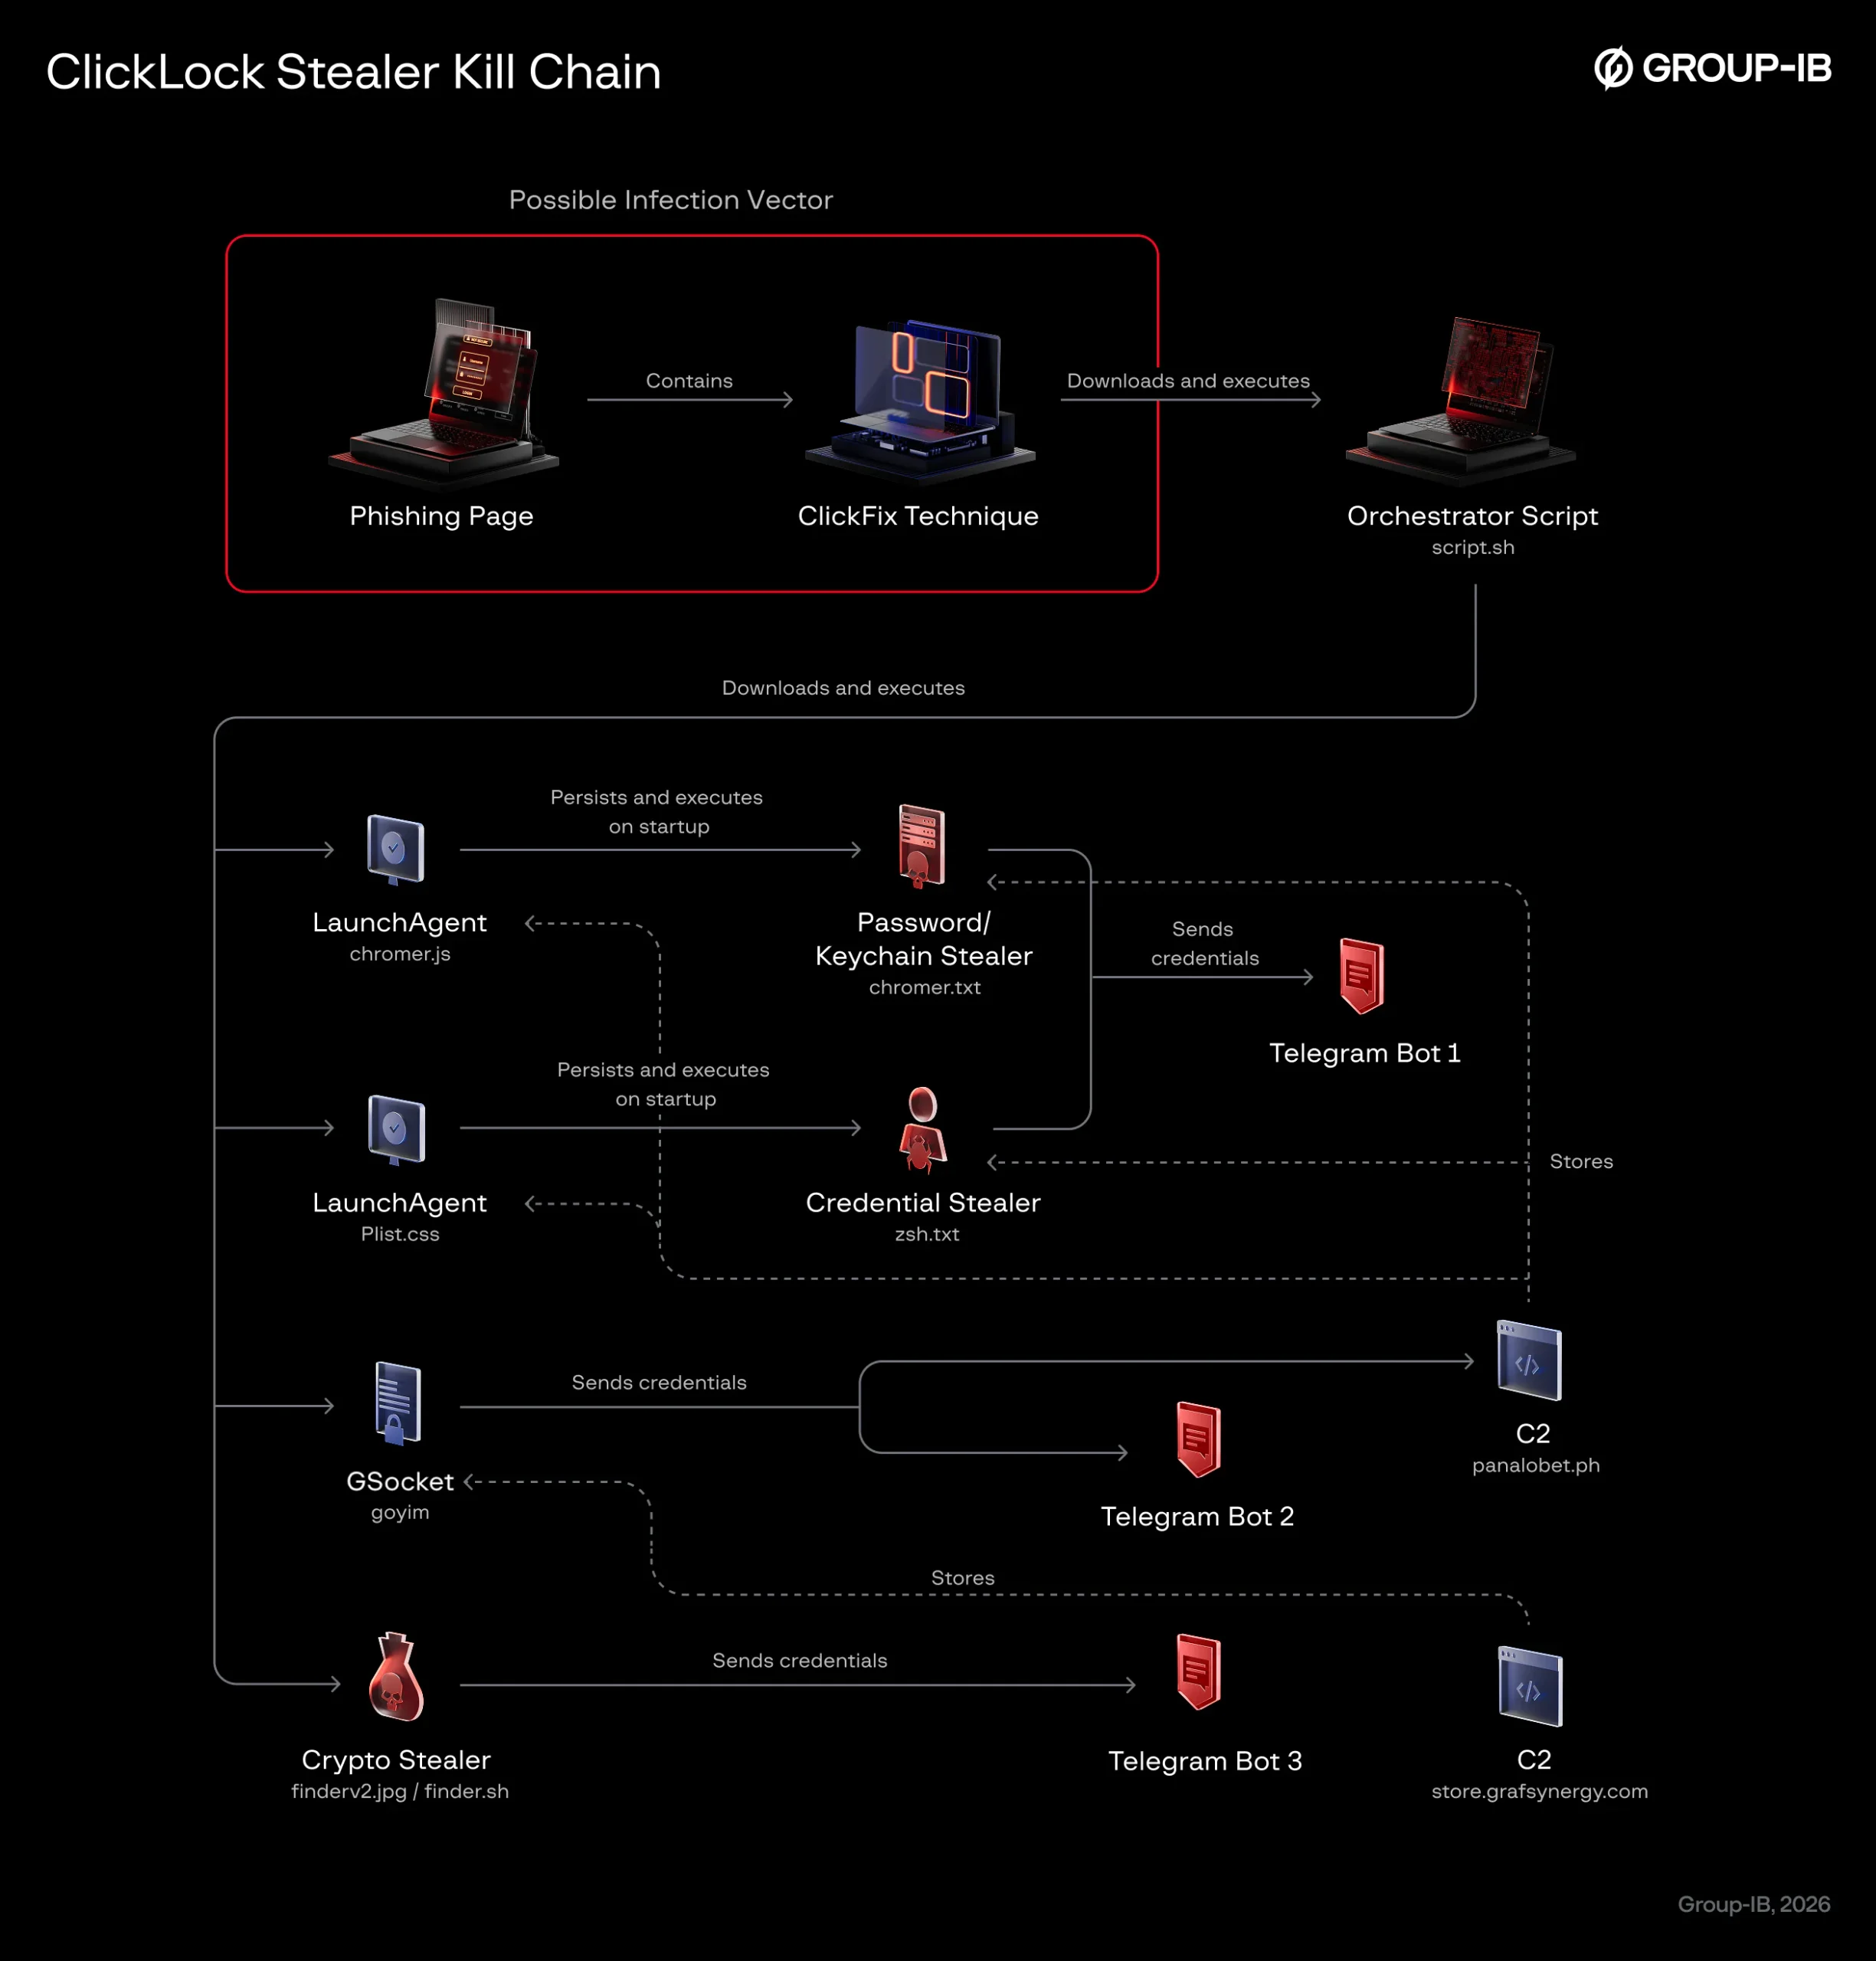
Атака начинается с поддельной проверки Cloudflare. Пользователю предлагают вставить команду в Терминал, после чего скрипт показывает фальшивую проверку браузера с прогресс-баром.

Пока будущая жертва любуется анимацией, вредонос загружает четыре модуля со взломанных сайтов на WordPress. Затем появляется убедительное окно macOS с именем пользователя и просьбой ввести пароль. ClickLock проверяет его через локальную службу каталогов и отправляет операторам только рабочие данные.


Нажать «Отмена» и уйти не получится. Вредонос устанавливает два LaunchAgent-модуля, которые активируются при следующем входе. Один каждые 210 миллисекунд закрывает все видимые приложения, оставляя на экране лишь окно ввода пароля.

Второй таким же способом заставляет жертву подтвердить настоящий запрос Keychain, чтобы украсть ключ Chrome Safe Storage. Отдельный процесс на несколько часов глушит Центр уведомлений.

Добыча получается внушительной: данные восьми браузеров, расширений 31 криптокошелька и семи менеджеров паролей, восемь настольных кошельков, Keychain, история команд, FTP-учётки и адреса в шести блокчейнах. Украденное уходит через Telegram-ботов и взломанные домены. В системе остаётся замаскированный бэкдор GSocket.

Большинство модулей после работы удаляются и подделывают временные метки файлов. Кто стоит за кампанией, пока неизвестно. Связь с техникой ClickFix исследователи считают весьма вероятной, но сами фишинговые страницы не наблюдали.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru