


Мониторы LG тайком устанавливают приложение с рекламой McAfee

Мониторы LG тайком устанавливают приложение с рекламой McAfee

Мониторы LG тайком устанавливают приложение с рекламой McAfee

Некоторые мониторы LG при подключении к компьютеру с Windows могут автоматически устанавливать фирменное приложение, а затем предлагать пользователю пробную версию антивируса McAfee. Согласия на этот программный сюрприз, судя по всему, никто особенно не спрашивает.

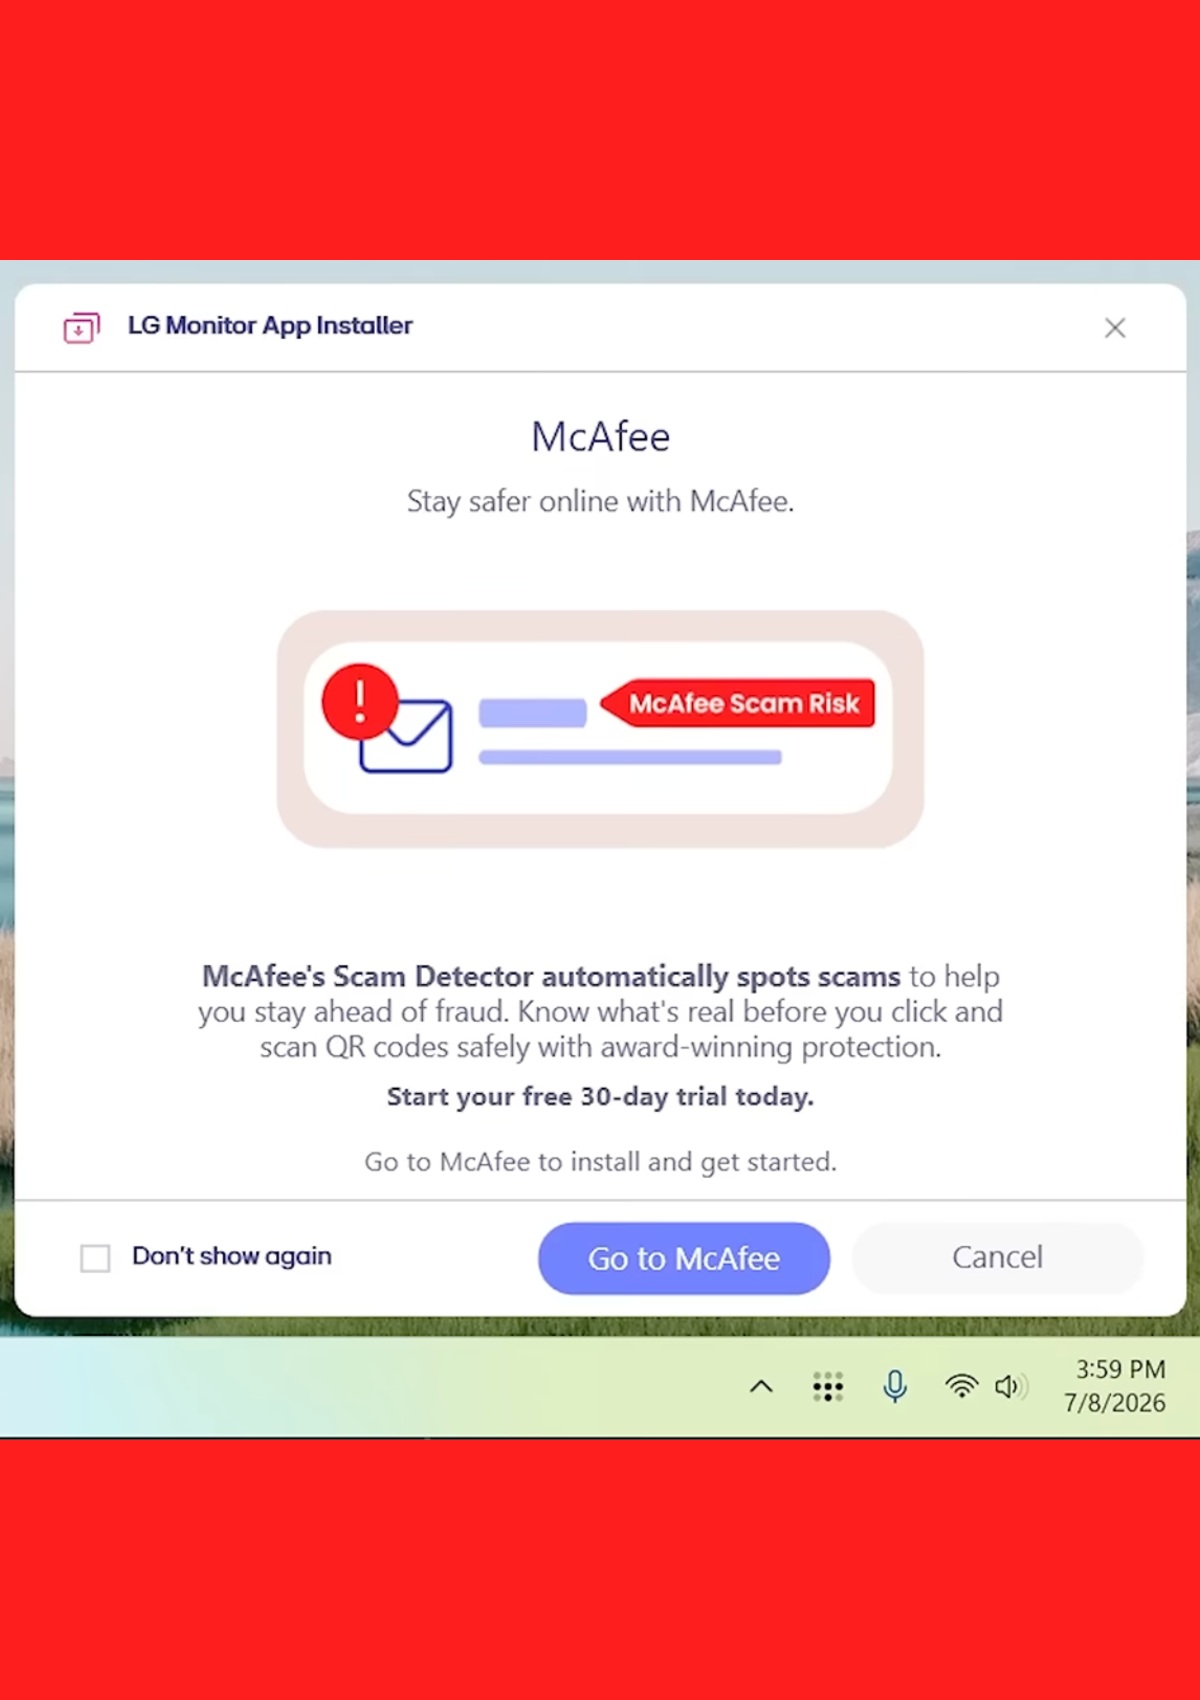
На такое поведение обратил внимание YouTube-канал Gamers Nexus. После подключения монитора Windows Update загружает LG Monitor App Installer — приложение-компаньон для устройства.

Установка проходит через штатный механизм Windows, который автоматически ищет драйверы и сопутствующий софт для нового оборудования.

По данным исследователей, отдельное и понятное подтверждение установки при этом не появляется. Более того, приложение запрашивает доступ ко всем системным ресурсам. Само по себе это ещё не делает программу вредоносной, но выглядит особенно занятно с учётом того, что пользователь мог вообще не планировать её устанавливать.


Первым заметным результатом работы утилиты становится предложение попробовать McAfee. Gamers Nexus обнаружил такое поведение не только у новых моделей.

Автоматическая установка срабатывала и при подключении мониторов LG, выпущенных около трёх лет назад, включая устройства, уже использовавшиеся в офисе издания.

Производители часто предлагают программы для настройки изображения, обновления прошивки и управления дисплеями. Проблема начинается, когда полезный механизм доставки драйверов превращается в служебный вход для необязательного софта и рекламы.

Пользователи могут проверить список установленных приложений Windows и удалить ненужные утилиты LG. Компаниям стоит также контролировать автоматическую установку программ после подключения периферии.

На момент публикации LG не прокомментировала ситуацию. Microsoft тоже пока не объяснила, где заканчивается забота о владельце нового устройства и начинается доставка рекламы прямо в систему. Монитор, конечно, умный, но самостоятельно выбирать антивирус его вроде никто не просил.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru