


GitHub, Apple и Google вернулись в Россию после часового сбоя

GitHub, Apple и Google вернулись в Россию после часового сбоя

GitHub, Apple и Google вернулись в Россию после часового сбоя

Сайты GitHub, Apple и Google снова открываются у пользователей в России. Сервисы были недоступны около часа, после чего соединение восстановилось без каких-либо официальных объяснений.

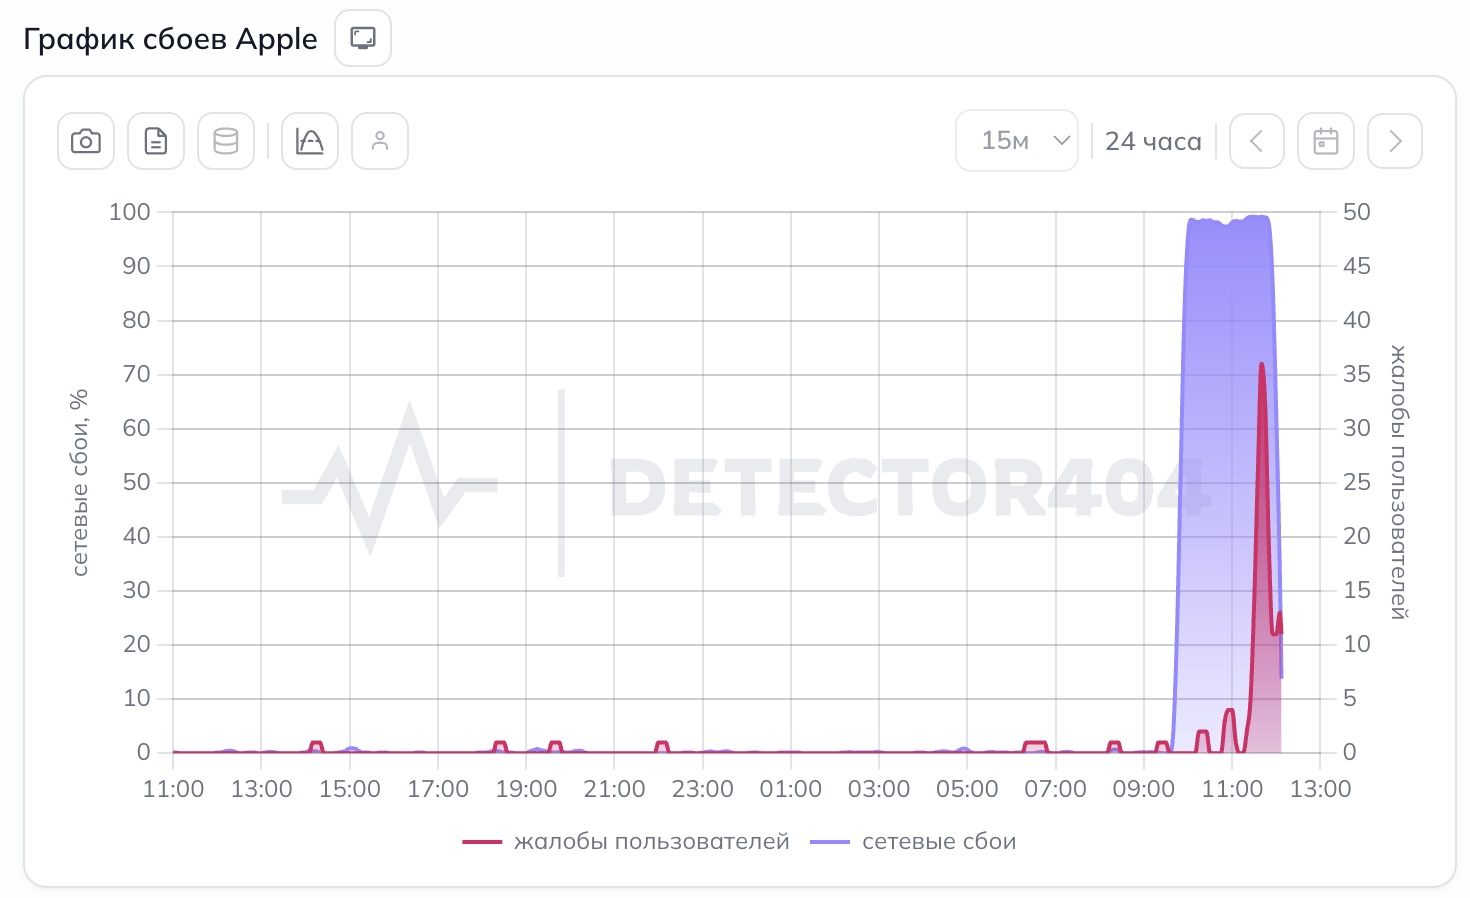
Проблемы начались примерно в 10:00 по московскому времени. GitHub не открывался с российских IP-адресов, не работал доступ к репозиториям и могли возникать сбои при выполнении Git-операций. При подключении через иностранные IP платформа продолжала работать штатно.

Перебои подтверждал сервис Detector404, отслеживающий пользовательские жалобы. Одновременно возникли трудности с доступом к официальным сайтам Apple и Google: страницы либо зависали на бесконечной загрузке, либо выдавали ошибку. Соединение устанавливалось с переменным успехом.

Теперь все три ресурса снова доступны. Таким образом, глобальные сервисы исчезли из российского сегмента интернета примерно на час, а затем так же внезапно вернулись.


Причина произошедшего остается неизвестной. GitHub, Apple и Google публично ситуацию не комментировали. Роскомнадзор также пока не сообщил, были ли перебои связаны с техническим сбоем, маршрутизацией или ограничениями доступа.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru