


Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Исследователи Seqrite обнаружили фишинговую кампанию против российских аэрокосмических компаний. Схема получилась уже знакомая: письмо якобы со счётом от реальной авиационной организации. Но внутри не бухгалтерия, а удалённый доступ к компьютеру жертвы через AnyDesk.

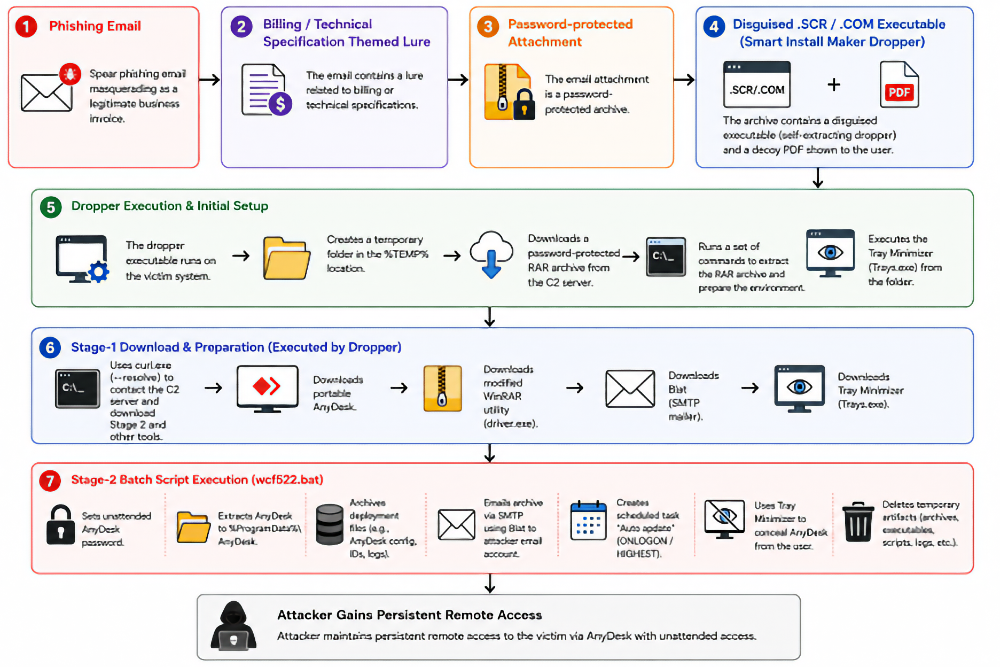
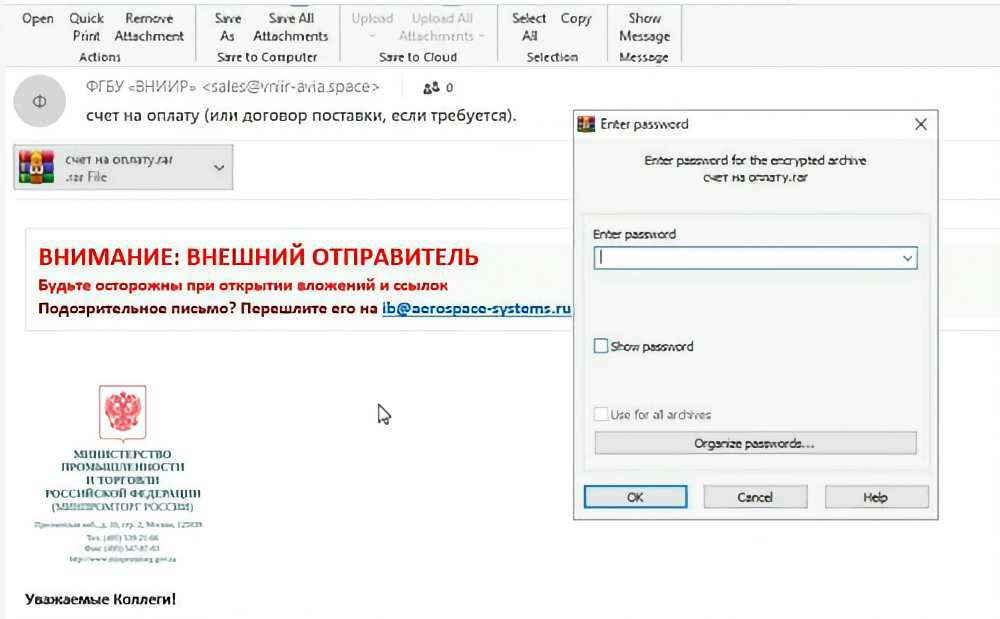
Атака начинается с письма, отправленного от имени ВНИИР. Домен похож на настоящий, тема про счёт, оформление с логотипом Минпромторга. Для убедительности всё как надо.

Однако фейковый домен зарегистрировали всего за несколько дней до рассылки, а список получателей скрыт, что намекает на массовую отправку.


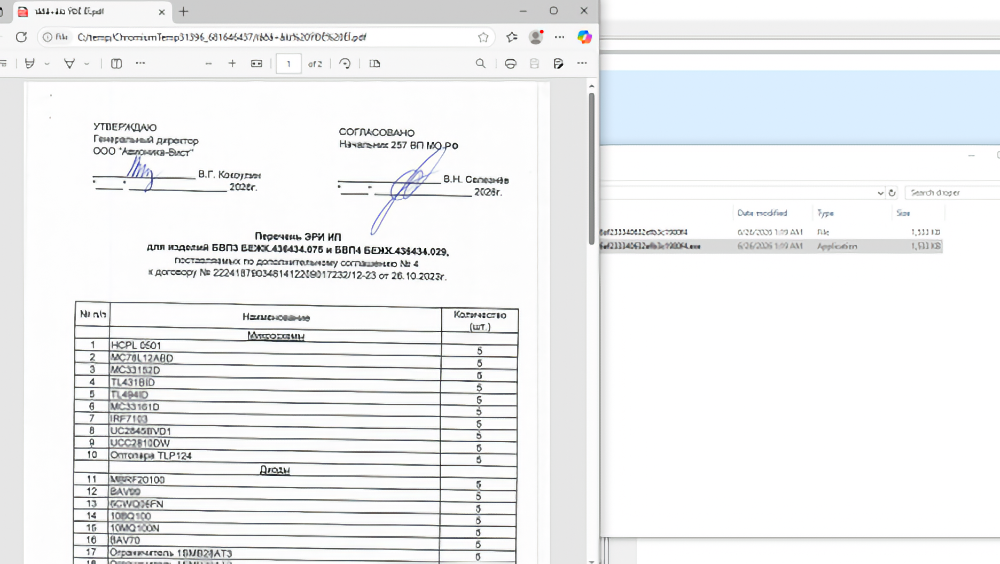
Во вложении лежит запароленный архив. Пароль заботливо указан в тексте письма: пользователю удобно, защитным системам — уже не очень. Внутри находится дроппер, собранный с помощью Smart Install Maker. После запуска он показывает на экране PDF-приманку со счётом, а сам тем временем распаковывает файлы во временную папку и тянет с командного сервера второй архив.


В этом наборе — портативный AnyDesk, почтовая утилита Blat, Tray Minimizer и batch-скрипт. Последний делает всю грязную работу: ждёт около минуты, чтобы пережить песочницы, задаёт фиксированный пароль AnyDesk, копирует его в ProgramData и запускает. После этого операторы могут заходить на машину без лишних вопросов и всплывающих просьб.

Затем скрипт упаковывает настройки AnyDesk в защищённый архив и отправляет их злоумышленникам через Blat по SMTP. Для закрепления создаётся задача с кривым названием Auto apdate, а временные файлы удаляются, чтобы расследователям было веселее копаться в следах.


Seqrite подозревает связь с группой Rare Werewolf, также известной как Librarian Ghouls и Rezet. Её активность фиксируют как минимум с 2019 года, а среди целей ранее были организации в России, Беларуси и Казахстане, включая аэрокосмический сектор и тяжёлую промышленность.

Главная фишка атаки — минимум экзотики. Вместо редкого вредоноса используются легитимные инструменты: AnyDesk, Blat и переименованный WinRAR.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru