


Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Исследователи Seqrite обнаружили фишинговую кампанию против российских аэрокосмических компаний. Схема получилась уже знакомая: письмо якобы со счётом от реальной авиационной организации. Но внутри не бухгалтерия, а удалённый доступ к компьютеру жертвы через AnyDesk.

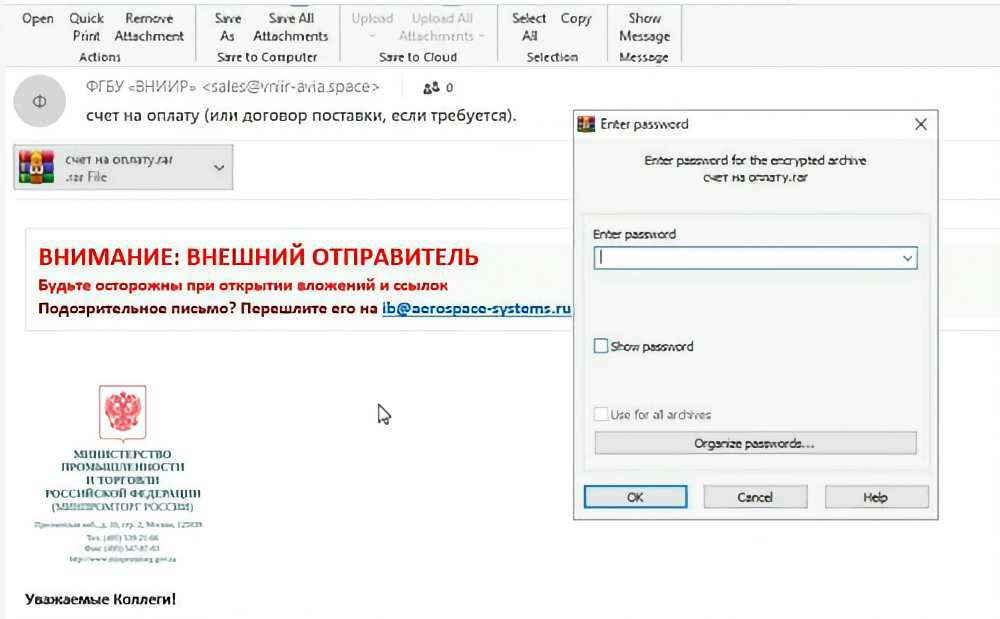
Атака начинается с письма, отправленного от имени ВНИИР. Домен похож на настоящий, тема про счёт, оформление с логотипом Минпромторга. Для убедительности всё как надо.

Однако фейковый домен зарегистрировали всего за несколько дней до рассылки, а список получателей скрыт, что намекает на массовую отправку.


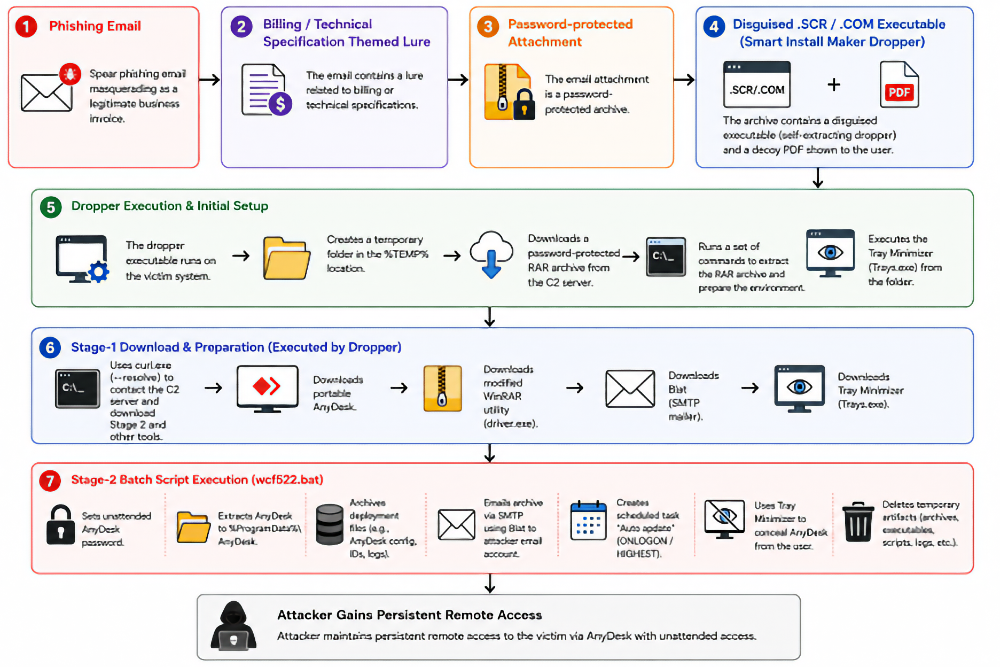
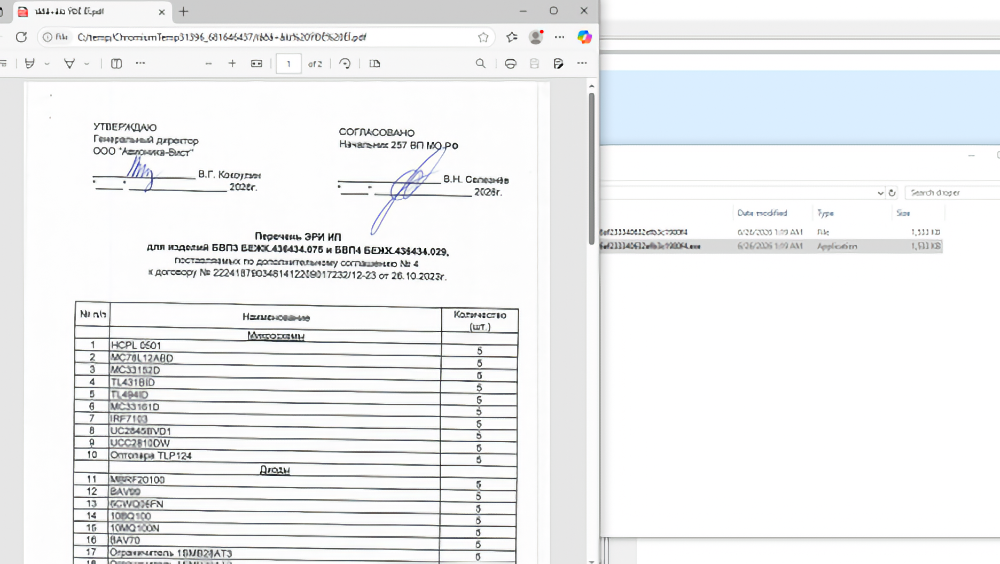
Во вложении лежит запароленный архив. Пароль заботливо указан в тексте письма: пользователю удобно, защитным системам — уже не очень. Внутри находится дроппер, собранный с помощью Smart Install Maker. После запуска он показывает на экране PDF-приманку со счётом, а сам тем временем распаковывает файлы во временную папку и тянет с командного сервера второй архив.


В этом наборе — портативный AnyDesk, почтовая утилита Blat, Tray Minimizer и batch-скрипт. Последний делает всю грязную работу: ждёт около минуты, чтобы пережить песочницы, задаёт фиксированный пароль AnyDesk, копирует его в ProgramData и запускает. После этого операторы могут заходить на машину без лишних вопросов и всплывающих просьб.

Затем скрипт упаковывает настройки AnyDesk в защищённый архив и отправляет их злоумышленникам через Blat по SMTP. Для закрепления создаётся задача с кривым названием Auto apdate, а временные файлы удаляются, чтобы расследователям было веселее копаться в следах.


Seqrite подозревает связь с группой Rare Werewolf, также известной как Librarian Ghouls и Rezet. Её активность фиксируют как минимум с 2019 года, а среди целей ранее были организации в России, Беларуси и Казахстане, включая аэрокосмический сектор и тяжёлую промышленность.

Главная фишка атаки — минимум экзотики. Вместо редкого вредоноса используются легитимные инструменты: AnyDesk, Blat и переименованный WinRAR.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru