


Microsoft чинит кошмар переустановки Windows — пропавшие драйверы

Microsoft чинит кошмар переустановки Windows — пропавшие драйверы

Microsoft чинит кошмар переустановки Windows — пропавшие драйверы

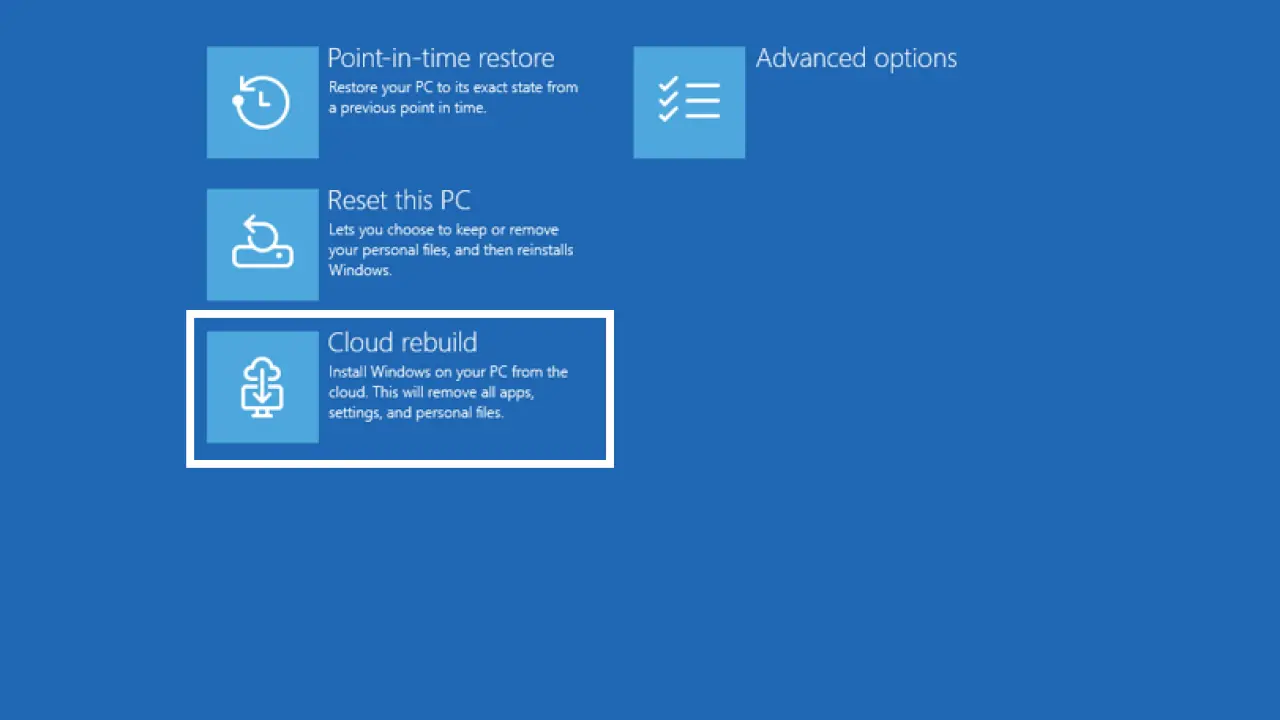
Переустановка Windows наконец может стать чуть меньше похожей на танцы с бубном. Microsoft представила функцию Cloud rebuild, которая должна переустанавливать не только саму Windows, но и драйверы устройства через Windows Update.

Идея такая: пользователь сбрасывает компьютер, а система подтягивает целевой образ Windows и нужные драйверы из облака.

Сейчас свежая установка Windows часто превращается в отдельный вид страдания. Нужно понять, каких драйверов не хватает, где их скачать, что поставить первым, а что лучше вообще не трогать. Особенно весело становится, если в игру вступают видеодрайверы NVIDIA, которые умеют подарить пользователю вечер неожиданных приключений.

Cloud rebuild пока доступна участникам программы Windows Insider, начиная с Experimental Preview Build 26300.8772. В Microsoft планируют постепенно вывести функцию на более широкую аудиторию в ближайшие месяцы, если планы не изменятся.


Запустить новый режим можно из среды восстановления Windows. Для этого нужно открыть WinRE, выбрать Troubleshoot → Recovery and uninstall → Cloud rebuild, подключиться к интернету по Ethernet или Wi-Fi, проверить версию, редакцию и язык Windows, а затем подтвердить предупреждение о потере данных.

Полностью все проблемы функция, конечно, не решает. Для Cloud rebuild всё равно нужен интернет, но если подключение есть, пользователю больше не придётся вручную охотиться за каждым драйвером и надеяться, что после установки система не устроит сюрприз.

Участники Windows Insider уже могут попробовать Cloud rebuild и отправить отзывы через Feedback Hub. Если всё сработает как задумано, переустановка Windows станет наконец не наказанием, а просто технической процедурой.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru