


В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

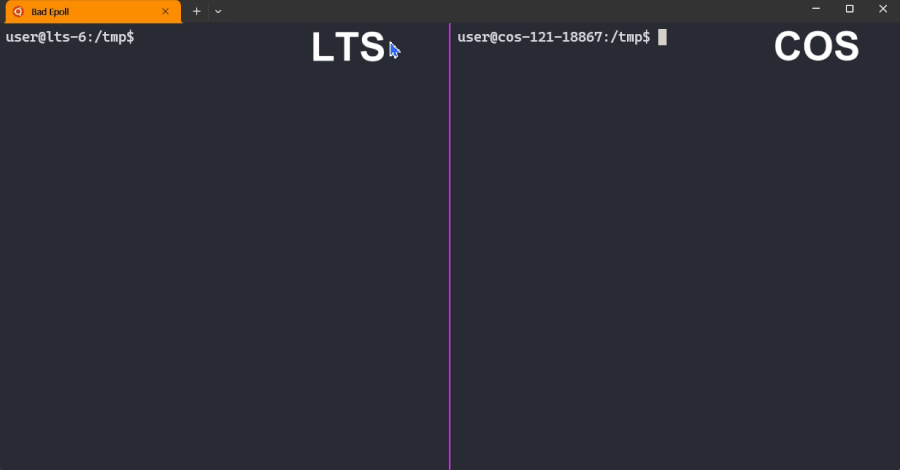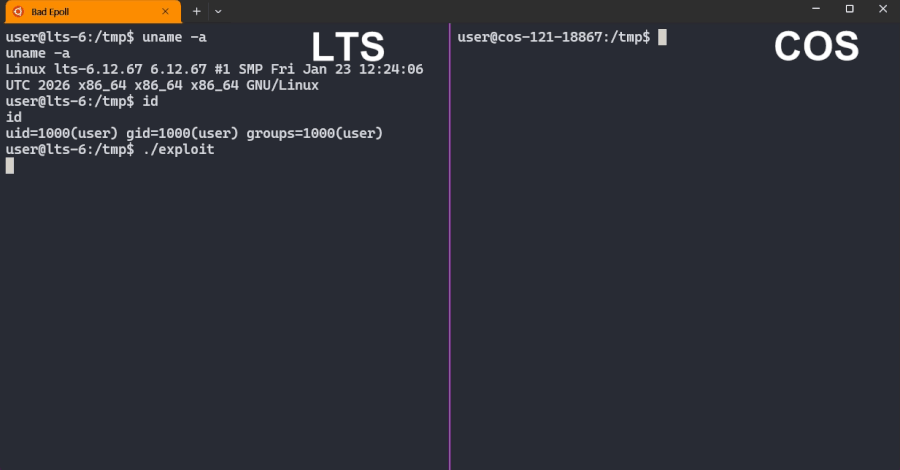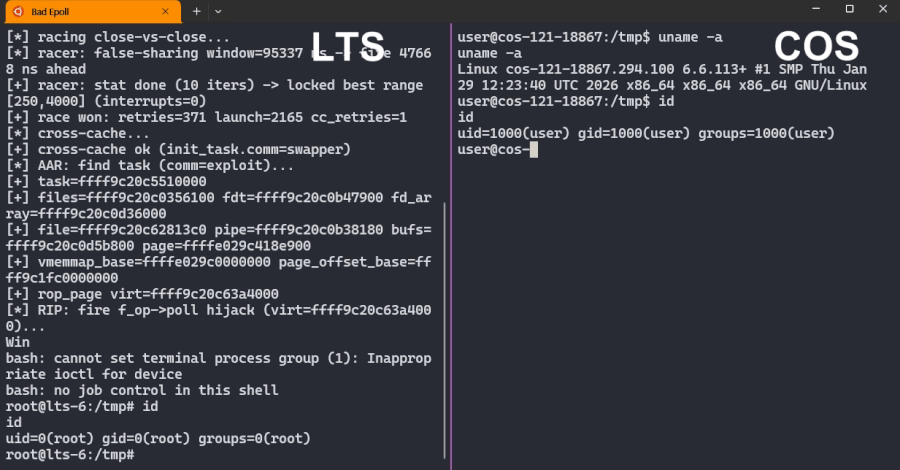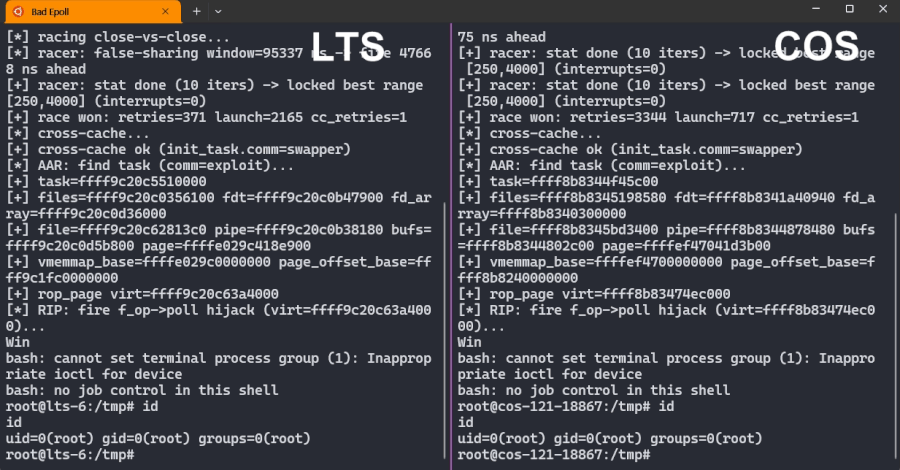
В ядре Linux раскрыли уязвимость Bad Epoll, она же CVE-2026-46242. Баг позволяет обычному локальному пользователю без особых прав подняться до root и получить полный контроль над системой. Под ударом Linux-десктопы, серверы и Android-устройства на затронутых версиях ядра. Патч уже выпущен.

Проблема сидит в epoll — стандартном механизме Linux, который помогает программам следить сразу за множеством файлов, соединений и событий. Его используют серверы, сетевые сервисы и браузеры.

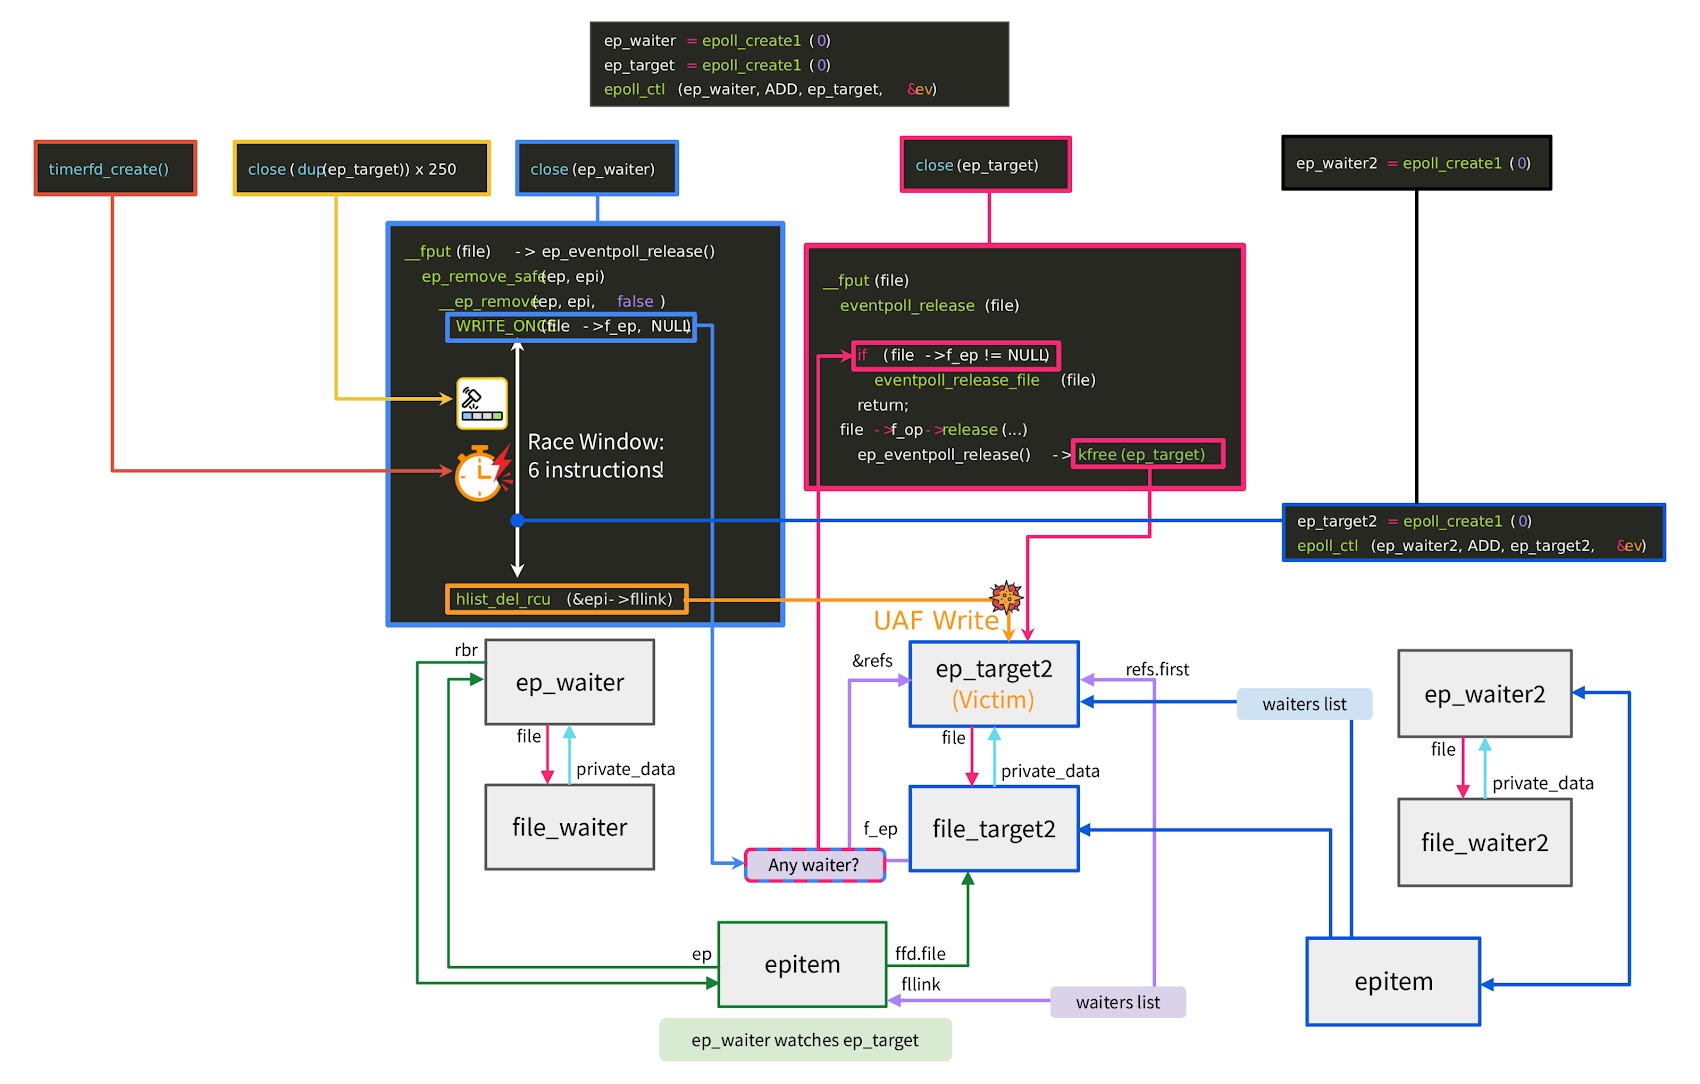
Bad Epoll относится к классу use-after-free: две части системы одновременно пытаются прибраться за одним внутренним объектом. Одна уже освобождает память, другая всё ещё в неё пишет.

В этот микроскопический момент атакующий может испортить память ядра и залезть туда, куда обычным пользователям вход запрещён.


Фокус в том, что окно для атаки крошечное — около шести машинных инструкций. Казалось бы, шанс попасть туда почти нулевой. Но исследователь Джэён Чон не только нашёл баг, а ещё и собрал рабочий эксплойт: на тестовых системах он получал root примерно в 99% случаев. Уязвимость он отправил в Google kernelCTF как 0-day.


Есть и неприятный бонус: по данным исследователя, баг можно триггерить из песочницы Chrome, а также довести до Android — туда добирается далеко не каждая Linux-уязвимость.

Обходного пути нет: epoll нужен системе. Затронуты ядра на базе 6.4 и новее без исправления; старые 6.1-based сборки, включая часть Android-устройств, не уязвимы.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru