


В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

В ядре Linux раскрыли уязвимость Bad Epoll, она же CVE-2026-46242. Баг позволяет обычному локальному пользователю без особых прав подняться до root и получить полный контроль над системой. Под ударом Linux-десктопы, серверы и Android-устройства на затронутых версиях ядра. Патч уже выпущен.

Проблема сидит в epoll — стандартном механизме Linux, который помогает программам следить сразу за множеством файлов, соединений и событий. Его используют серверы, сетевые сервисы и браузеры.

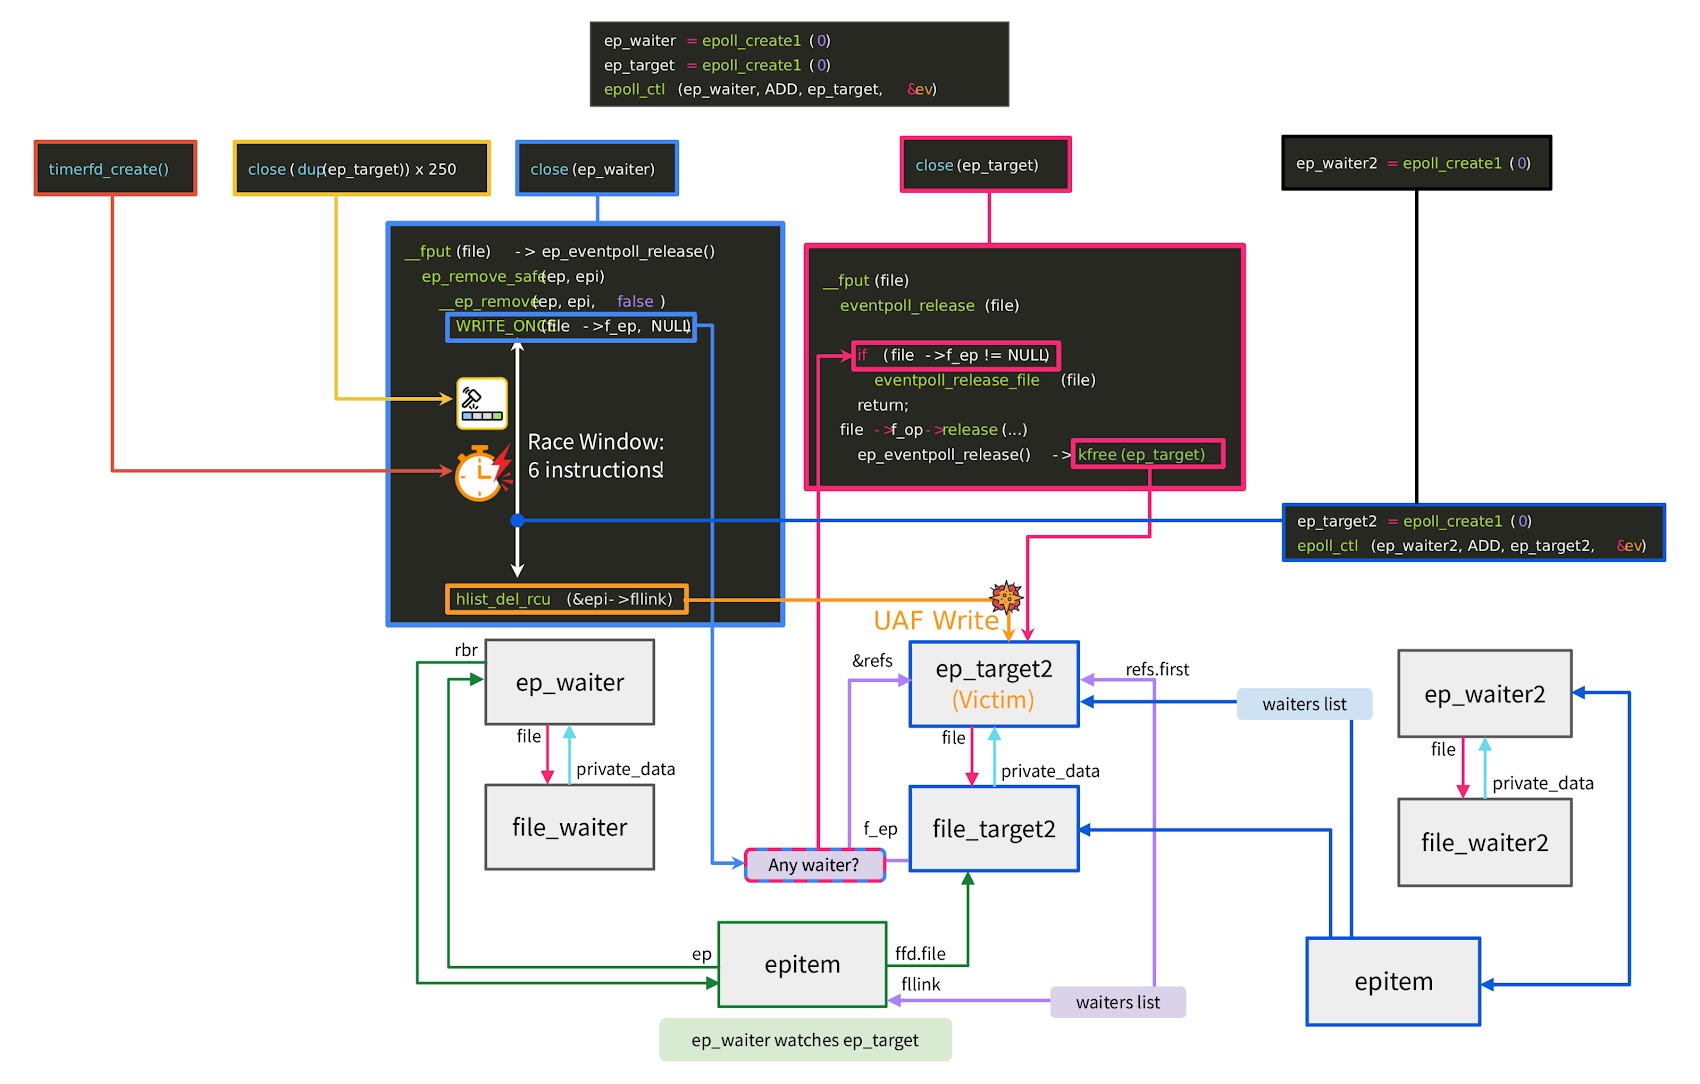
Bad Epoll относится к классу use-after-free: две части системы одновременно пытаются прибраться за одним внутренним объектом. Одна уже освобождает память, другая всё ещё в неё пишет.

В этот микроскопический момент атакующий может испортить память ядра и залезть туда, куда обычным пользователям вход запрещён.


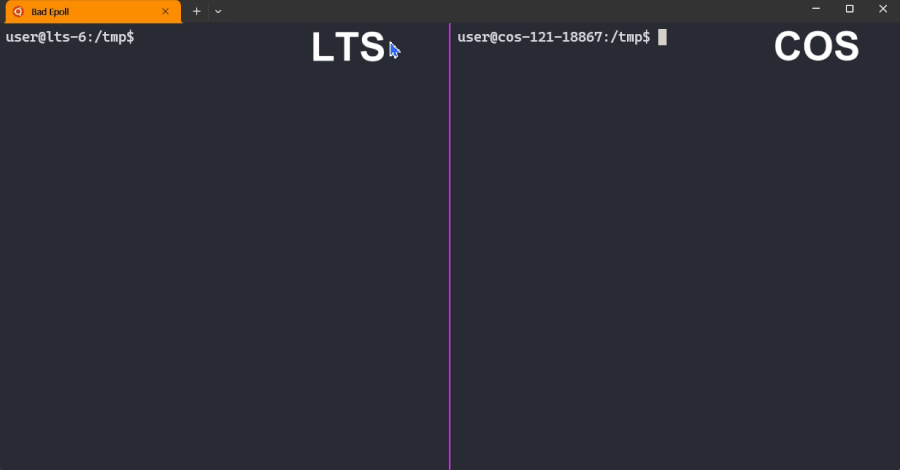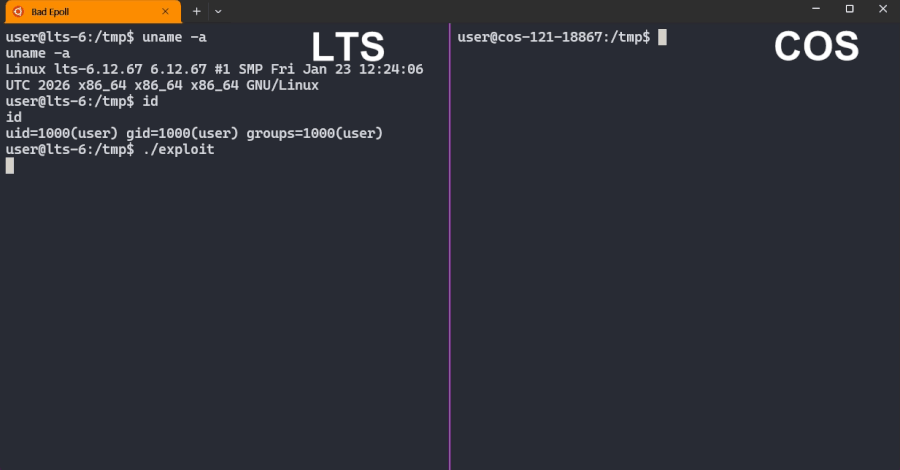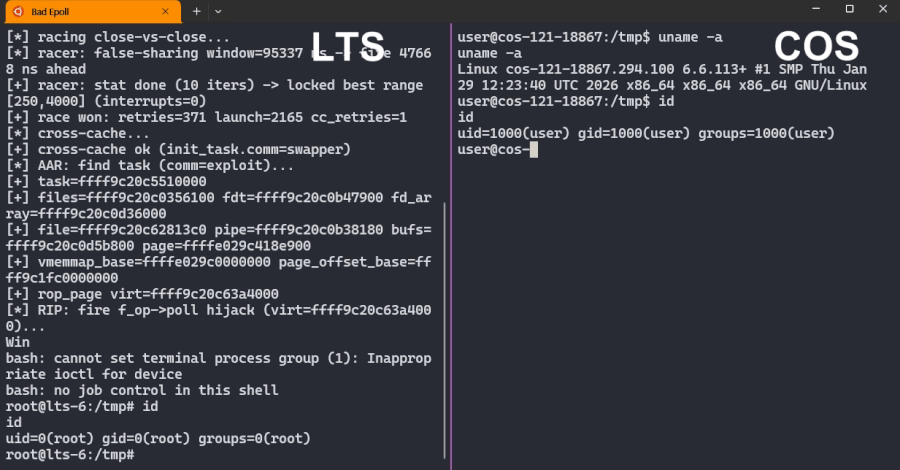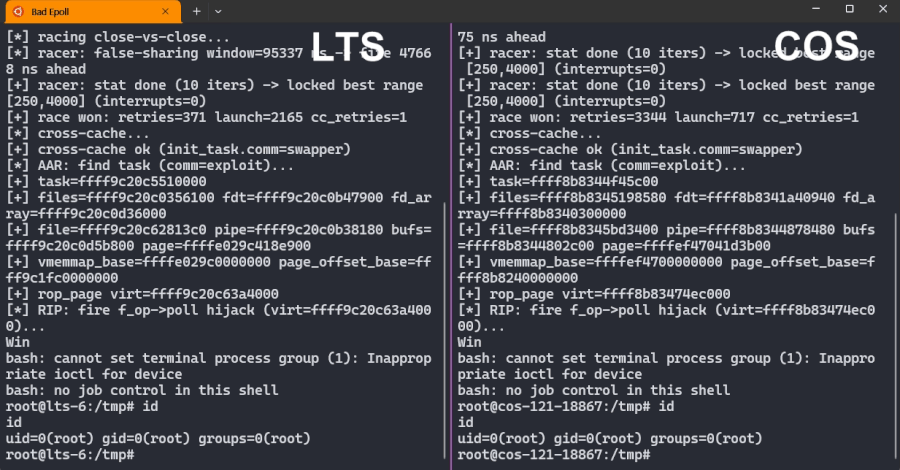
Фокус в том, что окно для атаки крошечное — около шести машинных инструкций. Казалось бы, шанс попасть туда почти нулевой. Но исследователь Джэён Чон не только нашёл баг, а ещё и собрал рабочий эксплойт: на тестовых системах он получал root примерно в 99% случаев. Уязвимость он отправил в Google kernelCTF как 0-day.


Есть и неприятный бонус: по данным исследователя, баг можно триггерить из песочницы Chrome, а также довести до Android — туда добирается далеко не каждая Linux-уязвимость.

Обходного пути нет: epoll нужен системе. Затронуты ядра на базе 6.4 и новее без исправления; старые 6.1-based сборки, включая часть Android-устройств, не уязвимы.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru