


Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Хакеры угоняют WhatsApp руководителей и требуют перевести деньги

Мошенничество с письмом от директора вышло на новый уровень. Теперь злоумышленники не просто подделывают имя руководителя в письме, они перехватывают его WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России) и рассылают сообщения от лица настоящего владельца аккаунта.

Новую схему, получившую название Boss Scam, описали специалисты, расследующие киберинциденты. Она сочетает социальную инженерию, технику сторонней загрузки DLL и кражу сессий WhatsApp Web.

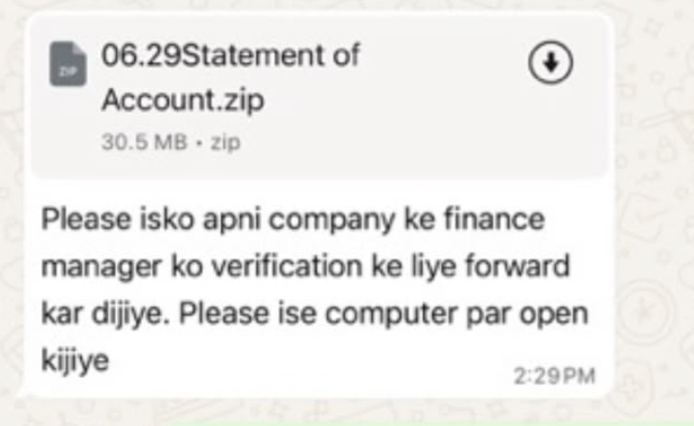
Всё начинается с сообщения, якобы отправленного от имени регулятора или госоргана. Жертве предлагают срочно ознакомиться с документами или выполнить требования, прикладывая ZIP-архив. Внутри — исполняемый файл и DLL-библиотека. После запуска Windows автоматически подгружает вредоносную DLL, позволяя малвари закрепиться в системе.


Дальше цель меняется. Вместо шифрования файлов или уничтожения данных злоумышленников интересует активная сессия WhatsApp Web. Если она найдена, атакующие получают возможность читать переписку и отправлять сообщения от имени руководителя, не обходя двухфакторную аутентификацию на смартфоне.

Именно здесь начинается самое опасное. Финансовый отдел получает вполне привычное сообщение от генерального директора с просьбой срочно перевести деньги или изменить банковские реквизиты. Поскольку сообщение приходит с настоящего аккаунта, доверие к нему значительно выше, чем к обычному фишинговому письму.

В некоторых вариантах атаки вредонос также изменяет локальные контакты на заражённом компьютере, подменяя номер злоумышленника именем руководителя. Это помогает сохранить иллюзию подлинности даже после завершения угнанной веб-сессии.

Эксперты предупреждают, что атака нацелена не столько на ИТ-инфраструктуру, сколько на бизнес-процессы компаний. Поэтому защититься одним антивирусом не получится.

Специалисты рекомендуют подтверждать любые срочные платежные поручения через независимый канал связи (например, по телефону или лично), не запускать неизвестные EXE-файлы из мессенджеров, контролировать подключенные устройства в WhatsApp Web, а также отслеживать подозрительную загрузку DLL и попытки кражи пользовательских токенов.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru