


iPhone 18 Pro засветился в даркнете раньше презентации Apple

iPhone 18 Pro засветился в даркнете раньше презентации Apple

iPhone 18 Pro засветился в даркнете раньше презентации Apple

Киберпреступная группировка, специализирующаяся на распространении программ-вымогателей, опубликовала в даркнете более 200 тысяч файлов, предположительно похищенных у индийской компании Tata Electronics — одного из партнеров Apple по сборке iPhone и поставке компонентов.

Как сообщает Reuters, в Tata Electronics подтвердили инцидент, затронувший часть корпоративных систем. При этом сама Apple пока официально не комментировала содержание утечки.

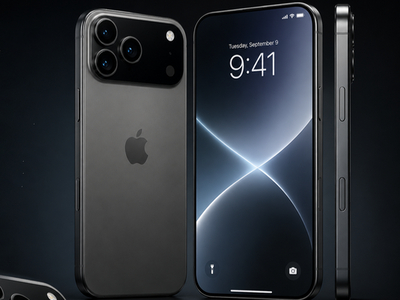
По данным источников, среди опубликованных материалов оказались сведения о компонентах iPhone 18 Pro, их поставщиках, а также фотографии устройств. Если информация подтвердится, конкуренты и производители контрафакта смогут заранее узнать детали будущего смартфона, официальная презентация которого ожидается только в сентябре.


Эксперты отмечают, что подобные атаки на цепочки поставок становятся все более опасными. Вместо прямого взлома самой Apple злоумышленники атакуют подрядчиков, уровень защиты которых зачастую оказывается ниже.

По мнению генерального директора компании «РуБэкап» (входит в «Группу Астра») Андрея Кузнецова, полностью исключить риск подобных инцидентов невозможно.

«100% гарантию защиты от подобных атак, наверное, не даст никто. Но снизить последствия таких утечек вполне возможно с помощью систем резервного копирования», — отметил эксперт.

По его словам, резервные копии позволяют быстрее восстановить рабочие системы после атаки, проверить целостность данных, вернуть документы к состоянию до компрометации и снизить риск шантажа, если злоумышленники пытаются удалить или зашифровать корпоративную информацию.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru