


SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

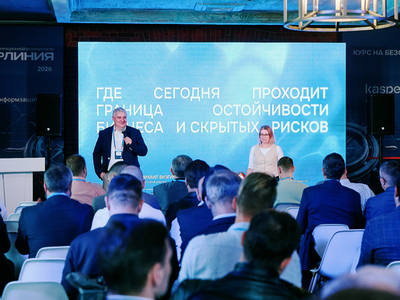
В Москве прошла ежегодная конференция «ВАТЕРЛИНИЯ», организованная компанией «Информзащита». В центре внимания оказались вопросы киберустойчивости, защиты критически важных процессов и подходы, которые помогают компаниям сохранять работоспособность даже в условиях растущего числа киберугроз.

В деловой программе обсуждали не столько отдельные средства защиты, сколько их совместную работу.

Эксперты говорили о безопасной разработке, мониторинге инцидентов, автоматизации процессов SOC и MSSP, а также о том, как анализ сетевого трафика помогает выявлять угрозы ещё до того, как они перерастут в серьёзный инцидент.


Отдельное внимание уделили требованиям приказа ФСТЭК № 117, вопросам сетевой безопасности и практическому опыту импортозамещения межсетевых экранов нового поколения (NGFW). Участники также обсуждали, как переводить регуляторные требования в реальные технические меры и обосновывать инвестиции в информационную безопасность с точки зрения бизнес-рисков.


Во время конференции «Информзащита» и Security Vision подписали соглашение о технологическом партнёрстве. Компании планируют совместно развивать проекты, связанные с автоматизацией процессов информационной безопасности и сервисными моделями SOC.

По словам генерального директора «Информзащиты» Михаила Визгина, сегодня проблемы компаний чаще связаны не с отсутствием средств защиты, а с тем, что они работают разрозненно. Поэтому всё больше внимания уделяется интеграции ИБ-контролей в процессы разработки, автоматизации обработки инцидентов и более глубокому анализу сетевой активности.

Конференция собрала около 200 участников — руководителей, специалистов по ИБ и ИТ, технических экспертов и представителей бизнеса. Помимо докладов, гости смогли обсудить практические вопросы с экспертами и познакомиться с решениями партнёров мероприятия.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru