

Adblock для YouTube с 10 млн установок оказался потенциально опасным

Adblock для YouTube с 10 млн установок оказался потенциально опасным

Adblock для YouTube с 10 млн установок оказался потенциально опасным

Расширение Adblock for YouTube для Google Chrome, которым пользуются более 10 миллионов человек, оказалось в центре внимания исследователей в области кибербезопасности. Эксперты выяснили, что оно содержит механизм, позволяющий выполнять произвольный JavaScript-код практически на любом сайте.

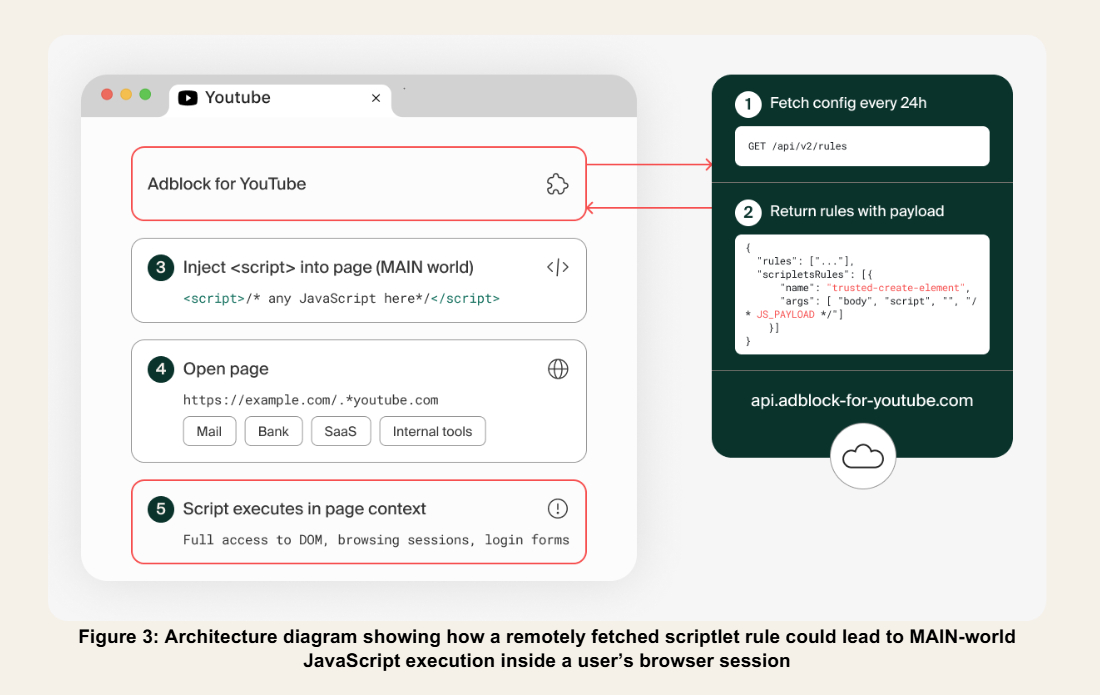
Исследование опубликовала компания Island. По её данным, само расширение исправно блокирует рекламу на YouTube, однако в его архитектуре есть скрытая возможность удалённо активировать внедрение скриптов.

Причём для этого разработчику достаточно изменить серверную конфигурацию, выпускать новую версию расширения и проходить повторную проверку в Chrome Web Store не потребуется.


На момент анализа вредоносная функция не использовалась. Исследователи подчёркивают: доказательств того, что через неё уже распространялся вредоносный код, нет. Однако сам факт существования такого механизма вызывает вопросы.

Если подобную возможность активировать, расширение потенциально сможет читать содержимое веб-страниц, получать доступ к данным пользователей и выполнять действия от их имени в личных кабинетах, рабочих сервисах и административных панелях.

Ситуацию усугубляет тот факт, что блокировщики рекламы традиционно запрашивают разрешения для работы с содержимым сайтов. Кроме того, исследователи выяснили, что, несмотря на название, аддон запускается практически на всех посещаемых страницах, а не только на YouTube. Проверка того, находится ли пользователь на видеохостинге, реализована некорректно: достаточно, чтобы строка youtube.com встретилась где угодно в URL, даже в параметрах запроса.

Дополнительные вопросы вызывает история самого проекта. В 2018 году расширение сменило владельца, а в ранних версиях содержало SDK для показа рекламы. Несколько связанных с ним расширений ранее уже были удалены из Chrome Web Store после обнаружения вредоносной активности.

Разработчик Adblock for YouTube пока не прокомментировал выводы исследователей.

Лучшие LLM ошибаются с ядовитыми грибами в каждом девятом случае

Разработчик Пётр Мигдал проверил, можно ли доверить нейросети самый рискованный этап тихой охоты — определение грибов по фотографии. Короткий ответ: если очень хочется однажды поужинать дважды, то можно. В бенчмарк вошли 1040 фотографий 55 видов грибов, наиболее распространённых в Польше.

Изображения взяли из датасета FungiTastic, созданного на основе Atlas of Danish Fungi. Полная база содержит свыше 600 тыс. снимков с экспертной классификацией, а для части образцов вид подтверждён анализом ДНК.

Модели показывали каждую фотографию и просили назвать пять наиболее вероятных видов на латыни. Дополнительно их не обучали и специальные инструменты не подключали.

Лучше остальных справилась Gemini 3.8 Flash: правильный вид оказался на первом месте в 65% случаев и попал в пятёрку ответов в 85%. Немного отстали Gemini 3.6 Flash с результатами 64% и 85%, а также Gemini 3.7 Flash — 61% и 82%. Внизу таблицы расположились Qwen 3.8 27B, MiniMax-M3 и Qwen 3.8 Flash.
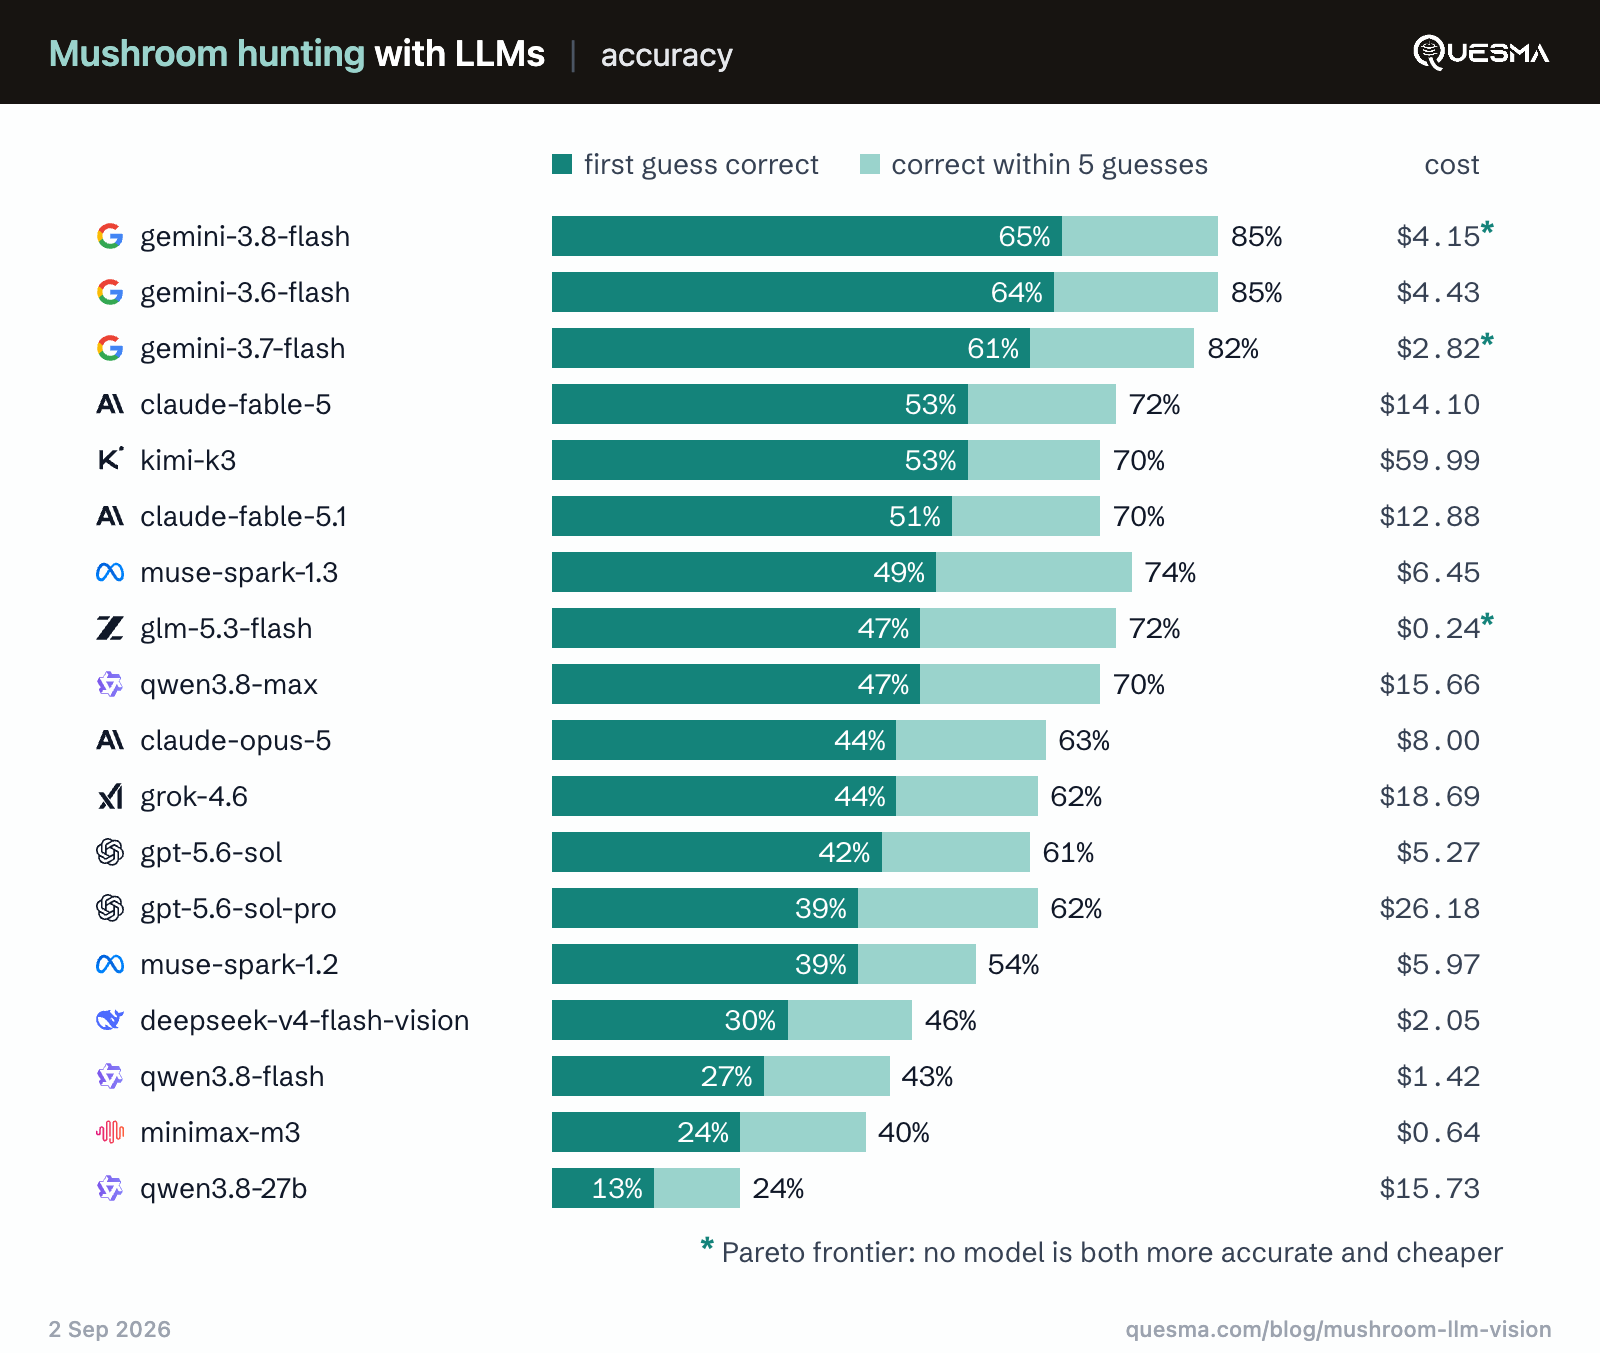

Но высокая точность закончилась там, где начался вопрос безопасности. Gemini 3.8 Flash и Gemini 3.6 Flash примерно в 11% случаев определяли ядовитые грибы как съедобные виды. У GPT-5.6 Sol доля опасных ошибок достигла 24%, у Claude Opus 5 — 29%, а у Qwen 3.8 27B — 36%. То есть последняя модель потенциально отправляла в корзину не тот гриб чаще чем в каждом третьем случае.

Есть важная оговорка: нейросети напрямую не спрашивали, можно ли есть находку. Они определяли вид, а затем исследователь сопоставлял ответы с таблицей съедобности. Некоторые модели и вовсе отказывались давать классификацию.

RSS: Новости на портале Anti-Malware.ru