


Рейс United развернули из-за Bluetooth-колонки с названием BOMB

Рейс United развернули из-за Bluetooth-колонки с названием BOMB

Рейс United развернули из-за Bluetooth-колонки с названием BOMB

Рейс United Airlines из Ньюарка в Пальма-де-Майорку пришлось разворачивать посреди Атлантики из-за, казалось бы, максимально тупой шутки: один из пассажиров назвал Bluetooth-устройство словом BOMB. Экипажу, само собой было совсем не смешно.

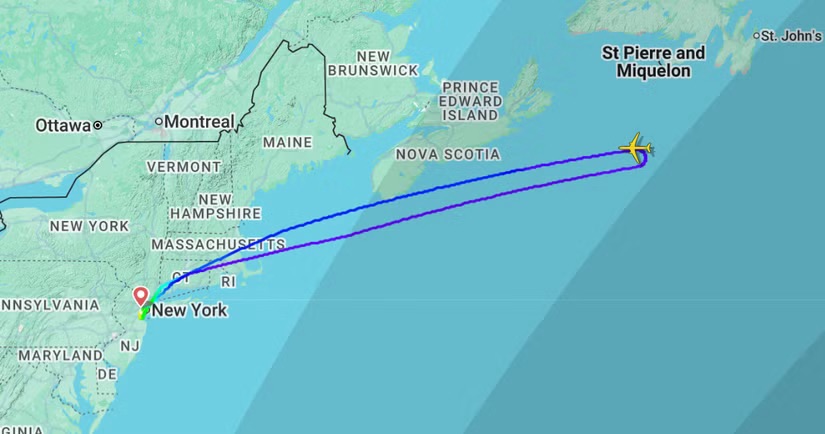
Инцидент произошёл 30 мая на рейсе UA236. Boeing 767-400ER вылетел из аэропорта Ньюарк в 18:08 по местному времени и примерно через час после начала трансатлантического перелёта столкнулся с угрозой в салоне.

По данным пассажиров, бортпроводники несколько раз потребовали по громкой связи немедленно отключить Bluetooth. Затем экипаж дал финальное предупреждение: если устройства не исчезнут из эфира, самолёт развернут.

Не исчезли. После ультиматума в салоне всё ещё оставались два активных Bluetooth-устройства. Борт подал код 7700, означающий общую аварийную ситуацию, развернулся и вернулся в Ньюарк. Посадка состоялась в 20:50, после почти трёх часов в воздухе.


Позже, согласно записям LiveATC.net и сообщениям СМИ, выяснилось, что тревогу вызвало имя Bluetooth-колонки — то самое четырёхбуквенное BOMB. На земле пассажиров уже ждали местные и федеральные силовики. Людям велели забрать только паспорта и телефоны, а ручную кладь оставить в самолёте, пока специалисты проверяли борт.

После нескольких часов проверки пассажиров отправили в Испанию на заменяющем рейсе. Ирония в том, что летели они на том же Boeing 767-400ER с регистрацией N67052, только уже глубокой ночью, примерно в 02:30. Перед повторной посадкой всем пришлось заново пройти досмотр.

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru