


Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Исследователи предупредили о новом Android-зловреде BTMOB, который уже вырос из очередной подозрительной APK-шки в полноценный инструмент удалённого управления смартфоном. Проще говоря, после заражения атакующий может получить почти полный контроль над устройством.

BTMOB заметили в начале 2025 года. С тех пор он эволюционировал в RAT-троян: умеет красть данные, делать скриншоты, следить за действиями пользователя и удалённо управлять заражённым телефоном.

Это уже не классический банковский троян, который охотится только за логинами и деньгами. Тут аппетит шире.

По данным специалистов, распространяют BTMOB через фишинговые кампании. Жертву заманивают на поддельные сайты, которые имитируют стриминговые сервисы, криптоинструменты или даже ресурсы госорганов.

Потом пользователя отправляют в фейковый магазин приложений, где он скачивает вредоносный APK. Внешне всё может напоминать Google Play, только вместо полезного приложения — троян.

После установки BTMOB злоупотребляет службами специальных возможностей Android. Это даёт ему расширенные права и позволяет работать почти без участия пользователя. Дальше смартфон превращается в удобную точку наблюдения и управления.

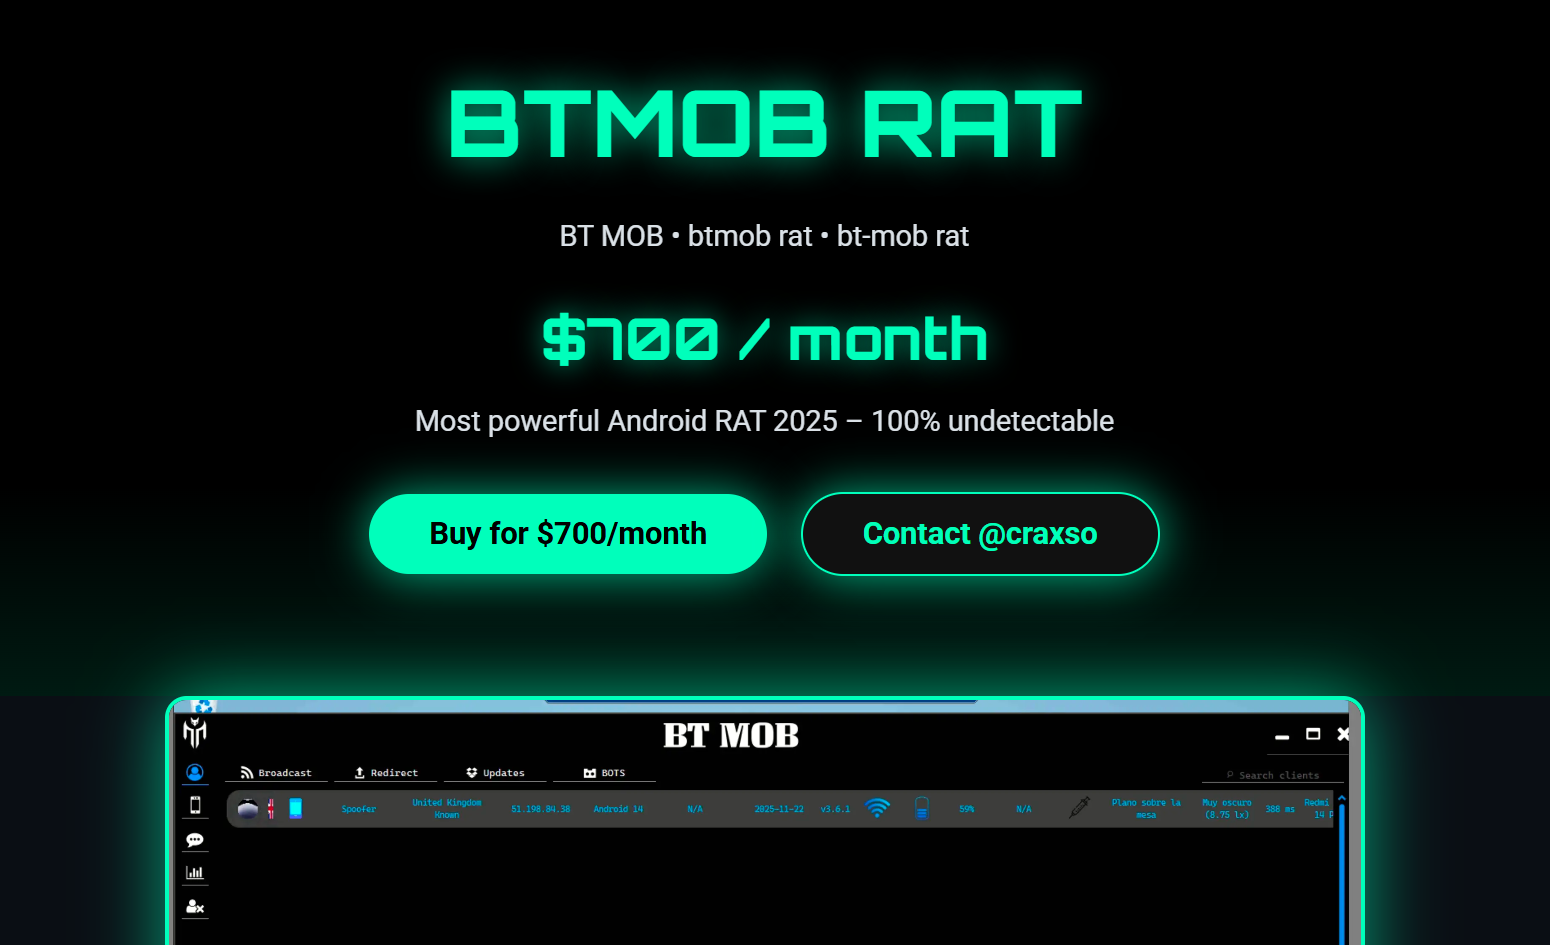
Особенно неприятно, что BTMOB распространяется по модели «вредонос как услуга». Киберпреступникам предлагают готовый набор с APK-билдером, чтобы собирать собственные вредоносные приложения без особых технических знаний. Стоимость такого комплекта, по данным исследователей, составляет около $5 тыс., плюс отдельная плата за поддержку.


Инструмент продвигают через соцсети, открытый веб и телеграм-каналы. При этом есть признаки, что слитые версии уже могли попасть на подпольные форумы, а значит, число атакующих может резко вырасти.

BTMOB уже используют в региональных кампаниях: приманки адаптируют под конкретные страны и аудитории. Где-то это фейковый криптосервис, где-то — якобы государственное приложение. Локализация делает атаки убедительнее, а значит, опаснее.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru